


Merhaba
12 Kasım 2026’da yaşanan Microsoft 365 kesintisinin hemen ardından, kesintiyi bahane olarak kullanan bir kimlik avı (phishing) kampanyası ortaya çıktı. Microsoft Threat Intelligence, 14 Kasım 2026 tarihli paylaşımında, Microsoft 365 servis sağlığı bildirimlerini taklit eden ve gerçek Exchange Online olayına (EX1550543) atıf yapan e-postaları gözlemlediğini duyurdu.
Bu yazıda önce paylaşılan bilgileri kaynaklarıyla karşılaştırarak doğruladım. Ardından kampanyanın nasıl çalıştığını, kendi tenant’ınızda nasıl avlayabileceğinizi (hunting) ve bağlantıya tıklayan kullanıcılar için nasıl bir yol izlemeniz gerektiğini topladım.
Kısa Özet
- Kampanya gerçek: Microsoft Threat Intelligence’ın resmi X hesabı (@MsftSecIntel) 14 Kasım 2026’da duyurdu, birden fazla haber kaynağı aynı ayrıntıları aktardı.
- Tema: Kesinti sırasında mesajlarınız tutuldu, 24 saat içinde silinecek, geri yüklemek için tıklayın. Bu iddia sahte.
- Altyapı: üç gönderen alan adı, alıcıya özel SendGrid tıklama izleme bağlantıları ve
reallifeaccounting[.]comadresine yönlendirme. - Microsoft’un değerlendirmesi: faaliyet kimlik bilgisi hırsızlığıyla uyumlu, ancak kimlik bilgisi toplama ve kötü amaçlı yazılım dağıtımı doğrulanmadı.
- Kesintinin kendisi bu kampanyayla ilişkilendirilmiyor. Microsoft, olayla ilgili güncellemelerinde kötü niyetli faaliyete dair kanıt olmadığını belirtti.
Doğrulama: Neyi Doğruladım, Neyi Doğrulayamadım
Paylaşılan metni, Microsoft’un duyurusu ve bağımsız haber/olay takip kaynaklarıyla satır satır karşılaştırdım. Sonuçlar aşağıdaki tabloda.
| İddia | Durum | Kaynak ve not |
|---|---|---|
| Microsoft Threat Intelligence kampanyayı duyurdu | Doğrulandı | @MsftSecIntel’in 14 Kasım 2026 tarihli paylaşımı. iTnews, Cybersecuritynews ve ANI haberi aynı ifadeleri aktarıyor. |
EX1550543 gerçek bir Exchange Online olayı |
Doğrulandı | Birden fazla kaynak, EX1550543 (Exchange Online) ve MO1550821 (genel Microsoft 365 olayı) kayıtlarını aynı kesinti için anıyor. |
| “Mesajlar tutuldu, 24 saat içinde silinecek” teması | Doğrulandı | Microsoft bu iddiayı yanlış olarak nitelendiriyor. Gerçek bir silme süresi söz konusu değil. |
Konu kalıbı Outage - [altı karakterli kod], gönderen adı “Outage Notification” veya “Service Health” |
Doğrulandı | Paylaşım ve haberlerde tutarlı. Gönderen adlarında kuruma özel önek kullanılıyor. |
| Üç gönderen alan adı | Doğrulandı (ikincil kaynak) | iTnews ve ANI haberi aynı üç alan adını veriyor. |
SendGrid bağlantısı, reallifeaccounting[.]com yönlendirmesi, /themelist0.html yolu |
Kısmen doğrulandı | iTnews aktarıyor. Microsoft’un ayrıntılı bir blog yazısına ulaşamadım, birincil kaynak X paylaşımı. |
| Hedef: ABD’deki birden fazla sektör | Doğrulandı (Microsoft’un ifadesi) | Türkiye’de ya da başka bir ülkede gözlem yapılıp yapılmadığı belirtilmiyor. |
| Kimlik bilgisi toplama ve kötü amaçlı yazılım dağıtımı | Doğrulanmadı | Microsoft faaliyeti kimlik bilgisi hırsızlığıyla uyumlu buluyor, ancak toplamanın ve zararlı yazılımın doğrulanmadığını açıkça söylüyor. |
| Kesintinin siber saldırıdan kaynaklandığı | Kanıt yok | Microsoft güncellemeleri: kötü niyetli faaliyete dair kanıt yok. Nihai kök neden Post-Incident Report (PIR, olay sonrası rapor) ile açıklanacak. |
| “38 saatlik kesinti, 7 milyar dolarlık verimlilik kaybı” | Doğrulanamadı | Tek bir ikincil haber kaynağında geçiyor, sayfasına erişemedim. Yazıya dahil etmedim. |
Gerçek Olay: 12 Kasım 2026 Microsoft 365 Kesintisi
Kimlik avı e-postalarının inandırıcılığı, kesintinin gerçek olmasından geliyor. Olay Exchange Online ile başladı, Exchange Online’a bağımlı Outlook, Teams, SharePoint Online, Copilot, Intune ve Defender gibi hizmetlere yayıldı. Aşağıdaki saatler, Microsoft yönetim merkezi kayıtlarını aktaran kaynaklardan derlendi ve kaynaklar arasında küçük farklar olabilir. UTC (Coordinated Universal Time, Eş Güdümlü Evrensel Zaman) saatlerinin yanına TSİ (Türkiye Saati, UTC+3) karşılığını ekledim.
| Zaman | Gelişme |
|---|---|
| 12 Kasım, yaklaşık 16:17 UTC (19:17 TSİ) | Microsoft EX1550543 olayını açtı: kullanıcılar Exchange Online posta kutularına birden fazla bağlantı yöntemiyle erişemeyebilir. |
| 12 Kasım, yaklaşık 18:26 UTC (21:26 TSİ) | Daha geniş kapsamlı MO1550821 olayı başladı. Exchange Online’a bağımlı Microsoft 365 hizmetleri etkilendi. |
| 12 Kasım, gün içinde | Microsoft, güvenli bağlantı kuran bir sürecin aşırı yüklendiğini ve etkilenen sunucuların istekleri işlemeyi bıraktığını belirtti. Kesintiyle aynı zamana denk gelen bir ağ yapılandırma değişikliği geri alınmaya başlandı. |
| 13 Kasım, 05:43 ve 14:01 UTC | Microsoft, kötü niyetli faaliyete dair bilgi ya da kanıt olmadığını yineledi. Kök neden ve savunma derinliği aksiyonları PIR’de yayımlanacak. |
| 13 Kasım | Posta teslimatı ve erişimde iyileşme. Microsoft’un kimlik avı e-postalarını tespit ettiği gün. |
| 14 Kasım | Microsoft, kalan müşteri ve bölgelerde hizmetin geri getirildiğini duyurdu. Aynı gün kimlik avı uyarısı kamuoyuna paylaşıldı. |
Burada kritik nokta şu: kimlik avı kampanyası kesintinin nedeni değil, sonucudur. Saldırganlar, kullanıcıların posta alamadım endişesini kullanıyor.
Kampanya Nasıl Çalışıyor?
- Kullanıcı kesinti sırasında gerçekten posta alamamış olabilir. Mesajlarınız tutuldu fikri bu yüzden kolay inandırıcı olur.
- E-posta, Microsoft 365 servis sağlığı bildirimi gibi görünür. Gönderen adı, kuruma özel bir önek ile Outage Notification veya Service Health ifadesinden oluşur. Bu kişiselleştirme, gerçek kesinti bildirimleriyle dolu bir gelen kutusunda mesajı daha zor ayırt edilir hale getirir.
- Konu satırı
Outage - XXXXXXkalıbındadır (altı karakterli bir kod). - Gövdede (4) messages held gibi bir sayı, deleted within 24 hours şeklinde zaman baskısı ve sarı bir RESTORE MESSAGES düğmesi bulunur.
- Düğme, alıcıya özel bir SendGrid tıklama izleme bağlantısına gider. SendGrid meşru bir e-posta gönderim platformudur, burada kötüye kullanılıyor.
- Bağlantı
reallifeaccounting[.]comalan adına, örnek olarak/themelist0.htmlyoluna yönlendirir. - Sonraki adım Microsoft tarafından doğrulanmadı. Faaliyet kimlik bilgisi hırsızlığıyla uyumlu, ancak kimlik bilgisi toplama ve kötü amaçlı yazılım dağıtımı teyit edilmedi.
Gösterge Özeti
Alan adları aşağıda tıklanmayı önlemek için köşeli parantezle (defang) yazılmıştır. Bu adreslere normal bir tarayıcıdan gitmeyin.
| Tür | Gösterge | Not |
|---|---|---|
| Gönderen alan adı | moments-notice[.]com |
Microsoft’un paylaştığı üç alan adından biri. |
| Gönderen alan adı | planetmaison[.]com |
Microsoft’un paylaştığı üç alan adından biri. |
| Gönderen alan adı | newbooker[.]com |
Microsoft’un paylaştığı üç alan adından biri. |
| Yönlendirme hedefi | reallifeaccounting[.]com |
SendGrid tıklama izleme bağlantılarının yönlendirdiği alan adı. |
| URL yolu | /themelist0.html |
Gözlenen örnek yol. Tek yol olmayabilir. |
| Konu kalıbı | Outage - [altı karakterli kod] |
Her mesajda kod farklı olduğu için sabit bir konu değil, kalıp aranmalı. |
| Gönderen görünen adı | Kuruma özel önek + Outage Notification / Service Health | Önek hedef kuruma göre değişiyor. |
| Altyapı | SendGrid tıklama izleme bağlantısı | SendGrid alan adının kendisi meşrudur. Tek başına engellenmemeli, gönderen alan adlarıyla birlikte aranmalı. |
E-postayı Nasıl Tanırsınız?
Microsoft Threat Intelligence’ın paylaştığı örnek ekran görüntüsü aşağıda.
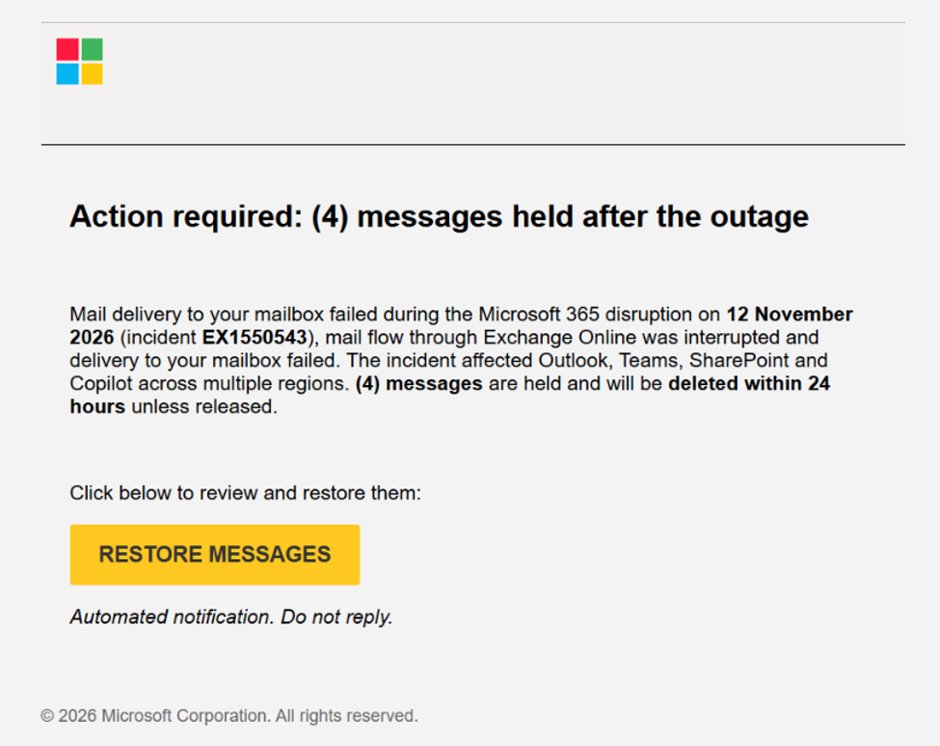

Örneğe bakıldığında aşağıdaki işaretler öne çıkıyor. Bu tablo, görüntü üzerinden yaptığım gözlemleri içerir.
| Gözlem | Neden şüpheli? |
|---|---|
| Başlıkta kesin bir sayı ve aciliyet: “(4) messages held after the outage” | Sayı, mesajın kişiye özel olduğu izlenimini verir. Gerçek servis sağlığı bildirimlerinde kullanıcıya özel bir mesaj sayısı bulunması beklenmez. |
| “Deleted within 24 hours unless released” | Zaman baskısı klasik bir kimlik avı tekniğidir. Gönderen sunucular, teslim edilemeyen iletileri normalde belirli bir süre yeniden dener. Bu süre içinde kullanıcıdan işlem beklenmez. |
| “Click below to review and restore them” ve tek bir sarı düğme | Servis sağlığı bilgileri yöneticilere Microsoft 365 admin center üzerinden iletilir. Son kullanıcıdan posta kutusunu geri yüklemesini isteyen bir süreç bilinmiyor. |
| İlk cümlede aynı bilginin iki kez söylenmesi (“delivery to your mailbox failed”) | Şablon e-postalarda sık görülen bir tekrar ve akıcılık sorunudur. |
| “Automated notification. Do not reply.” ve olay dışında hiçbir kişisel ayrıntı yok | Tenant adı, posta kutusu adresi ya da yönetici iletişim bilgisi yok. Meşru kurumsal bildirimlerde bu bilgilerden en az biri beklenir. |
| Gönderen adresi Microsoft’a ait değil | Gerçek gönderen alan adı moments-notice[.]com, planetmaison[.]com veya newbooker[.]com. Görünen ad kolayca taklit edilir, gerçek adrese bakmak gerekir. |
Yöneticiler İçin Tespit ve Avlanma (Hunting)
Microsoft, şüpheli mesajları bulmak için Microsoft Defender for Office 365 Threat Explorer’ı, gömülü URL’leri (Uniform Resource Locator) ve kullanıcı tıklamalarını incelemek için Microsoft Defender XDR (Extended Detection and Response) advanced hunting üzerinde EmailEvents, EmailUrlInfo ve UrlClickEvents tablolarını kullanmayı öneriyor. Aşağıdaki Kusto Query Language (KQL) sorguları bu yaklaşımın örnekleridir.
1. Gönderen alan adı veya konu kalıbına göre mesajlar
let kampanyaAlanAdlari = dynamic(["moments-notice.com", "planetmaison.com", "newbooker.com"]);
EmailEvents
| where Timestamp > ago(7d)
| where SenderFromDomain in~ (kampanyaAlanAdlari)
    or SenderMailFromDomain in~ (kampanyaAlanAdlari)
    or Subject matches regex @"(?i)^Outage\s*[^A-Za-z0-9\s]\s*[A-Za-z0-9]{6}$"
| project Timestamp, NetworkMessageId, SenderDisplayName, SenderFromAddress,
    Subject, RecipientEmailAddress, DeliveryAction, DeliveryLocation, ThreatTypes
| order by Timestamp desc
Konu kalıbındaki altı karakterli kodun hangi karakterlerden oluştuğu paylaşılmadı, ben harf ve rakam varsaydım. Gerekirse düzenleyin.
2. Mesajlardaki SendGrid bağlantıları
let kampanyaAlanAdlari = dynamic(["moments-notice.com", "planetmaison.com", "newbooker.com"]);
EmailEvents
| where Timestamp > ago(7d)
| where SenderFromDomain in~ (kampanyaAlanAdlari)
| join kind=inner (
    EmailUrlInfo
    | where Timestamp > ago(7d)
    | where UrlDomain endswith "sendgrid.net"
  ) on NetworkMessageId
| project Timestamp, NetworkMessageId, RecipientEmailAddress, SenderFromDomain,
    Subject, Url, UrlDomain
Mesajdaki bağlantı SendGrid üzerinden yönlendirildiği için reallifeaccounting[.]com adresi EmailUrlInfo içinde görünmeyebilir. Son hedefi tıklama kayıtlarında ve proxy ya da DNS (Domain Name System) günlüklerinde aramak daha güvenilirdir.
3. Kimler tıkladı?
let kampanyaMesajlari = EmailEvents
| where Timestamp > ago(7d)
| where SenderFromDomain in~ (dynamic(["moments-notice.com", "planetmaison.com", "newbooker.com"]))
| project NetworkMessageId, RecipientEmailAddress, Subject;
UrlClickEvents
| where Timestamp > ago(7d)
| where Url has "reallifeaccounting.com"
    or UrlChain has "reallifeaccounting.com"
    or NetworkMessageId in ((kampanyaMesajlari | project NetworkMessageId))
| project Timestamp, AccountUpn, Url, UrlChain, ActionType, IsClickedThrough,
    NetworkMessageId, IPAddress
| order by Timestamp desc
UrlClickEvents verisi, ancak Safe Links tıklama takibi açıksa oluşur. Kayıt yoksa tıklama olmadığı anlamına gelmez. Proxy, güvenlik duvarı ve DNS günlüklerini de kontrol edin.
Threat Explorer tarafında aynı filtreleri (gönderen alan adı, konu) kullanıp mesajları tüm posta kutularından taşıyabilir ya da silebilirsiniz. Silme işleminden önce etkilenen kullanıcı listesini mutlaka dışa aktarın.
Kullanıcı Tıkladıysa: Müdahale Adımları
- Etkilenen kullanıcıları belirleyin. Yukarıdaki üçüncü sorgu, proxy ve DNS günlükleri.
- Parolayı sıfırlayın ve oturumları iptal edin. Microsoft Entra ID tarafında kullanıcının oturumlarını iptal edin. PowerShell ile örnek:
Revoke-MgUserSignInSession -UserId kullanici@alanadi.com. - Oturum açma günlüklerini inceleyin. Alışılmadık konum ve IP adresleri, yeni kayıtlı MFA (Multi-Factor Authentication, çok faktörlü kimlik doğrulama) yöntemleri ve yeni cihaz kayıtlarına bakın.
- Posta kutusunda kalıcılık arayın. Gelen kutusu kuralları ve yönlendirme:
Get-InboxRule -Mailbox kullanici@alanadi.comveGet-Mailbox kullanici@alanadi.com | Format-List ForwardingSmtpAddress, DeliverToMailboxAndForward. - OAuth (Open Authorization) uygulama onaylarını kontrol edin. Kullanıcının yakın zamanda verdiği şüpheli uygulama izinlerini kaldırın.
- Gönderen alan adlarını ve
reallifeaccounting[.]comadresini engelleyin. Tenant Allow/Block List ve ağ katmanındaki (proxy, DNS filtreleme) kuralları kullanın. - Veri girilip girilmediğini netleştirin. Microsoft kimlik bilgisi toplamayı doğrulamadığı için, kullanıcıdan sayfaya bilgi girip girmediğini öğrenin. Emin olunamıyorsa girmiş gibi davranın.
Önleme ve Sertleştirme
| Kontrol | Ne yapmalı? |
|---|---|
| Safe Links | Microsoft, Safe Links’in doğru yapılandırıldığında tıklama anında koruma sağladığını belirtiyor. İlkelerde Track user clicks ve Do not let users click through to the original URL ayarlarını, ayrıca Teams ve Office uygulamalarının kapsamını kontrol edin. |
| Preset security policies | Standard veya Strict koruma ilkelerinin tüm kullanıcıları kapsadığını doğrulayın. |
| Doğrulama kanalı | Kesinti durumunu yalnızca Microsoft 365 admin center içindeki Service health sayfasından doğrulayın. Kullanıcılara bunu açıkça söyleyin. |
| Phishing dirençli MFA | Passkey, FIDO2 (Fast IDentity Online 2) güvenlik anahtarı veya Windows Hello for Business kullanımını, Entra Conditional Access içindeki authentication strength ile zorunlu kılın. |
| Raporlama | Kullanıcıların şüpheli mesajı tek tıkla bildirebildiği bir rapor düğmesi sağlayın ve gelen raporları kesinti dönemlerinde öncelikli izleyin. |
| Kullanıcı farkındalığı | Büyük kesintilerin hemen ardından kısa bir bilgilendirme gönderin. Kimlik avcıları bu dönemleri bilerek seçer. |
Kullanıcılara Gönderilebilecek Kısa Bilgilendirme
Sonuç
Bu olay, büyük bulut kesintilerinin ardından gelen kimlik avı dalgasının güncel bir örneği. Kampanyanın teknik olarak sıra dışı bir yanı yok. Etkisini veren şey zamanlama: kullanıcılar gerçekten posta alamadı ve bir açıklama arıyor. Microsoft’un kimlik bilgisi toplamayı henüz doğrulamamış olması riski azaltmıyor, çünkü tıklayan kullanıcı için sonuç aynı şekilde kötü olabilir.
Önerim net: Gönderen alan adlarını ve yönlendirme adresini engelleyin, tıklayan kullanıcıları tespit edin, Safe Links ayarlarınızı gözden geçirin ve kullanıcılarınıza kesinti bilgisinin yalnızca Microsoft 365 admin center üzerinden doğrulanacağını hatırlatın. Microsoft ayrıntılı bir analiz yayımladığında bu yazıyı güncelleyeceğim.
Başka bir yazımızda görüşmek dileğiyle…