


Merhaba
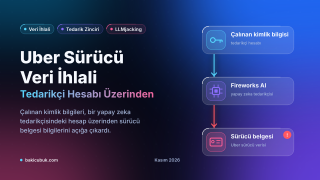
14 Kasım 2026 itibarıyla gündemde olan Uber olayı, klasik bir şirket hacklendi hikayesi değil. Uber, sürücülerine gönderdiği bildirimlerde, bir üçüncü taraf teknoloji tedarikçisinin dahili kimlik bilgilerinin (credentials) ele geçirildiğini ve bu kimlik bilgileriyle Uber’in tedarikçideki hesabına erişildiğini açıkladı. Etkilenen bilgiler arasında sürücü belgesi (driver’s license) bilgileri de bulunuyor. Tedarikçi, geliştiricilere açık kaynak yapay zeka (AI, Artificial Intelligence) modelleri sunan Fireworks AI.
Bu yazıda olayın zaman çizelgesini, etkilenen kişi sayılarına dair bilinenleri ve bilinmeyenleri, Fireworks AI tarafındaki ayrı iki olayı, LLMjacking kavramını ve BT (Bilgi Teknolojileri) ile güvenlik yöneticileri için çıkarılacak dersleri ele alıyoruz. Rakamların bir kısmı henüz resmi kaynaklardan doğrulanamadığı için, neyin doğrulandığını ve neyin doğrulanmadığını ayrı ayrı işaretledik.
Olayın Kısa Özeti
Fireworks AI, Uber’i 9 Ekim 2026’da bilgilendirdi: yetkisiz bir taraf dahili kimlik bilgilerini ele geçirmişti ve bu bilgileri Uber’in hesabına erişmek için kullanmıştı. Uber veri bağlantılarını hemen kesti ve soruşturma başlattı. 13 Ekim’de soruşturma, ele geçirilen kimlik bilgilerinin Uber verilerine erişimde kullanıldığını doğruladı. Bildirim mektuplarının tarihi 10 Kasım 2026.
Uber, bugüne kadar bilgilerin kötüye kullanıldığına dair bir tespitinin olmadığını belirtiyor. Mevcut açıklamalar, saldırganın Uber’in tüm kurumsal ağına sızdığını göstermiyor. Erişim, tedarikçi tarafındaki hesap üzerinden gerçekleşmiş görünüyor. Bu ayrım, olayı bir kimlik ve erişim yönetimi (IAM, Identity and Access Management) ve tedarik zinciri sorunu olarak okumamız gerektiğini gösteriyor.
Uber için bu ilk olay değil. Şirketin bu yıl bildirilen ikinci bilinen ihlali bu; ilki, bir fidye grubunun sorumluluğu üstlendiği Uber Freight (kamyon taşımacılığı) birimindeki olaydı. Daha eski bir örnek de var: 2016 ihlalinde yaklaşık 600.000 sürücünün sürücü belgesi bilgilerine erişilmişti ve bildirimin bir yıl geciktirilmesi nedeniyle Uber, 2018’de 50 eyalet ve Washington DC ile 148 milyon dolarlık bir uzlaşmaya vardı.
Zaman Çizelgesi
Aşağıdaki tabloda Uber ve Fireworks AI tarafındaki olayları tarih sırasıyla topladık. Fireworks AI’ın kendi iki ayrı olayı ile Uber’in bildirim sürecini birbirine karıştırmamak için kaynak sütununa dikkat etmenizi öneririz.
Olay zaman çizelgesi
| Tarih (2026) | Olay | Kaynak |
|---|---|---|
| 6 Ekim | Fireworks AI, dahili kimlik bilgilerinin yetkisiz kullanımını tespit eder ve önlem almaya başlar | Fireworks AI güvenlik bülteni |
| 7 Ekim | Fireworks AI, etkilenen müşterileri bilgilendirmeye başlar | Fireworks AI zaman çizelgesi (haber aktarımı) |
| 9 Ekim | Tedarikçi Uber’i bilgilendirir. Uber veri bağlantılarını keser ve soruşturma başlatır. Fireworks AI ilk güvenlik bültenini yayımlar | Uber bildirimi, Fireworks AI bülteni |
| 13 Ekim | Uber soruşturması, ele geçirilen kimlik bilgilerinin Uber verilerine erişimde kullanıldığını doğrular | Uber bildirimi |
| 23 Ekim | Fireworks AI’ın Ar-Ge (araştırma ve geliştirme) makinelerini barındıran üçüncü taraf bulut sağlayıcıda güvenlik olayı yaşanır | Fireworks AI güncellemesi |
| 24 Ekim | Saldırganlar Fireworks AI geliştirme makinelerine ulaşır ve yetkisiz bir iş yükü çalıştırır | Fireworks AI güncellemesi |
| 2 Kasım | Google Threat Intelligence Group (GTIG) ve Mandiant, LLMjacking raporunu yayımlar | Google Cloud blogu |
| 9 Kasım | Fireworks AI güncellemesi: Hesap ve faturalama bilgileri, sınırlı sayıda hesapta secret (gizli bilgi), veri seti ve tamamlanmamış modeller de etkilenmiştir | Fireworks AI bülteni, BleepingComputer |
| 10 Kasım | Uber bildirim mektuplarının tarihi | Uber bildirimi |
| 13 Kasım | Eyalet bildirimleri kamuoyuna yansır | TechCrunch |
Burada kritik nokta, 23 ve 24 Ekim’deki olayın Uber’in 9 Ekim’de haberdar olmasından sonra gerçekleşmesi. Dolayısıyla bu ikinci olay, Uber’in ilk bildirim sürecini açıklamıyor. Kamuya açık açıklamalar, her Fireworks AI müşterisinin aynı saldırı yolundan ve aynı veri kategorilerinden etkilendiğini de ortaya koymuyor.
Kaç Kişi Etkilendi?
Uber ülke genelindeki toplam sayıyı açıklamadı. Eyalet başsavcılıklarına yapılan bildirimlerden öne çıkan rakamlar aşağıda. Bildirimler geldikçe bu sayının artmasının beklendiğini belirtiyor.
Eyalet bildirimlerindeki etkilenen kişi sayıları
| Eyalet | Etkilenen Kişi Sayısı | Durum |
|---|---|---|
| Massachusetts | 2.567 | Sürücü belgesi bilgileri |
| South Carolina | 3.430 | Sürücü belgesi bilgileri |
| Rhode Island | 1.873 | Sürücü belgesi bilgileri |
| Üç eyalet toplamı | 7.870 | Ülke geneli değil, yalnızca alt sınır |
| Illinois | Bekleniyor | Bazı sakinler etkilenmiş, sayı henüz bildirilmemiş |
| California | Belirtilmedi | Sürücüler bilgilendirildi, sayı açıklanmadı |
Fireworks AI Tarafında Ne Oldu?
Fireworks AI, 6 Ekim 2026’da dahili kimlik bilgilerinin yetkisiz kullanımını tespit etti. İlk bültende, bazı müşteri hesaplarına ait değerlendirme işlerinde kullanılan ortam değişkenlerinin (environment variables) ve bunların içindeki API anahtarları ile token gibi secret’ların (gizli bilgilerin) etkilendiğini açıkladı. O aşamada müşteri kişisel verilerine, modellere, veri setlerine veya çıkarım (inference) trafiğine yetkisiz erişim tespit etmediğini de belirtti. Etkilenen müşterilerden, açığa çıkan üçüncü taraf kimlik bilgilerini ilgili sağlayıcıda döndürmelerini (rotate) ve ilişkili erişim kayıtlarını incelemelerini istedi. Ayrıca bir secret’ı silmenin, altındaki kimlik bilgisini geçersiz kılmadığını özellikle vurguladı.
9 Kasım güncellemesi tabloyu genişletti: Hesap ve faturalama bilgileri ile sınırlı sayıda hesapta secret, veri seti ve tamamlanmamış modeller de etkilenmişti. Güncelleme, ikinci bir olaydan da söz ediyor. Fireworks AI’ın Ar-Ge makinelerini barındıran üçüncü taraf bir bulut sağlayıcı 23 Ekim’de güvenlik olayı yaşadı. Saldırganlar ertesi gün geliştirme makinelerine ulaşıp yetkisiz bir iş yükü çalıştırdı. Şirket, kolluk kuvvetlerine bildirimde bulunduğunu ve Palo Alto Networks Unit 42 ile adli analiz yürüttüğünü, kimlik bilgilerini yenilediğini, ağ erişimini kısıtladığını ve izlemeyi güçlendirdiğini açıkladı. Bazı fonksiyonlar için self-servis veri seti yükleme ve indirme özelliğini de geçici olarak kapattı.
Fireworks AI, etkinliği, çalınan LLM erişimini kar amacıyla paraya çeviren mali saikli bir suç grubuna bağlıyor. Hiçbir grup henüz sorumluluğu üstlenmedi. Notion da verilerinin bu olayda çalındığını doğruladı; şirketin açıklamasına göre çalışma alanlarının yüzde 1’inden azı etkilenmiş olabilir.
LLMjacking Nedir ve Neden Önemli?
LLMjacking, saldırganların bir kuruluşun LLM erişimini ele geçirip maliyeti kurbana yükleyerek kullanması veya yeniden satmasıdır. Google Threat Intelligence Group (GTIG) ve Mandiant’ın 2 Kasım 2026 tarihli raporuna göre, kriptopara madenciliğindeki (cryptojacking) yavaş kaynak tüketiminin aksine, LLMjacking saatler içinde büyük faturalama artışları yaratabiliyor. Bazı olaylarda günde 100.000 doların üzerinde sahte kullanım, bazı kuruluşlarda erişim iptal edilene kadar toplam 1 milyon dolara ulaşan maliyet gözlendi. Bu rakamlar ayrı soruşturmalara ait, Uber’in kaybı olarak aktarılmıyor.
Rapor ayrıca bir iş bölümünden söz ediyor: Bir grup ilk erişimi sağlıyor, bir başka grup ise ele geçirilen erişimi yönlendirme ağ geçitleri (LLM Mixers) üzerinden yeraltı abonelerine yeniden satıyor. En yaygın ilk erişim vektörü, açığa çıkmış veya çalınmış bulut kimlik bilgileri.
Buradan çıkan ders şu: Saldırganın asıl hedefi model erişimi olsa bile, elindeki kimlik bilgileriyle depolanmış verilere ve bağlı sistemlere uzanabilir. Uber olayında hangi tekniklerin kullanıldığı kamuya açık olarak bilinmiyor, bu nedenle LLMjacking ile bağlantıyı bir çıkarım olarak değil, bir bağlam olarak okumak gerekiyor.
Henüz Cevaplanmayan Sorular
Şu ana kadarki açıklamalar önemli soruları yanıtsız bırakıyor:
- Uber’in sürücü kimlik belgesi bilgileri neden bir yapay zeka tedarikçisindeki hesapta erişilebilir durumdaydı?
- Bu erişimi hangi izinler sağladı ve bu izinler ne kadar süredir mevcuttu?
- Toplam etkilenen kişi sayısı nedir ve her kişi için hangi bilgi alanları açığa çıktı?
- Gelecekte aynı durumun tekrarlanmaması için Uber ve Fireworks AI hangi değişiklikleri yapacak?
Tedarikçinin bir yapay zeka şirketi olması, sürücü belgelerinin model eğitiminde kullanıldığını göstermez. Modelin ihlale yol açtığını da göstermez. Bunlar, altta yatan veri işleme düzenlemelerine dair kanıt gerektiren ayrı sorular.
Etkilenen Sürücüler İçin Pratik Adımlar
Bildirim mektubu almış bir sürücü için kaynaklarda öne çıkan adımlar şunlar:
- Mektubu saklayın ve hangi bilgilerin etkilendiğini kontrol edin. Korunma adımları, açığa çıkan veriye göre değişir.
- Uber’in Cyberscout (TransUnion şirketi) üzerinden sunduğu ücretsiz kredi izleme ve dolandırıcılık yardımına mektup tarihinden itibaren 90 gün içinde kayıt olun. İzleme süresi yayımlanan şablonda belirtilmediği için kendi mektubunuza bakın.
- Kredi izlemenin sınırlarını bilin: Yalnızca bazı kredi dosyası değişikliklerini yakalar, mevcut ödeme hesaplarındaki her tür dolandırıcılığı tespit etmez.
- Kimlik hırsızlığına dair bir işaret görürseniz IdentityTheft.gov (Federal Trade Commission, FTC) üzerinden rapor oluşturun. California sakinleri sürücü belgesi dolandırıcılığı için eyaletin ilgili birimine başvurabilir.
BT ve Güvenlik Yöneticileri İçin Dersler
Bu olay, bir yapay zeka tedarikçisine verdiğimiz erişimin yalnızca modelin ne yaptığıyla değil, hesapta saklanan her şeyle ilgili olduğunu gösteriyor. Aşağıdaki tabloda olaydan çıkan gözlemleri ve önerdiğimiz kontrolleri bir araya getirdik.
Kontrol alanları ve önerilen adımlar
| Kontrol Alanı | Olaydan Çıkan Gözlem | Önerilen Adım |
|---|---|---|
| Veri minimizasyonu (data minimization) | Uber’in sürücü kimlik belgesi bilgilerinin neden tedarikçi hesabında erişilebilir olduğu henüz belirsiz | Tedarikçilere aktarılan verinin sınıflandırmasını çıkarın. Kimlik belgesi gibi yüksek riskli alanları varsayılan olarak hariç tutun |
| Secret yönetimi | Fireworks AI, bir secret’ı silmenin altındaki kimlik bilgisini geçersiz kılmadığını özellikle vurguladı | Kimlik bilgisini veren sağlayıcıda iptal edip döndürün (rotate). Kısa ömürlü token tercih edin. Secret’ları merkezi bir kasada (vault) tutun |
| En az yetki ve IAM (Identity and Access Management, Kimlik ve Erişim Yönetimi) | Çalınan kimlik bilgileri, tedarikçideki Uber hesabına erişim sağladı | Tedarikçi hesaplarında kapsamı daraltılmış izinler, düzenli erişim gözden geçirmesi, mümkünse MFA (Multi-Factor Authentication, Çok Faktörlü Kimlik Doğrulama) ve IP (Internet Protocol) kısıtı uygulayın |
| Kota ve maliyet alarmı | LLMjacking olaylarında günde 100.000 doların üzerinde sahte kullanım gözlendi | API (Application Programming Interface, Uygulama Programlama Arayüzü) kotası ve bütçe alarmı tanımlayın. Yetkisiz LLM (Large Language Model, Büyük Dil Modeli) servisi etkinleştirmelerini alarm konusu yapın. Denetim kayıtlarının açık olduğunu doğrulayın |
| Tedarikçi sözleşmesi | Tedarikçinin Uber’i bilgilendirdiği 9 Ekim ile bildirim mektuplarının tarihi olan 10 Kasım arasında 32 gün, soruşturmanın doğrulama tarihi olan 13 Ekim ile arasında 28 gün var | Sözleşmede ihlal bildirim süresini, adli analiz iş birliğini, veri silme yükümlülüğünü ve alt yüklenici (subprocessor) şeffaflığını net yazın |
| TPRM (Third-Party Risk Management, Üçüncü Taraf Risk Yönetimi) | Tedarikçi incelemesi yalnızca model hizmetini değil, kimlik bilgilerini, saklanan veri setlerini, geliştirme ortamlarını ve bağlı sistemleri de kapsamalı | Yapay zeka tedarikçilerini tedarikçi envanterine alın. Prompt saklama kısıtının tek başına yeterli olmadığını varsayın |
Tablodaki 32 ve 28 günlük süreler bir gecikme iddiası değil. Yalnızca, tedarikçi sözleşmesindeki bildirim ve iş birliği maddelerinin neden net yazılması gerektiğini gösteriyor.
KVKK Açısından
Türkiye’de faaliyet gösteren kuruluşlar için en önemli mesaj şu: Kişisel Verilerin Korunması Kanunu (KVKK) madde 12 uyarınca, kişisel veriler veri sorumlusu adına başka bir kişi tarafından işleniyorsa, veri sorumlusu gerekli güvenlik tedbirlerinin alınmasından bu kişilerle birlikte müştereken sorumludur. Yani tedarikçinin zafiyeti sizin sorumluluğunuzu ortadan kaldırmaz. Ayrıca Kişisel Verileri Koruma Kurulu’nun 24.01.2019 tarihli ve 2019/10 sayılı kararına göre, ihlalin öğrenilmesinden itibaren en geç 72 saat içinde Kurul’a bildirim yapılması gerekir. Tedarikçi sözleşmelerinde, tedarikçinin ihlali size bildirme süresini bu çerçeveye uygun belirlemek önemli. Hukuki değerlendirme için hukuk biriminize danışmanızı öneririz.
Sonuç
Uber olayı, modern tedarik zincirinde zayıf halkanın çoğu zaman kendi ağınız değil, verinizi emanet ettiğiniz bir hesap olduğunu bir kez daha gösteriyor. Yapay zeka tedarikçileri bu zincire yeni halkalar ekliyor: API anahtarları, veri setleri, geliştirme ortamları ve faturalama bilgileri. Soruşturma sürüyor ve rakamlar değişebilir. Bu yüzden yazıyı, yeni bilgiler doğrulandıkça güncelleyeceğiz.
Başka bir yazımızda görüşmek dileğiyle…