


Merhaba
Microsoft, 17 Kasım 2026’da Ignite 2026 etkinliğinde Windows Server 2028’i duyurdu ve public preview (herkese açık önizleme) sürecini başlattı. Duyurunun ardından build 29706’yı lab ortamıma kurdum.
Bu yazıda önizlemede şu an test edilebilen özellikleri, hala geliştirme aşamasında olanları ve kurulumdan önce bilmeniz gereken sınırlamaları Microsoft’un resmi kaynaklarına dayanarak özetliyorum.
Windows Server 2028 Nedir?
Windows Server 2028, LTSC (Long-Term Servicing Channel) kanalında yer alan yeni ana sürüm. Microsoft sürümü; güvenlik ve erişim çıtasını yükselten, kurumsal altyapıyı hızlandıran ve ölçekli yönetimi basitleştiren bir sürüm olarak tanıtıyor. Bunların yanında kurumsal yapay zeka çıkarımını (inference) yerel sunuculara getirmeye yönelik ilk yatırımlar da bu sürümle başlıyor.
Build 29706 ve İlk Kurulum
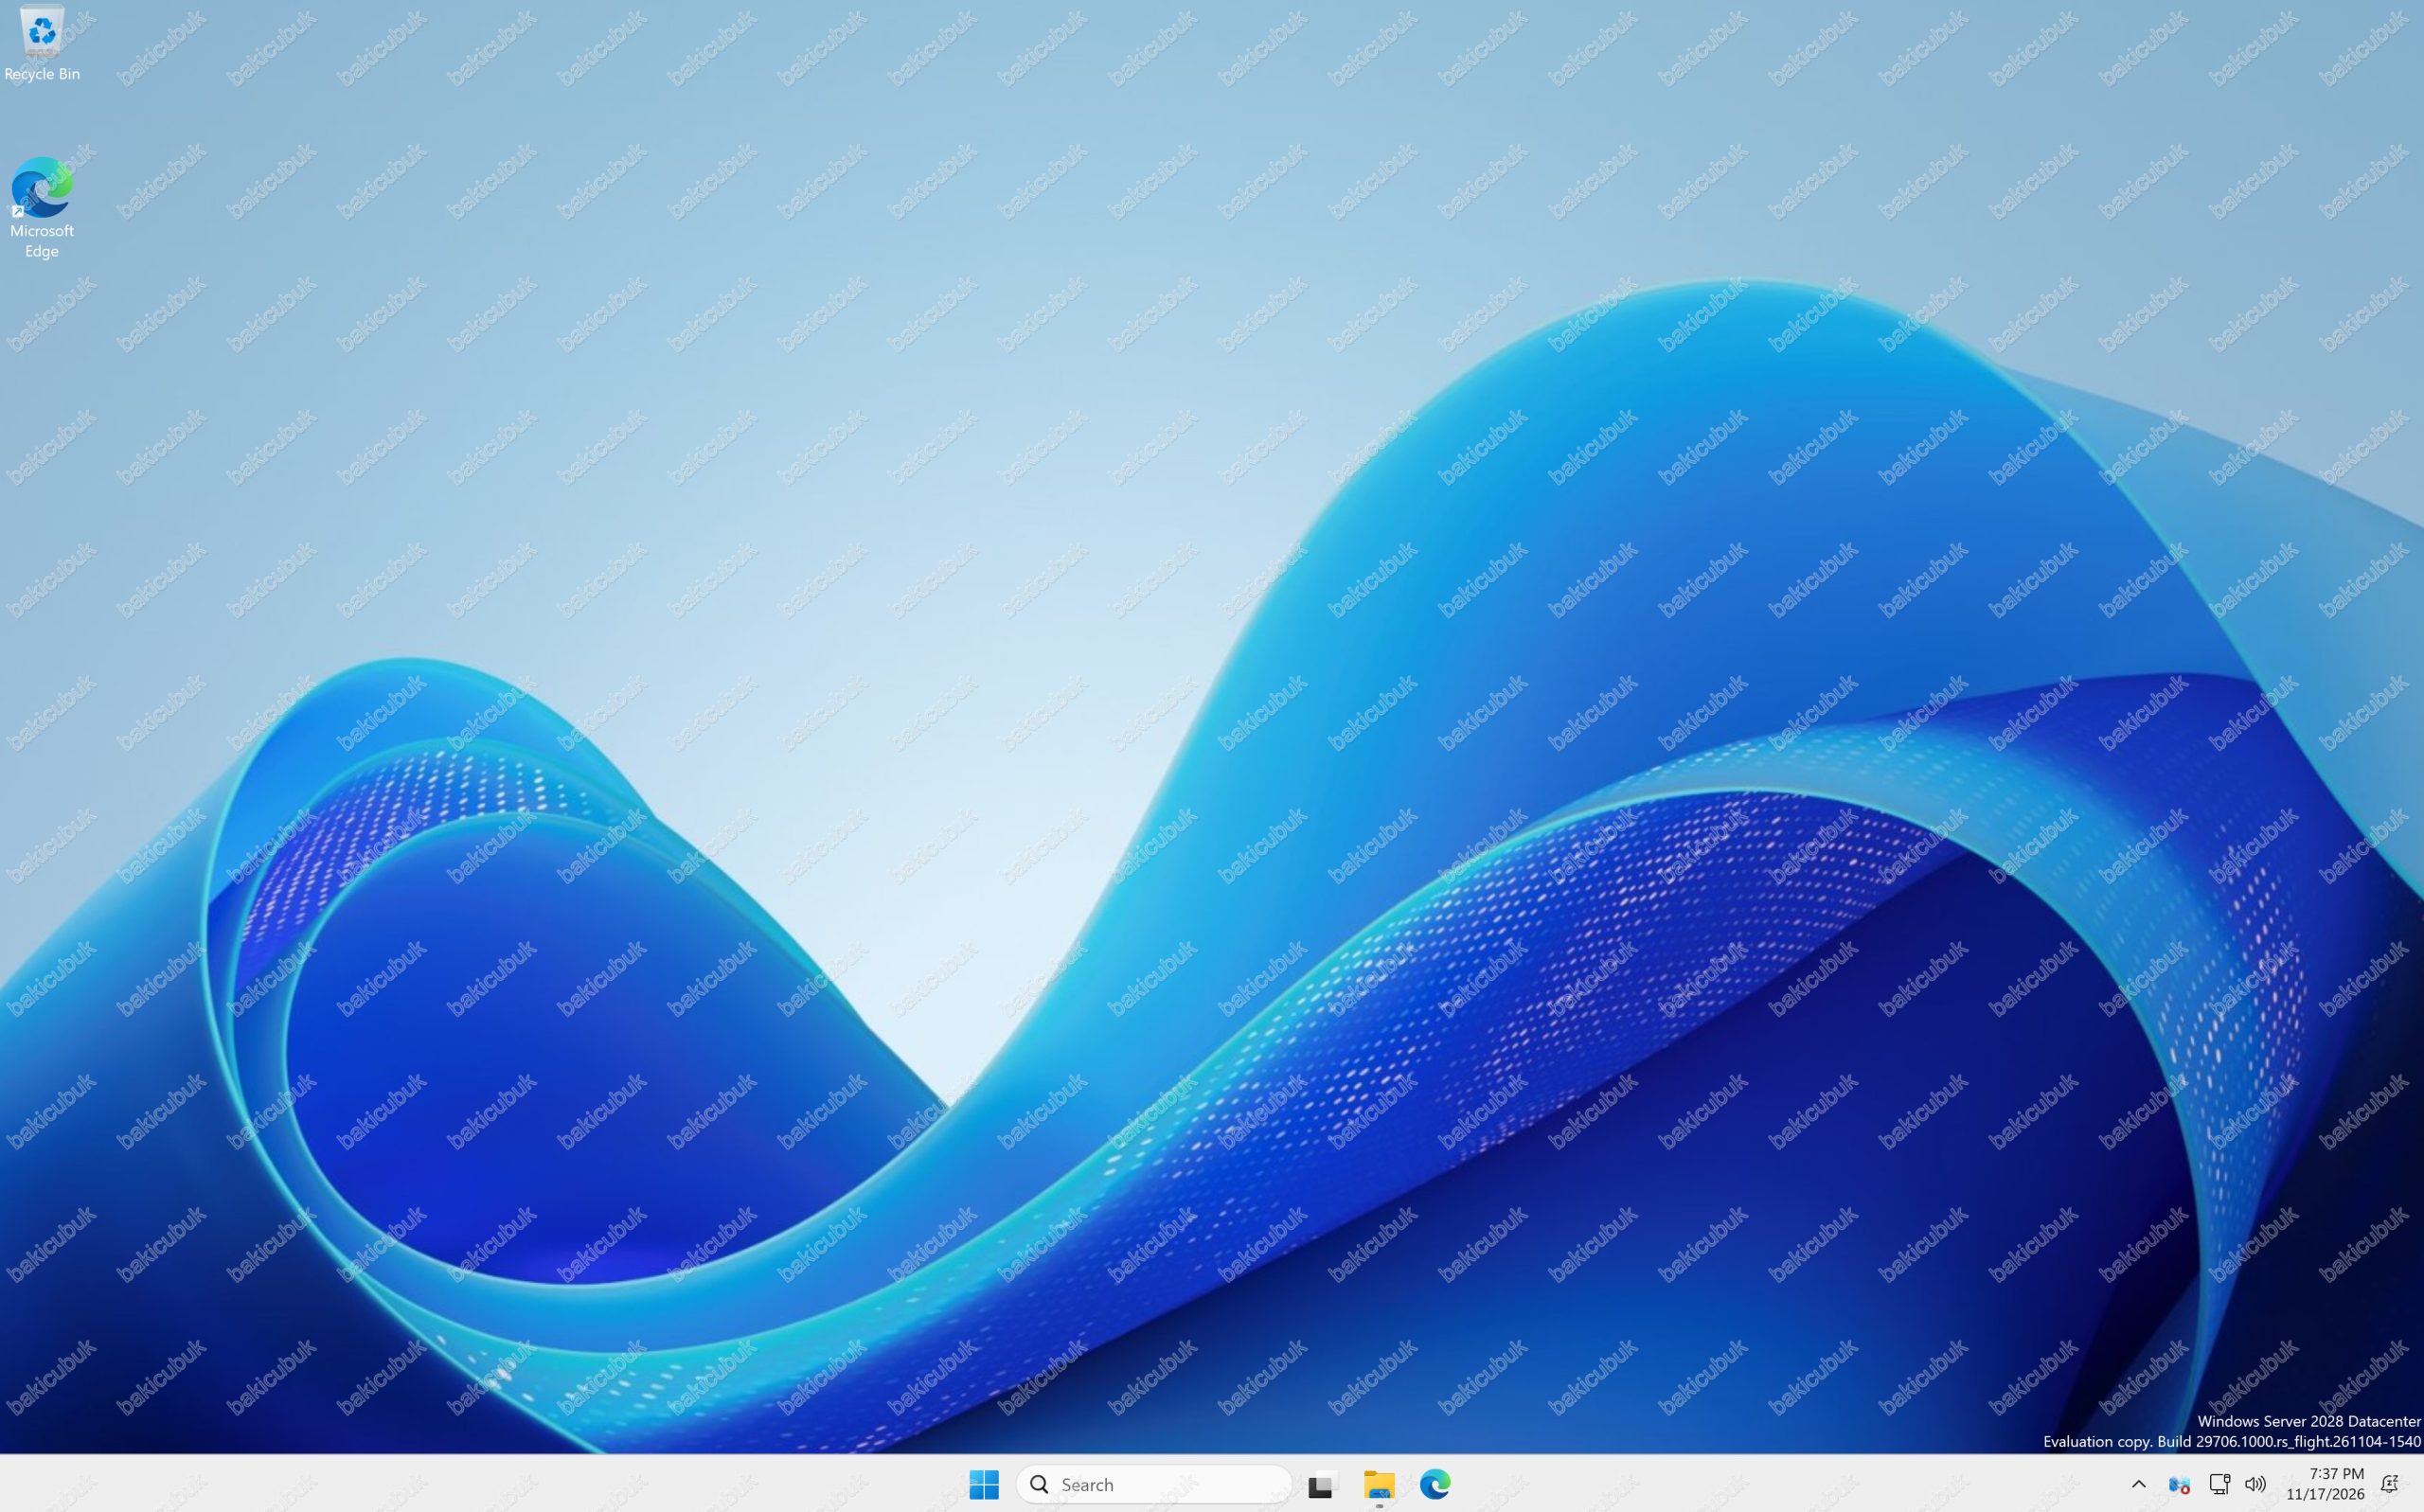
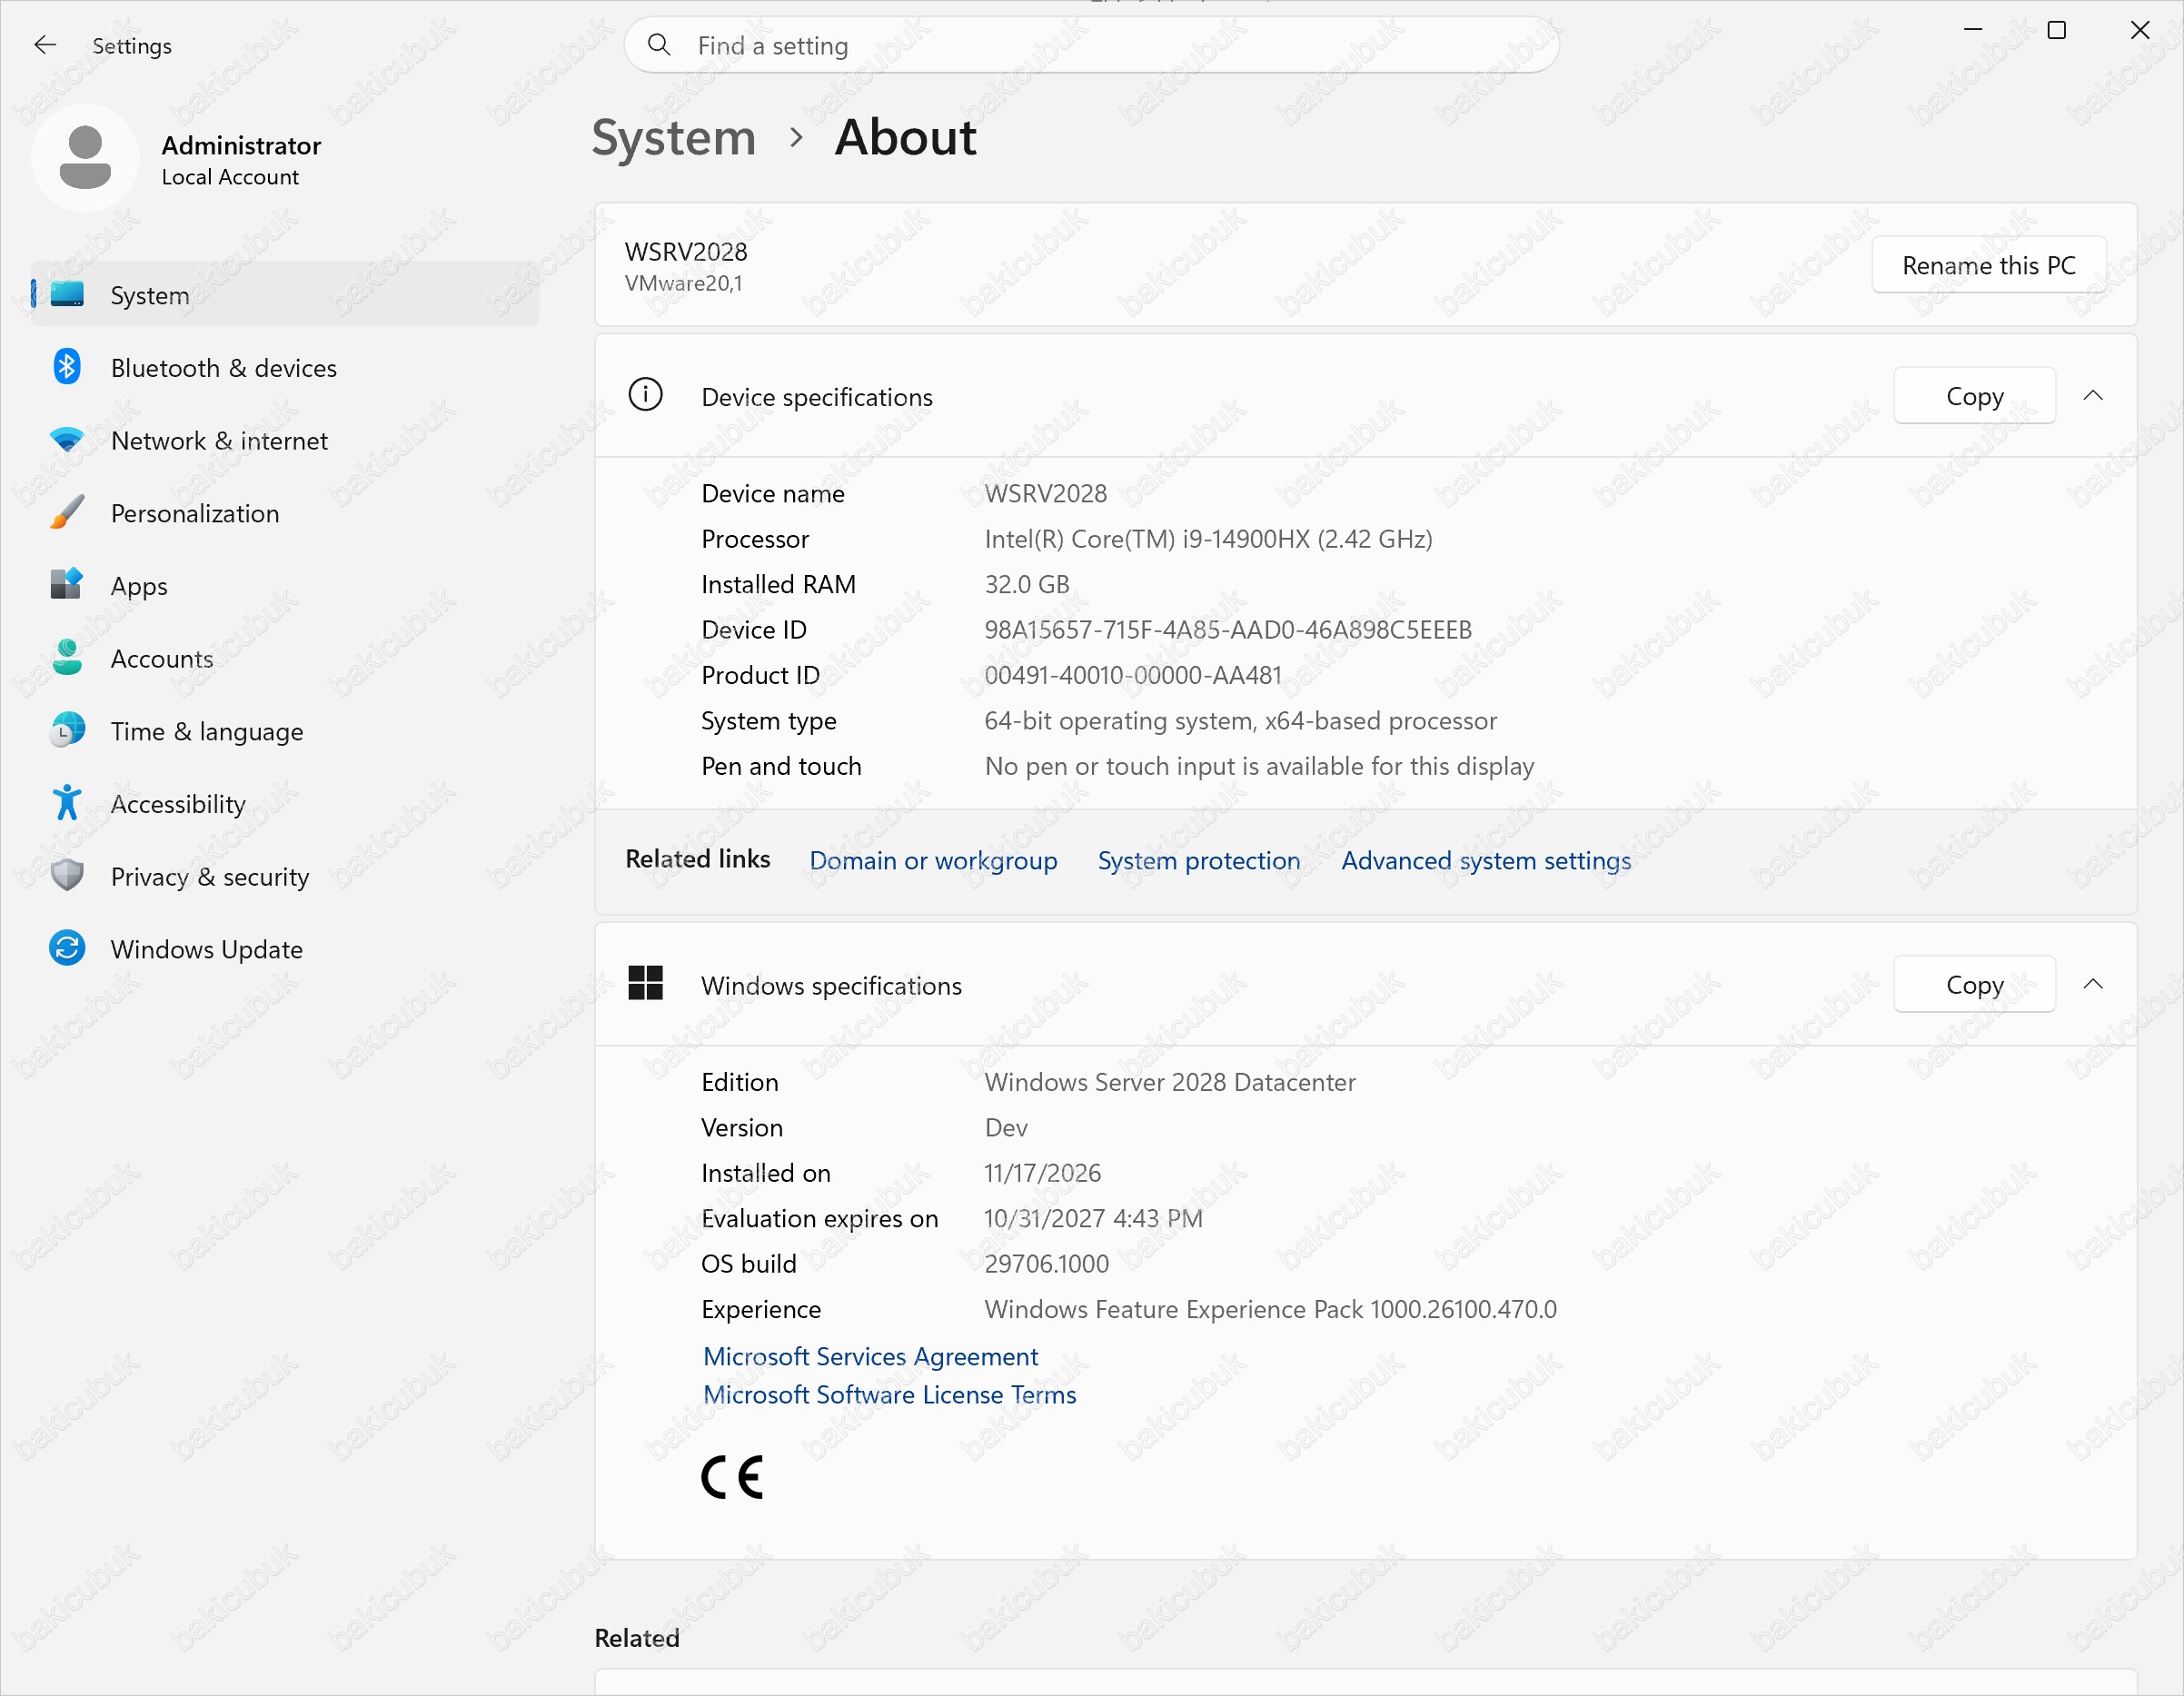
Build 29706, 17 Kasım 2026’da yayımlandı. Önizleme; Desktop Experience ve Server Core kurulum seçeneklerini, Datacenter ve Standard edition’ları ile Azure Edition’ı kapsıyor. Kurulum sonrası masaüstünün sağ alt köşesinde şu ibare görünüyor: Windows Server 2028 Datacenter, Evaluation copy, Build 29706.1000.rs_flight.261104-1540.


Güvenlik
Microsoft’un duyurusunda güvenlik başlığı dört ana unsurdan oluşuyor: Server Core için sertleştirilmiş varsayılan yapılandırma ve yeni bir güvenlik temel çizgisi (baseline), Trusted Launch, Confidential VM desteği ve kuantum sonrası kriptografi ile otomatik sertifika yönetimi yatırımları.
Server Core için secure by default. Build 29683 ile gelen bu yaklaşımda yeni kurulumlar, güçlü varsayılan ayarlarla başlıyor. Amaç, sunucu kurulduktan sonra elle sertleştirme ihtiyacını azaltmak ve kimlik bilgisi hırsızlığı, yanal hareket ve protokol düşürme saldırılarına ilk açılıştan itibaren karşı koymak. Sertleştirilmiş varsayılanlar yedi katmanda toplanıyor: ağ maruziyeti, kimlik ve kimlik doğrulama, ayrıcalık ve yönetici erişimi, uzak erişim ve yönetim, kriptografi, işletim sistemi platformu ile kod bütünlüğü, gözlemlenebilirlik.
Önemli sınırlama: Bu varsayılanlar yalnızca yeni kurulumlar için geçerli.
Aynı çalışmanın parçası olan MSHardenedPolicyEval.exe aracı, yükseltilmiş yönetici isteminden çalıştırılır ve yalnızca Windows Server SKU’larında çalışır. Argümansız çalıştırıldığında salt okunur bir değerlendirme yapar ve sertleştirme puanı üretir. İstenirse sertleştirilmiş değerleri uygulayabilir veya Windows Server 2025 varsayılanlarına geri döndürebilir.
Trusted Launch. Generation 2 Hyper-V VM’lerini işletim sistemi savunmaları devreye girmeden önce gerçekleşen önyükleme ve üretici yazılımı (firmware) saldırılarına karşı korur. Secure Boot, sanal TPM (vTPM) ve şifrelenmiş konuk durumu (guest state) kullanılıyor. Önizlemede VM’in başka bir sunucuya taşınması, failover cluster, Hyper-V Replica ve boot integrity doğrulaması desteklenmiyor.
Confidential VM ve kuantum sonrası kriptografi. Confidential VM desteği, desteklenen donanımda bütünlük korumalı çalışma zamanlarıyla başlıyor. Otomatik sertifika yönetimi ve PQC (Post-Quantum Cryptography, kuantum sonrası kriptografi) alanındaki yatırımlar da duyuruldu, ancak Microsoft’un duyuru yazısı bu aşamada teknik ayrıntı vermiyor.
Altyapı ve Depolama
Native NVMe. Microsoft, NVMe (Non-Volatile Memory Express) depolama desteğinin yerel olarak ve varsayılan açık geldiğini belirtiyor.
NVMe over Fabrics. Yerleşik NVMe-oF başlatıcısı (initiator), uzak NVMe depolamayı Windows diski olarak göstermeyi sağlıyor. İki taşıma seçeneği var: standart Ethernet üzerinde NVMe/TCP ve desteklenen ağlarda daha düşük gecikme için NVMe/RDMA (Remote Direct Memory Access). Önizlemede yalnızca komut satırıyla yönetiliyor, multipathing yok ve bazı ağ kesintilerinde kurtarma sınırlı.
ReFS Boot. ReFS (Resilient File System) biçimli bir önyükleme birimiyle sunucuyu başlatma imkanı. İsteğe bağlı bir özellik. Metadata checksum, isteğe bağlı integrity stream ve çevrimiçi scrubbing sayesinde bozulmaları çevrimdışı chkdsk gerektirmeden tespit etmeyi hedefliyor. Birim ve dosya boyutu 35 PB’a kadar çıkabiliyor. Gereksinimler ve sınırlamalar: UEFI üretici yazılımı gerekli, Generation 1 VM’ler desteklenmiyor ve en az 2 GB boyutunda bir WinRE (Windows Recovery Environment) bölümü oluşturuluyor. WinRE bölümünü silip ReFS birimini o alana genişletirseniz WinRE’yi geri getirmek için temiz kurulum gerekir.
Quick Machine Recovery. Tekrarlayan önyükleme hatalarından sonra sunucu ağ bağlantılı WinRE’ye geçiyor, Windows Update’ten Microsoft’un yayımladığı bir düzeltme olup olmadığına bakıyor, varsa uyguluyor ve yeniden başlıyor. Otomatik çalışıp çalışmayacağı, yeniden deneme aralıkları ve toplam bekleme süresi yönetici tarafından ayarlanabiliyor.
En iyi çaba (best-effort) esaslı çalışır: yalnızca Microsoft ilgili bir düzeltme yayımladıysa başarılı olur. Microsoft’a göre özellik Ekim 2026 güvenlik güncelleştirmesinden itibaren Windows Server 2025 için de kullanılabilir.
Yönetim
Microsoft Entra ID ve Microsoft Intune. Build 29706 ile sunucu, Windows 11’dekiyle aynı akışla Settings (Ayarlar) > Accounts (Hesaplar) > Access work or school (İş veya okul erişimi) üzerinden Microsoft Entra ID’ye katılabiliyor ve bunun için Active Directory Domain Services gerekmiyor. Yöneticiler Microsoft Entra hesaplarıyla oturum açabiliyor, cihaz uyumluluğu Conditional Access için sinyal olarak kullanılabiliyor. Intune tarafında envanter görüntüleme, güvenlik temel çizgileri ve cihaz yapılandırma ilkeleri, desteklenen Win32 uygulamalarının dağıtımı ve Windows Update for Business ile Windows Autopatch ayarlarıyla güncelleme yönetimi önizlemede yer alıyor.
Burada iki uyarı önemli. Intune sunucu kaydı varsayılan olarak kapalı ve üretim dışı önizleme değerlendirmesi için tasarlanmış. Ayrıca Group Policy, Configuration Manager, Azure Arc, Intune veya başka bir araç aynı sunucuyu yönetiyorsa çakışan ayarları zorlamaktan kaçınmak gerekiyor. Entra ID ve Intune, önizleme kapsamında Azure Arc ile birlikte çalışabiliyor: Intune uç nokta yönetimini, Azure Arc ise altyapı yönetimi, izleme ve yönetişimi üstleniyor.
Windows Admin Center Virtualization Mode (vMode). Microsoft duyurusuna göre WAC (Windows Admin Center) vMode genel kullanıma açıldı.
PowerShell 7. Build 29706 ile Windows PowerShell 5.1’den yükseltme yolu olarak PowerShell 7 sistemde geliyor. Windows PowerShell 5.1 yan yana kullanılabilir durumda kalıyor, yani mevcut otomasyonlar için zorunlu bir geçiş yok.
SMB Policy Controller. SMB (Server Message Block) paylaşım ayarlarının elle yapılandırılmasını azaltmayı hedefliyor. PowerShell ile mevcut bir paylaşımın kullanım amacını (departman dosya depolaması veya uygulama verisi gibi) bildiriyor ve güvenlik ya da performans odaklı bir profil seçiyorsunuz. Paylaşıma özel ve sunucu geneli ayarlar ayrı yönetiliyor, denetleyici ayarları uyguluyor ve zamanla oluşan sapmayı (drift) düzeltiyor. Microsoft’un doküman sayfası bu aşamada cmdlet adlarını vermiyor.
Hibrit Zeka ve Yapay Zeka Çıkarımı
Microsoft, Microsoft Foundry’yi istemci, bulut ve kurumsal veri merkezlerindeki Windows Server tabanlı yerel token factory yapılarına genişletmeyi planlıyor. Bu başlık önizleme ISO’sunda test edeceğiniz bir özellik değil: hibrit zeka özellikleri sınırlı sayıda müşteriye erken erişim programıyla sunuluyor ve donanım gereksinimleri var.
- Platform (geliştirme aşamasında): çıkarım ortamlarının dağıtımı ve yapılandırılması, hızlandırıcı donanımın yönetimi ve model isteklerinin yönlendirilmesi.
- Çalışma zamanları (geliştirme aşamasında): Foundry Local, Windows ML, vLLM ve Llama.cpp üzerinde açık ağırlıklı ve özel modeller.
- Yönetişim: yalıtım için Microsoft eXecution Containers, Microsoft Foundry model kataloğu entegrasyonu ve ajan kimliği ile yönetişimi için Agent 365.
- Donanım: AMD Instinct MI350P kartı için önizleme 2027’nin ilk yarısında başlıyor. NVIDIA GB300 Grace Blackwell Ultra Desktop Superchip ise genel kullanımda Windows Server 2028’i destekleyecek.
Özet Tablolar
Özellikler önizleme sürecinde farklı build’lerle birlikte geldi. Aşağıdaki tablo, Microsoft’un önizleme dokümanındaki sıralamaya göre hangi özelliğin hangi build’de ilk göründüğünü gösteriyor.
Özelliklerin ilk göründüğü build’ler
| Build | Tarih | Yeni gelen özellik |
|---|---|---|
| 29531 | 12 Şubat 2026 | ReFS Boot |
| 29550 | 12 Mart 2026 | NVMe over Fabrics (NVMe/TCP, NVMe/RDMA) |
| 29574 | 27 Nisan 2026 | Quick Machine Recovery |
| 29621 | 13 Temmuz 2026 | Generation 2 VM’ler için Trusted Launch |
| 29683 | 12 Ekim 2026 | Server Core için secure by default |
| 29706 | 17 Kasım 2026 | PowerShell 7, SMB Policy Controller, Microsoft Entra ID ve Microsoft Intune yönetimi |
İkinci tablo ise özelliklerin bugünkü durumunu ve bilinen sınırlamalarını özetliyor.
Özelliklerin durumu ve sınırlamaları
| Özellik | Durum | Not |
|---|---|---|
| Server Core secure by default | Önizlemede | Yalnızca yeni kurulumlarda geçerli |
| Trusted Launch (Generation 2 VM) | Önizlemede | VM taşıma, failover cluster, Hyper-V Replica ve boot integrity doğrulama desteklenmiyor |
| Native NVMe | Varsayılan olarak açık | Microsoft duyurusuna göre varsayılan etkin |
| NVMe over Fabrics | Önizlemede | Yalnızca komut satırı, multipathing yok |
| ReFS Boot | Önizlemede, isteğe bağlı | UEFI gerekli, en az 2 GB WinRE bölümü oluşturulur |
| Intune for Windows Servers | Önizlemede | Sunucu kaydı varsayılan kapalı, üretim dışı kullanım için |
| WAC vMode | GA | Windows Admin Center Virtualization Mode genel kullanıma açıldı |
| Hibrit zeka ve yapay zeka çıkarımı | Sınırlı erken erişim | Donanım gereksinimleri var, platform ve çalışma zamanları geliştirme aşamasında |
Kurulumdan Önce Bilmeniz Gerekenler
- Önizleme üretim ortamları için desteklenmiyor. Lab veya test ortamında, tercihen Generation 2 Hyper-V VM’de veya yedek UEFI donanımda deneyin.
- Geri bildirimler Feedback Hub uygulamasının Windows Server kategorisinden iletiliyor. Başlığa build numarasını şu biçimde eklemeniz isteniyor: [Server 29706] Geri bildirim başlığı. Önizleme sırasında tanılama verisinin (diagnostic data) Optional olarak ayarlanması bekleniyor.
- Önceki önizleme duyurularında, 29531’den eski build’lerden yükseltmenin desteklenmediği ve temiz kurulum önerildiği belirtiliyordu. Build 29706 için aynı notu ilgili duyuruda ayrıca kontrol edin, en güvenli yol temiz kurulum.
- ISO dosyaları için Microsoft’un önizleme kaynakları sayfasında yer alan indirme bağlantısını (aka.ms/ServerPreviews) kullanın. Önceki önizlemelerde ürün anahtarı indirme sayfasında veriliyordu, bu build için de oraya bakın.
- Önizleme yazılımı Insider Terms of Use kapsamında. Microsoft, önizleme sorunları için destek hattına başvurulmamasını, bunun yerine Windows Server Insiders topluluğunun kullanılmasını istiyor.
Sonuç
Windows Server 2028 önizlemesi, şu an testte somut olarak denenebilecek tarafta güvenlik, depolama ve yönetim başlıklarında ilerliyor: Server Core için secure by default, Trusted Launch, Native NVMe, ReFS Boot, NVMe-oF ve Entra ID ile Intune yönetimi. Yapay zeka çıkarımı tarafı ise henüz erken erişim ve geliştirme aşamasında, ISO ile deneyebileceğiniz bir şey değil. Ayrıca GA tarihi açıklanmadığı için plan yaparken bunu bir önizleme olarak ele almak gerekiyor. Lab test sonuçlarımı ve gelişmeleri ilerleyen yazılarda paylaşmayı planlıyorum.
Başka bir yazımızda görüşmek dileğiyle…