


Merhaba
Microsoft, Ignite 2026 etkinliğinde Windows yönetimine dair önemli yenilikleri duyurdu ve ayrıntıları 17 Kasım 2026’da Windows IT Pro Blog’da paylaştı. Duyuruların ana teması, BT (Bilgi Teknolojileri) ekiplerinin operasyonel yükünü azaltırken kontrolü, görünürlüğü ve dayanıklılığı (resiliency) korumak.
Microsoft’un gerekçesi net: Yapay zeka (AI, Artificial Intelligence) güvenlik açıklarının keşfini hızlandırdığı için güvenlik yamalarının da daha hızlı uygulanması gerekiyor. Ancak bu hız, test ve değişiklik kontrolünün (change control) yerini almamalı. Duyuruların bir kısmı genel kullanıma (GA, General Availability) açıldı, bir kısmı ise hala private preview veya public preview aşamasında. Bu yazıda hangi özelliğin hangi aşamada olduğunu ayırarak ilerleyeceğiz.
1. Windows Autopatch: Daha Hızlı Güncelleme, Daha Fazla Kontrol
Windows Autopatch tarafındaki yeniliklerin büyük bölümü genel kullanıma açıldı.
Hotpatch (Yeniden Başlatmasız Yama): Uygun güvenlik güncellemeleri cihaz yeniden başlatılmadan uygulanabiliyor. Bu özellik genel kullanıma açıldı.
Quality update policies (Kalite güncelleme politikaları): Yöneticiler aylık güvenlik güncellemesi, preview güncellemesi ve out-of-band (planlı takvim dışı) güncelleme gibi güncelleme türleri için otomatik veya manuel onay belirleyebiliyor. Otomatik onaylanan güncellemelerin ne zaman sunulacağı kontrol edilebiliyor, güncellemeler ertelenebiliyor veya duraklatılabiliyor. Aynı politika desteklenen .NET Framework güncellemelerini ve quick machine recovery düzeltmelerini de kapsıyor.
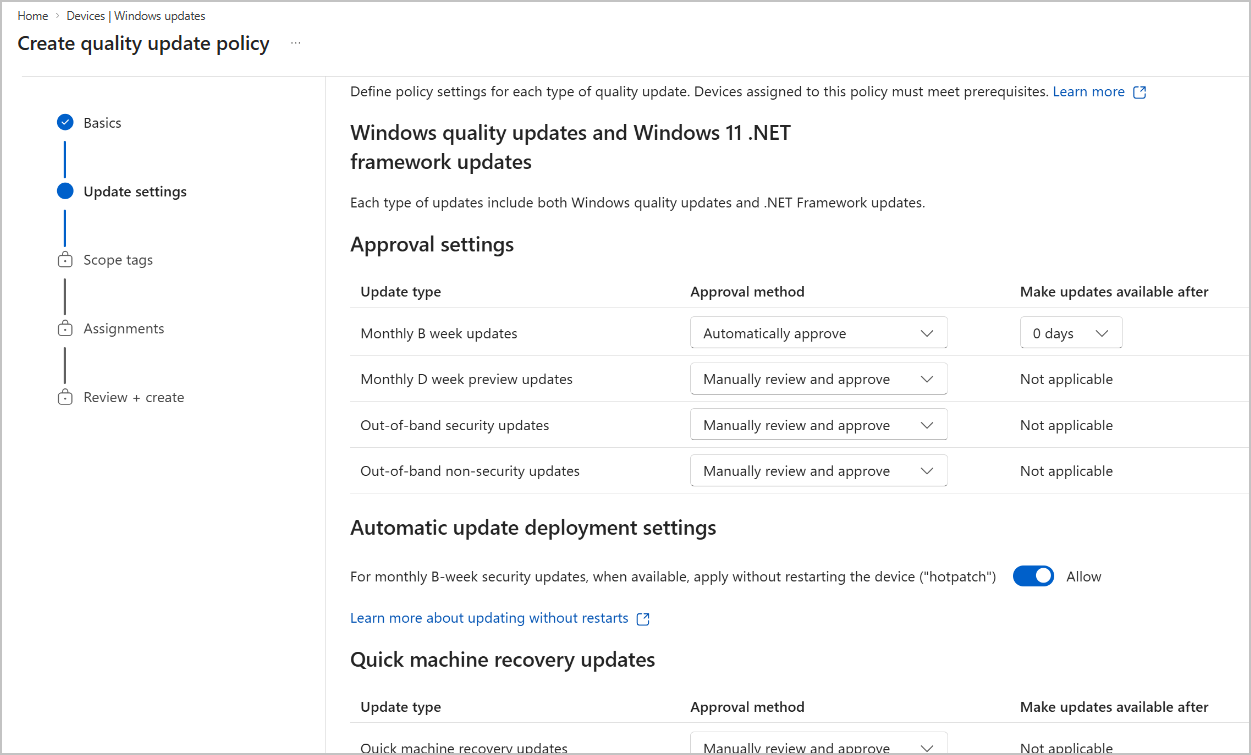
Aşağıdaki ekranda her güncelleme türü için onay yöntemi seçiliyor. Örnekte aylık B week güncellemeleri Automatically approve olarak, D week preview ve out-of-band güncellemeleri Manually review and approve olarak ayarlı. Aylık güvenlik güncellemeleri için hotpatch anahtarı da aynı ekranda Allow olarak duruyor. Make updates available after alanı 0 days seçili, yani otomatik onaylanan güncelleme hemen sunulmaya başlıyor. Pilot ringlerde bu değeri bilinçli seçmekte fayda var.
Create quality update policy ekranı: Approval settings, hotpatch ve Quick machine recovery updates bölümleri

Exposure window (maruz kalma süresi) rehberliği: Deferral (erteleme), deadline (son tarih) ve grace period (ek süre) ayarları birlikte güncellemelerin cihazlara ne kadar hızlı ulaşacağını belirliyor. Microsoft’un güncellenen önerisi, bir cihazın Current sayılması için son güvenlik güncellemesini üç gün içinde almış olması. Windows Update istemci politikasında ve Microsoft Intune update ring’lerinde varsayılan kalite güncelleme deadline’ı artık bir gün. Kalite ve özellik güncellemeleri için ayrı grace period tanımlanabiliyor. Autopatch raporları, cihazları Exposed veya Critical durumuna düşüren ayarları işaretliyor ve yönetici bir update ring oluştururken ya da düzenlerken uyarı veriyor.
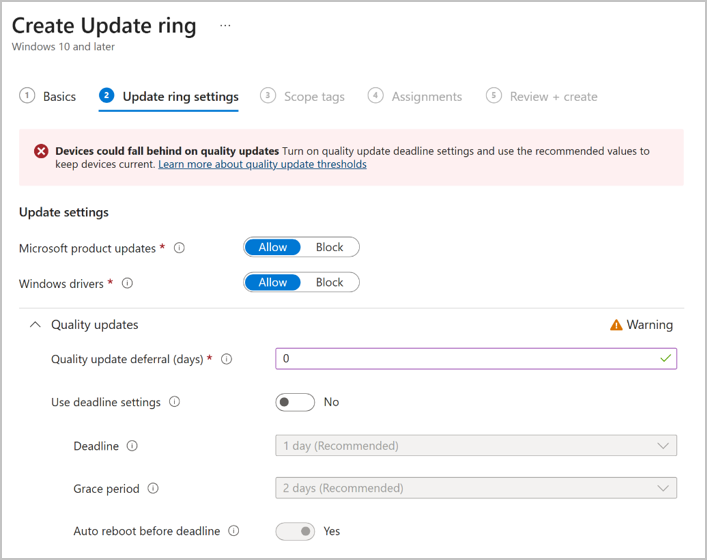
Update ring oluştururken Intune, kalite güncellemeleri için deadline ayarı kapalıysa Devices could fall behind on quality updates uyarısı veriyor. Ekranda Deadline için 1 day, Grace period için 2 days önerilen değer olarak görünüyor. Bu ekran, Autopatch’in yeni varsayılanları nasıl öne çıkardığını net gösteriyor.
Create Update ring ekranı: kalite güncellemeleri için uyarı ve önerilen deadline ile grace period değerleri

Current hedefi bir varsayılan değişikliğidir. Mevcut update ring’lerinizi bu değerlerle karşılaştırmadan kabul etmeyin ve pilot grubunuzda etkisini görün.Driver update reporting (Sürücü güncelleme raporlaması): Her cihaz için sürücü durumu (offered, installed, failed veya on hold) politika ve ring bağlamıyla birlikte Intune içinde ve Microsoft Graph üzerinden görülebiliyor.
Genel kullanıma açılanlar: hotpatch, ayrıntılı kalite güncellemesi onayı, cihaz risk maruziyeti raporlaması ve sürücü güncelleme raporlaması.
2. Tüm Windows Envanterinde Tutarlı Yaklaşım
Automatic app updates (Otomatik uygulama güncellemeleri): Microsoft Intune Enterprise App Management ile desteklenen Windows uygulamaları için otomatik güncelleme kapsamı genişliyor. Autopatch ile aynı kontroller kullanılıyor: onay, deadline ve grace period. Private preview 23 Kasım’da başlıyor.
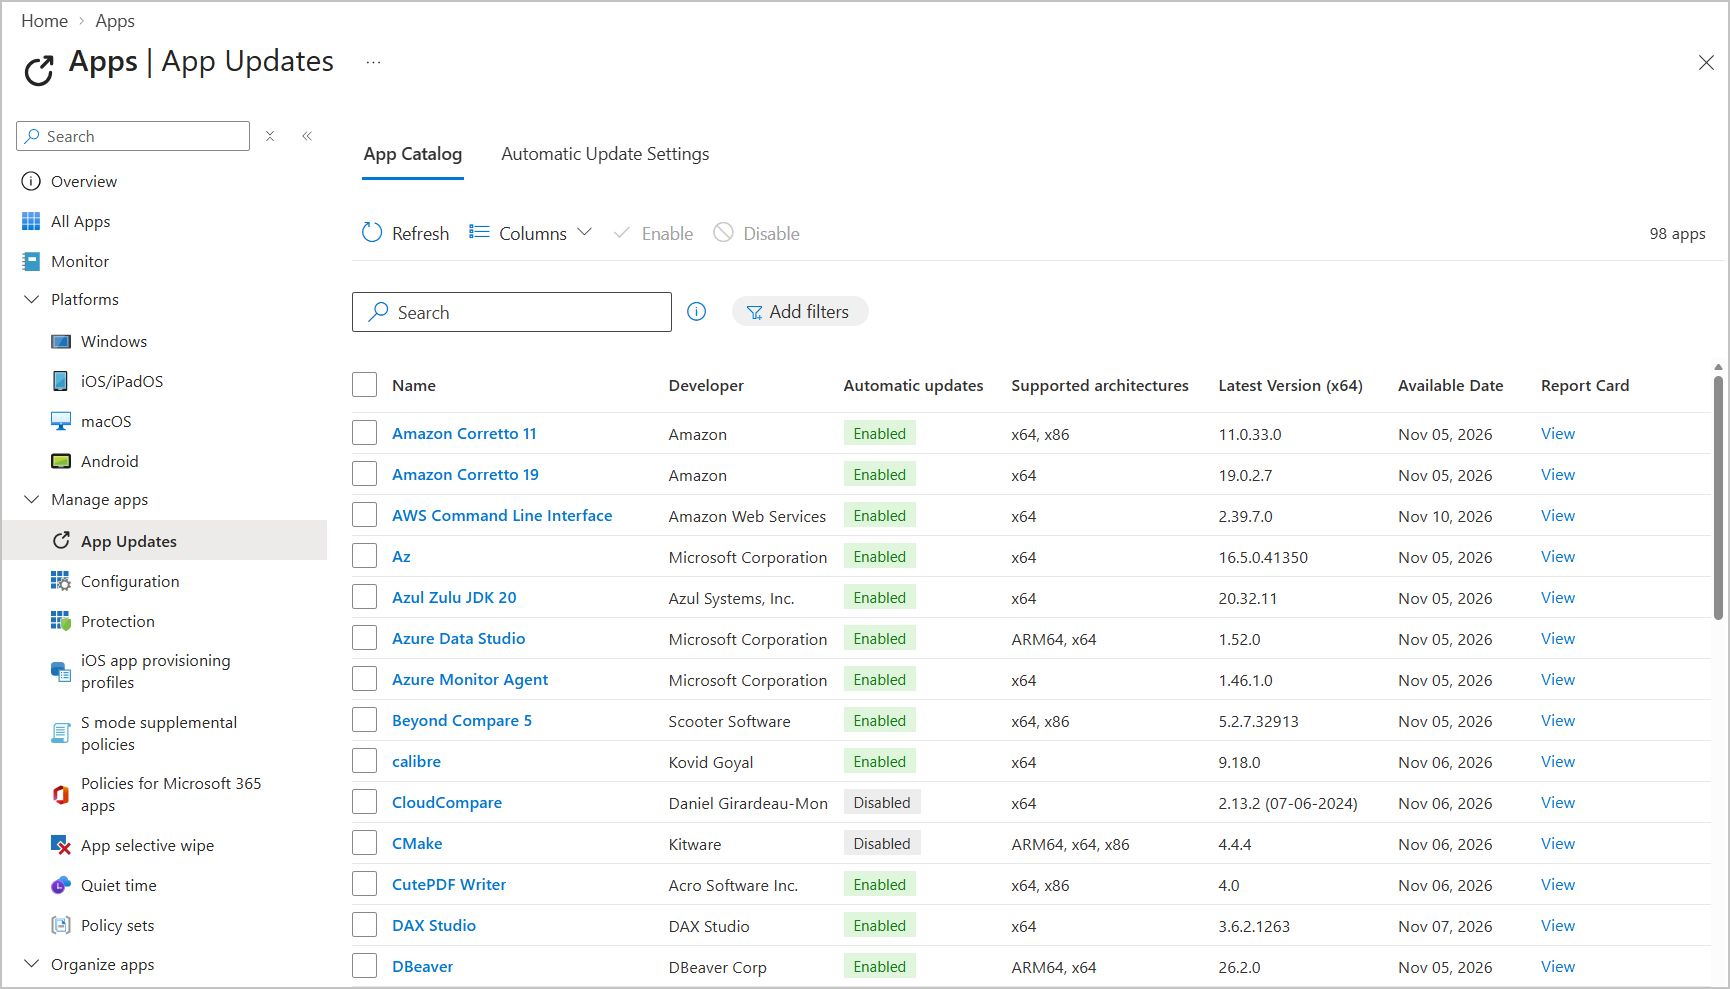
Intune Enterprise App Management kataloğunda her uygulamanın Automatic updates durumu (Enabled veya Disabled), geliştiricisi, desteklenen mimarileri ve son sürümü listeleniyor.
Apps, App Updates altındaki App Catalog: uygulamalar ve Automatic updates durumu

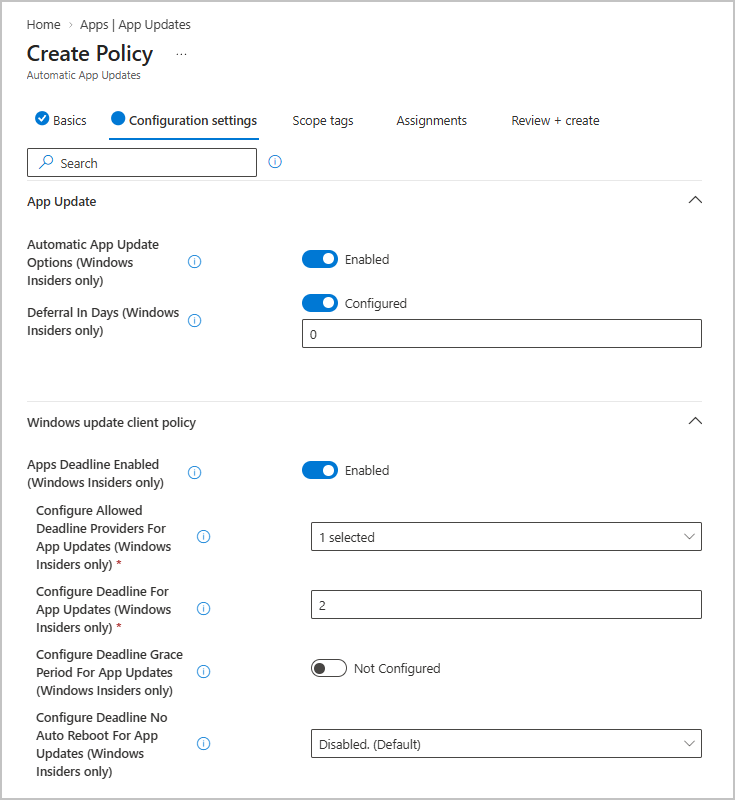
Otomatik uygulama güncelleme politikasında deferral, deadline ve grace period ayarları Autopatch ile aynı mantıkla tanımlanıyor. Ekran görüntüsünde bu ayarların yanında (Windows Insiders only) ibaresi var. Yani şu an yalnızca Windows Insider cihazlarında çalışıyorlar ve bu da private preview notuyla uyumlu. Örnekte Deferral In Days 0, Configure Deadline For App Updates 2 olarak girilmiş, Configure Deadline Grace Period For App Updates ise Not configured durumunda.
Automatic App Updates için Create Policy ekranı: deferral, deadline ve grace period ayarları

Maintenance windows (Bakım pencereleri): Kiosk, tıbbi cihaz ve üretim sistemleri gibi cihazlarda seçili güncelleme işlemlerinin yalnızca belirlenen tek seferlik veya tekrarlayan zaman aralıklarında yapılmasını sağlıyor. Microsoft, kullanılabilirlik ayrıntılarını bu ay içinde paylaşacağını belirtiyor.
Windows Server’ın Intune ile yönetimi: Bu başlık Windows Server 2028’e bağlı. Sunucular Microsoft Entra’ya join edilerek Conditional Access (Koşullu Erişim), MDM (Mobile Device Management, Mobil Cihaz Yönetimi) altyapısı ile Autopatch yamalama ve raporlamasından yararlanabilecek, hepsi Intune üzerinden yönetilecek. Windows Server güncellemeleri için Autopatch’in public preview’ı gelecek baharın ilerleyen aylarında planlanıyor.
Yapay zeka ajanı kontrolleri: Intune politikalarıyla Microsoft Execution Containers (MXC) içinde çalışan yapay zeka ajanlarının hangi dosyalara ve ağlara erişebileceği yönetilebiliyor. Microsoft bu sınırların baştan belirlenmesini öneriyor.
3. Cihaz Sağlığı
OS reliability report (İşletim sistemi güvenilirlik raporu): Intune içinde Windows stop error trendlerini, tekrarlayan hata desenlerini ve etkilenen cihazları kalite güncellemesi geçmişiyle birlikte gösteriyor. Private preview aşamasında.
New Windows experience controls (Yeni Windows deneyimi kontrolleri): Kullanıcıya dönük yeni kontrollerin seçilmiş bir listesi, yeni bir politika türüyle yönetiliyor ve şablon yeni kontroller eklendikçe büyüyor. Yeni kontroller Not configured olarak geliyor, yani yönetici bir değer atayana kadar varsayılan davranış sürüyor. Private preview aşamasında.
Kullanıcılar için Copilot ile sorun giderme: Kullanıcıların Windows cihaz sorunlarını kendilerinin çözmesine yardım ediyor ve destek taleplerini azaltabilir. Windows Insider Program ve Microsoft Frontier Program üzerinden erişilebiliyor.
4. Kurtarma (Recovery)
Quick machine recovery yönetimi (Autopatch ile) ve cloud rebuild genel kullanıma açıldı. Bu ikisi, point-in-time restore seçeneğine ek kurtarma yöntemleri olarak duruyor. Mevcut araçlar da yerinde: yerleşik crash recovery ve rollback, bulut kaynaklı sürücü kurtarma ve geleneksel cihaz sıfırlama (device wipe). Microsoft doğru kurtarma aracını seçmek için ayrı bir rehbere işaret ediyor.
5. Yön: Windows Declarative Management
Bu başlık şu an çıkmış bir özellik değil, Microsoft’un tarif ettiği bir yön. Fikir şu: BT desteklenen ayarlar için istenen durumu tanımlıyor, Windows bunu cihaz çevrimiçi de olsa çevrimdışı da olsa uyguluyor ve koruyor.
Planlanan yetenekler:
- Configuration drift protection: Ayarlar istenen durumdan saptığında yerelde düzeltme.
- Configuration clarity: Amaçlanan ayarların, mevcut durumun ve uygulanıp uygulanmadığının görünürlüğü.
- Predictable conflict handling: Çakışan ayarlar için tanımlı kurallar.
- Less manual intervention: İzlenmesi ve düzeltilmesi gereken tekil politika işlemlerinin azalması.
Bu yön için tarih verilmiş değil.
6. Özellikler ve Durumları
| Özellik | Durum |
|---|---|
| Hotpatch, ayrıntılı kalite güncellemesi onayı, cihaz risk maruziyeti ve sürücü güncelleme raporlaması (Windows Autopatch) | GA (General Availability, genel kullanım) |
| Quick machine recovery yönetimi ve cloud rebuild | GA (General Availability, genel kullanım) |
| Automatic app updates (Intune Enterprise App Management) | Private preview, 23 Kasım’da başlıyor |
| Maintenance windows | Ayrıntılar bu ay içinde paylaşılacak |
| Windows Server için Autopatch (Windows Server 2028’e bağlı) | Public preview, gelecek baharın ilerleyen aylarında |
| OS (Operating System, işletim sistemi) reliability report | Private preview |
| New Windows experience controls | Private preview |
| Kullanıcılar için Copilot ile sorun giderme | Windows Insider Program ve Microsoft Frontier Program |
| Windows declarative management | Yön olarak anlatılıyor, tarih verilmemiş |
7. Dikkat Edilmesi Gerekenler
Yazı Intune, Windows Autopatch ve Microsoft Entra’dan söz ediyor ama hiçbir özellik için lisans gereksinimi (SKU, Stock Keeping Unit) belirtmiyor. Planlama yapmadan önce hangi aboneliğin neyi kapsadığını ayrıca doğrulamak gerekiyor. Özelliklerin çoğu preview aşamasında olduğu için davranışlar genel kullanıma açılmadan değişebilir. Bazı private preview’lara erişim için Microsoft Management Advisors Program kaydı gerekiyor. Windows Server yönetimi hem Windows Server 2028’e hem de ileri bir tarihe bağlı olduğundan kısa vadeli bir plan kalemi değil.
Sonuç
Bu duyuruların ortak noktası, yama hızını artırırken yöneticinin kontrolünü kaybetmemesi. Bugün kullanılabilir olanlar (hotpatch, ayrıntılı onay politikaları, risk maruziyeti ve sürücü raporlaması, quick machine recovery ve cloud rebuild) mevcut Autopatch ve Intune ortamlarında hemen değerlendirilebilir. Server tarafı, otomatik uygulama güncellemeleri ve declarative management ise önümüzdeki aylarda ve sonrasında izlenmesi gereken başlıklar. İlk pratik adım olarak update ring’lerinizdeki deadline ve grace period değerlerini yeni varsayılanlarla karşılaştırmanızı öneririm.
Başka bir yazımızda görüşmek dileğiyle…