


Merhaba Serinin son bölümüne geldik. Şu ana kadar bakicubuk.tech alan adını tenant’ımızda doğruladık, Microsoft Entra Connect Sync ile kullanıcılarımızı Entra ID’ye senkronize ettik ve Conditional Access politikalarıyla tüm kullanıcılardan MFA istemeye başladık. Bölüm 2’de Entra Connect kurulumunda Seamless SSO’yu etkinleştirmiştik, ancak özelliğin istemci tarafında çalışması için bir grup ilkesi daha gerekiyor. Bu bölümde grup ilkesini […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 3: Security Defaults’tan Conditional Access’e Geçiş
Merhaba İlk iki bölümde on-premises Active Directory ortamımızı kurduk ve Microsoft Entra Connect Sync ile kullanıcılarımızı Entra ID’ye senkronize ettik. Kullanıcılarımız artık on-premises parolalarıyla buluta oturum açabiliyor. Bu bölümde tenant’ın güvenlik tarafına geçiyoruz: yeni tenant’larda varsayılan olarak açık gelen Security Defaults’u kapatıp yerine break-glass hesapları ve Conditional Access politikalarıyla daha esnek, denetlenebilir ve istisnaları belgelenmiş […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 2: Microsoft Entra Connect Sync Kurulumu
Merhaba Serinin ilk bölümünde bakicubuk.tech alan adını tenant’ımıza ekleyip doğruladık, Active Directory tarafındaki ön koşulları kontrol ettik ve Entra Connect’i kuracağımız W25ENTRA sunucusunu sanal TPM ile hazırladık. Bu bölümde W25ENTRA üzerinde Microsoft Entra Connect Sync’i kuruyoruz. Sihirbazın her ekranında karşımıza çıkan seçenekleri tek tek açıklayacak, hangisiyle neden devam ettiğimizi gerekçeleriyle anlatacağız. Eski sürümlerden bilinen TLS […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 1: Lab Mimarisi, Active Directory ve Ön Hazırlık
Merhaba Kurumların büyük bölümü kimlik altyapısını hala on-premises Active Directory üzerinde tutuyor, ancak kullanıcıların oturum açtığı uygulamaların neredeyse tamamı artık bulutta. Microsoft 365, Azure portalı ve SaaS uygulamaları için aynı kullanıcı adı ve parolayla, aynı güvenlik politikalarıyla oturum açabilmek hibrit kimlik (hybrid identity) mimarisinin temel amacı. Bu seride on-premises Active Directory ortamımızı Microsoft Entra Connect […]
Active Directory Sıkılaştırma Serisi Bölüm 8: Windows LAPS ile Yerel Yönetici Parola Yönetimi
Merhaba Active Directory Sıkılaştırma serisinin sekizinci bölümünde, protokol düzeyindeki sıkılaştırmalardan kimlik bilgisi hijyenine (credential hygiene) geçiyoruz. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing gibi başlıkları ele almıştık; bu bölümün konusu, saldırganların en çok istismar ettiği zayıf halkalardan biri: yerel yönetici parolaları ve bunları Windows LAPS ile yönetmek. Kurumsal güvenlikte en sinsi risklerden biri, her Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 1: NTLMv1’i Devre Dışı Bırakmak
Merhaba Active Directory ortamlarını yıllardır rahatsız eden eski kimlik doğrulama protokollerinin başında NTLMv1 geliyor. Windows Server 2025 ile birlikte Microsoft bu protokolü resmen kaldırma yoluna girdi. Bu, güvenlik ekipleri için hem bir fırsat hem de dikkatli yönetilmesi gereken bir geçiş süreci anlamına geliyor. Bu yazı, Active Directory Sıkılaştırma (AD Hardening) serisinin ilk bölümü. Seri boyunca […]
Active Directory’yi PowerShell ile Denetlemek: Active Directory Audit Suite
Merhaba Bir Active Directory ortamını hiçbir şeyi değiştirmeden tarayan ve size ortamın fotoğrafını tek parça, çevrimdışı bir HTML raporu olarak veren 6 PowerShell modülü. Bu yazıda ne yaptıklarını, nasıl çalıştırıldıklarını ve ürettikleri raporların KVKK, ISO 27001 ve CIS açısından ne anlama geldiğini anlatıyorum. Her Active Directory ortamı zamanla birikir. Yıllar içinde açılıp unutulan servis hesapları, […]
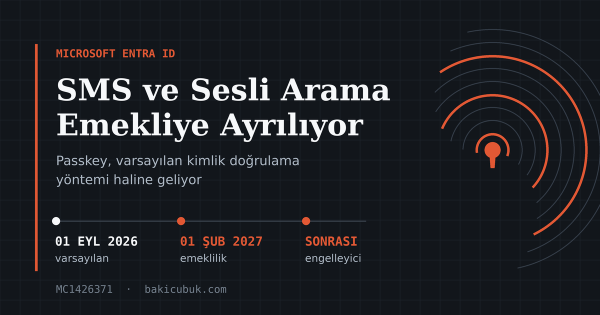
Microsoft Entra ID’de SMS ve Sesli Arama ile MFA Dönemi Kapanıyor: Passkey Varsayılan Oluyor
Merhaba Microsoft, kimlik doğrulama tarafında yıllardır sinyalini verdiği adımı sonunda resmileştirdi. 13 Temmuz 2026 tarihli MC1426371 numaralı Message Center duyurusu ile Microsoft Entra ID’de passkey’ler varsayılan kimlik doğrulama yöntemi haline geliyor, Microsoft tarafından sağlanan SMS (Short Message Service) ve sesli arama (voice) ile MFA (Multi-Factor Authentication) yöntemleri ise 1 Şubat 2027’de tamamen emekliye ayrılıyor. Bu, 2024’te başlayan yönetim […]