Merhaba
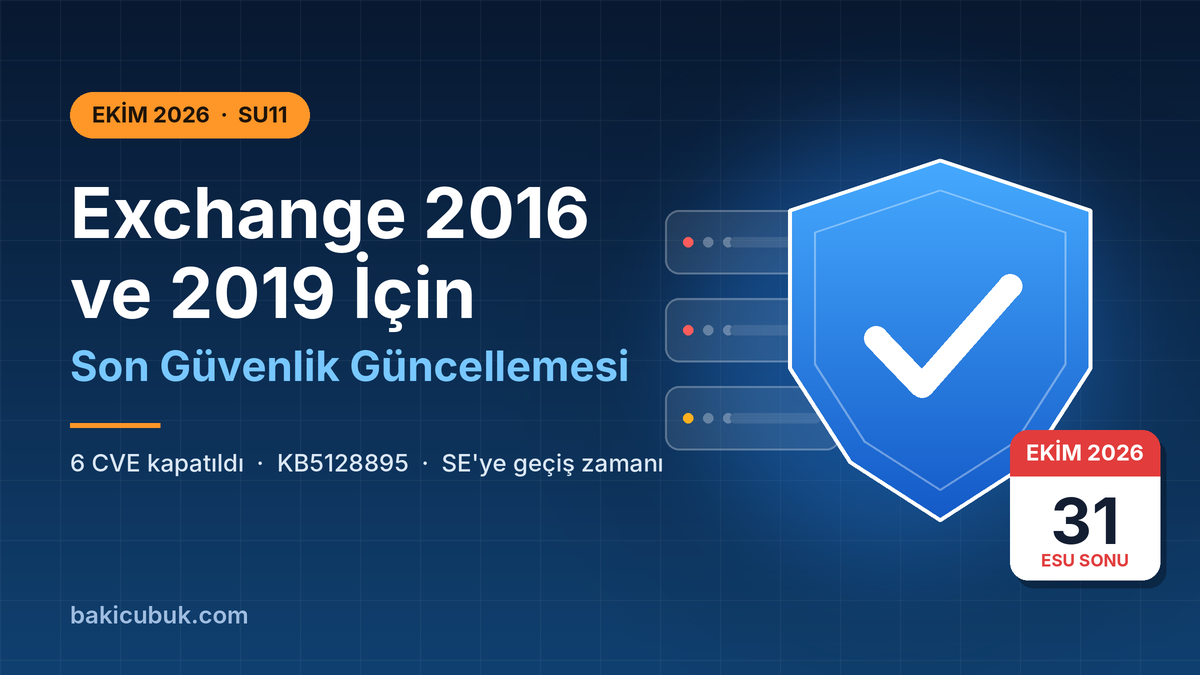
Microsoft, 13 Ekim 2026 tarihinde Exchange Server için Ekim 2026 güvenlik güncellemelerini (Security Update, SU) yayımladı. Bu paket sıradan bir aylık yama değil: Exchange Server 2016 ve 2019 için Extended Security Update (ESU) programı kapsamında yayımlanan son güvenlik güncellemesi. Microsoft, bu tarihten sonra 2016 ve 2019 sürümlerini yeni açıklar için test etmeyeceğini ve yeni SU yayımlamayacağını belirtiyor.
Bu yazıda hangi sürüm için hangi KB’nin çıktığını, giderilen açıkları, kurulum adımlarını ve Exchange SE’ye geçiş yolunu bir arada topladım.
Kısa Özet
- Exchange SE için SU11 (KB5128895, build 15.2.2562.56) herkese açık. Exchange 2019 CU14 / CU15 ve Exchange 2016 CU23 paketleri yalnızca Period 2 ESU kaydı olan kurumlar için.
- Pakette 6 CVE kapatılıyor. Bunlardan biri Critical seviyesinde uzaktan kod çalıştırma açığı (CVE-2026-70571).
- İki işlevsel sorun da düzeltiliyor: yayımlanmış takvim
.icserişiminde HTTP 500 hatası ve ContentEngine deadlock. - ESU programı Ekim 2026 sonunda bitiyor. Üçüncü bir dönem yok.
- Exchange 2019 CU14 / CU15 için SE’ye yerinde yükseltme mümkün. Exchange 2016 için legacy migration gerekiyor.
Hangi Sürüm İçin Hangi Güncelleme
| Exchange Sürümü | SU | Build | KB | Erişim |
|---|---|---|---|---|
| Exchange SE (RTM) | SU11 | 15.2.2562.56 | KB5128895 | Herkese açık |
| Exchange 2019 CU15 | SU12 | 15.2.1748.55 | KB5128896 | Period 2 ESU kaydı gerekli |
| Exchange 2019 CU14 | SU15 | 15.2.1544.50 | KB5128897 | Period 2 ESU kaydı gerekli |
| Exchange 2016 CU23 | SU26 | 15.1.2507.77 | KB5128898 | Period 2 ESU kaydı gerekli |
Dikkat edilecek üç nokta:
- Güvenlik güncellemeleri Cumulative Update seviyesine özeldir. Exchange 2019 CU15 için çıkan SU, CU14 üzerine kurulamaz.
- SU paketleri kümülatiftir. Önceki SU’ları sırayla kurmanız gerekmez, CU seviyeniz uygunsa doğrudan en güncel SU’yu kurabilirsiniz.
- Yalnızca yönetim amacıyla kullanılan Exchange sunucuları ile Exchange Management Tools kurulu sunucu ve istemciler de güncelleme kapsamında.
Giderilen Güvenlik Açıkları
Tabloda her açığın CVSS (Common Vulnerability Scoring System) puanı Base / Temporal olarak verilmiştir.
| CVE | Tür | Önem | CVSS (Base / Temporal) |
|---|---|---|---|
| CVE-2026-70571 | Remote Code Execution | Critical | 8.1 / 7.1 |
| CVE-2026-77910 | Elevation of Privilege | Important | 8.8 / 7.7 |
| CVE-2026-87692 | Elevation of Privilege | Important | 7.8 / 6.8 |
| CVE-2026-87695 | Elevation of Privilege | Important | 7.8 / 6.8 |
| CVE-2026-87696 | Elevation of Privilege | Important | 7.5 / 6.5 |
| CVE-2026-70279 | Spoofing | Important | 9.3 / 8.1 |
CVE-2026-70571, ağ üzerinden kimlik doğrulaması olmayan bir saldırganın kod çalıştırmasına izin veren stack-based buffer overflow olarak tanımlanıyor. CVE-2026-70279 ise web sayfası üretiminde girdinin yetersiz temizlenmesinden XSS (Cross-Site Scripting) kaynaklanan bir spoofing açığı. Base skoru 9.3 ile listenin en yüksek skoru bu açığa ait, ancak önem derecesi Important olarak işaretlenmiş.
Exchange Online müşterileri bu açıklara karşı zaten korunuyor. Güncelleme ihtiyacı, hybrid ortamlardaki on-premises Exchange sunucuları için geçerli.
Düzeltilen Sorunlar
- Yayımlanmış takvim (
.ics) bağlantısına erişen takvim uygulamalarına HTTP 500 hatası dönmesi - Eksik Korean WordBreaker rule files nedeniyle oluşan ContentEngine deadlock sorunu
Zaman Çizelgesi
| Tarih | Olay |
|---|---|
| 1 Temmuz 2025 | Exchange Server SE genel kullanıma sunuldu |
| 14 Ekim 2025 | Exchange 2016 ve 2019 için destek sona erdi |
| 1 Mayıs – 31 Ekim 2026 | Period 2 ESU dönemi |
| 20 Temmuz 2026 | Microsoft, ESU için başka uzatma olmayacağını yineledi |
| 13 Ekim 2026 | Exchange 2016 / 2019 için son SU yayımlandı |
| 31 Ekim 2026 | ESU programı sona eriyor |
Period 2 ESU satın alma seçeneği sınırlı bir süre daha açık kalacak, ancak bu satın alma sizi yalnızca Ekim 2026 SU seviyesine getirir. Yeni bir güncelleme hakkı doğurmaz.
Kurulum Öncesi Kontrol Listesi
- Envanter ve durum tespiti: Exchange Server Health Checker betiğini çalıştırın. Betik mevcut CU ve SU seviyesini, eksik güncellemeleri ve gerekli manuel işlemleri raporlar.
- CU seviyesini doğrulayın: SU, CU’ya özel olduğu için sunucunuzun CU seviyesine uygun paketi indirin. Exchange 2019 için CU14 veya CU15, Exchange 2016 için CU23 gerekir.
- ESU kaydını kontrol edin: Exchange 2016 ve 2019 paketleri yalnızca Period 2 ESU kaydı olan kurumlara sunuluyor.
- Test ve yedek: Güvenlik güncellemelerini düzenli bakım döngüsünü beklemeden devreye almak, Exchange topluluğunda yaygın bir öneri. Yine de mümkünse önce bir test ortamında denemek iyi bir pratik.
- Management Tools: Yalnızca yönetim amacıyla kullanılan sunucuları ve Exchange Management Tools kurulu istemcileri unutmayın.
Health Checker’ı indirdiğiniz klasörde
.\HealthChecker.ps1Mevcut sürüm ve build bilgisi
Mevcut sürüm ve build bilgisiKurulum ve Doğrulama
Paketi yönetici yetkisiyle çalıştırın. Kurulum bittikten sonra sunucuyu yeniden başlatın ve Exchange servislerinin doğru şekilde başladığını doğrulayın. Servislerin Disabled durumda kalması, kurulum sürecinin yarıda kesilmiş olabileceğine işaret eder.
Disabled kalmış Exchange servisi var mı?
Get-Service MSExchange* | Where-Object { $_.StartType -eq 'Disabled' }Kurulum hatası alırsanız Microsoft’un SetupAssist aracı ve “failed installation” onarım yönergeleri kullanılabilir. Kurulum sonrasında Health Checker’ı bir kez daha çalıştırarak build numarasını ve açık kalan manuel işlem olup olmadığını kontrol edin.
Hybrid ortamlarda ek bir not var: SU kurulumundan sonra Auth certificate değiştirilirse Hybrid Configuration Wizard’ın (HCW) yeniden çalıştırılması gerekir.
31 Ekim Sonrasında Ne Olacak
- Exchange 2016 ve 2019 sunucuları çalışmaya devam eder, ancak yeni güvenlik açıkları kalıcı olarak yamasız kalır.
- Microsoft, Ekim sonrası duyurularında ve MSRC (Microsoft Security Response Center) CVE kayıtlarında bu sürümleri artık belirtmeyecek. Bu, sürümlerin yeni açıklardan etkilenmediği anlamına gelmez. Sadece test edilmeyecekler.
- Period 2 ESU kaydınız olması bu tarihi uzatmaz.
Sonuç olarak son SU’yu kurmak gerekli, ama yeterli değil. Bu paket bir geçiş tarihi değil, geçiş için kalan son güvenli pencere.
Exchange SE’ye Geçiş Yolu
Exchange 2019 kullanıyorsanız: Exchange SE, Exchange 2019 CU14 veya CU15 üzerinden yerinde yükseltmeyi (in-place upgrade) destekliyor. Microsoft bu işlemi bir Cumulative Update kurmaya benzetiyor. CU13 veya daha eski bir sürümdeyseniz önce CU15’e çıkmanız, sonra SE’ye yükseltmeniz gerekiyor.
Exchange 2016 kullanıyorsanız: Sunucu yerinde SE’ye dönüştürülemez. Legacy migration gerekir: yeni sunucular kurulur, posta kutuları ve kaynaklar taşınır. Microsoft doğrudan SE’ye geçişi de, önce Exchange 2019’u devreye alıp sonra SE’ye yükseltmeyi de seçenek olarak sunuyor. Hangisinin uygun olduğu coexistence gereksinimlerine, donanıma ve işletim sistemi sürümüne bağlı.
Exchange Online: Microsoft, SE’nin yanında Exchange Online’a geçişi de alternatif olarak öneriyor. Hybrid ortam kullanıyorsanız ve on-premises sunucuyu tamamen kapatmak mümkünse bu yol da değerlendirilebilir.
Sonuç
Ekim 2026 SU’ları, Exchange 2016 ve 2019 için yazılmış son güvenlik güncellemeleri. Önceliğiniz önce bu paketi kurup açığı kapatmak, hemen ardından Exchange SE veya Exchange Online geçiş planını netleştirmek olmalı. Takvimi 31 Ekim’e göre değil, bir sonraki kritik açık geldiğinde sunucunuzun yamasız kalacağı gerçeğine göre kurun.
Kısaltmalar
| Kısaltma | Açılımı | Açıklama |
|---|---|---|
| CU | Cumulative Update | Exchange’in belirli aralıklarla yayımlanan, özellik ve düzeltmeleri içeren kümülatif ana güncellemesi |
| CVE | Common Vulnerabilities and Exposures | Güvenlik açıklarına verilen standart tanımlayıcı numara |
| CVSS | Common Vulnerability Scoring System | Açıkların ciddiyetini 0 ile 10 arasında puanlayan sistem |
| ESU | Extended Security Update | Destek süresi bitmiş ürünler için sunulan ek güvenlik güncellemesi programı |
| HCW | Hybrid Configuration Wizard | On-premises Exchange ile Exchange Online arasındaki hybrid yapılandırmayı kuran sihirbaz |
| HTTP | Hypertext Transfer Protocol | Web iletişim protokolü; 500 kodu sunucu taraflı hata anlamına gelir |
| ICS | iCalendar | Takvim verisi için kullanılan dosya biçimi (.ics) |
| KB | Knowledge Base | Microsoft’un bir güncellemeyi tanımlayan destek makalesi numarası |
| MSRC | Microsoft Security Response Center | Microsoft’un güvenlik açıklarına müdahale ve duyuru merkezi |
| RCE | Remote Code Execution | Uzaktan kod çalıştırma |
| RTM | Release to Manufacturing | Ürünün ilk yayımlanan, üzerine CU eklenmemiş temel sürümü |
| SE | Subscription Edition | Exchange Server 2019’dan sonraki güncel Exchange Server sürümü |
| SU | Security Update | Yalnızca güvenlik açıklarını kapatan güncelleme paketi |
| XSS | Cross-Site Scripting | Web sayfası üretiminde girdinin yetersiz temizlenmesinden doğan açık sınıfı |