Merhaba
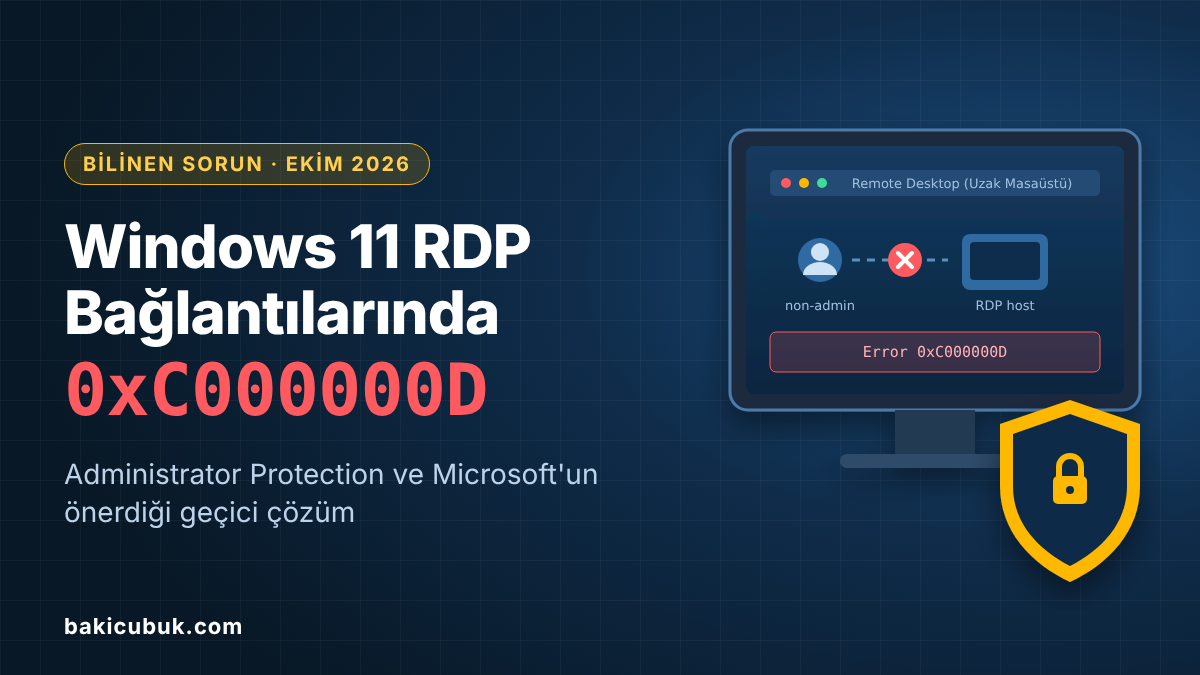
Eylül 2026 sonunda yayımlanan Windows 11 önizleme güncellemesinden itibaren bazı kurumsal ortamlarda yönetici olmayan kullanıcılar Uzak Masaüstü (RDP) ile bağlanmaya çalışırken 0xC000000D hatası alıyor. Microsoft sorunu 13 Ekim 2026’da bilinen sorun olarak yayımladı ve durumunu Mitigated olarak işaretledi: geçici bir çözüm var, ancak kalıcı düzeltme henüz yok. Bu yazıda sorunun kapsamını, hangi cihazların etkilendiğini, hedef cihazda Administrator protection’ın açık olup olmadığını nasıl kontrol edeceğinizi ve Microsoft’un önerdiği geçici çözümü adım adım ele alıyorum.
Sorunun Özeti
| Başlık | Ayrıntı |
|---|---|
| Hata kodu | 0xC000000D |
| Hata mesajı | The token that was passed to the function is invalid. |
| Kimler etkileniyor | Yönetici olmayan (non-admin) kullanıcılar |
| Nerede görülüyor | Administrator protection açık olan RDP hedef cihazları, özellikle kurumsal yönetilen cihazlar |
| Başlangıç | 22 Eylül 2026 önizleme güncellemesi KB5124010 (26H1 için KB5124006) ve sonraki güncellemeler |
| Microsoft durumu | Mitigated (geçici çözüm var, kalıcı düzeltme gelecekteki bir güncellemede) |
| Etkilenen platformlar | Windows 11 24H2, 25H2, 26H2 ve 26H1. Windows Server etkilenen platform olarak listelenmiyor |
Administrator Protection ve Güvenlik Baseline’ları
Administrator protection, Windows 11’de yönetici ayrıcalıklarının günlük işlerde kullanılmasını sınırlayan bir güvenlik özelliğidir. Sorunun kritik noktası şu: Microsoft, Security Compliance Toolkit ile yayımlanan Windows 11 24H2, 25H2 ve 26H2 güvenlik baseline’larında bu özelliğin, kurum ilkeyi farklı yapılandırmadıysa varsayılan olarak etkin geldiğini belirtiyor.
Yani baseline’ları GPO veya Intune ile uygulayan bir kurumsanız, Administrator protection’ı kendiniz bilinçli olarak açmamış olsanız bile RDP host’larınız etkilenebilir. Microsoft’un notuna göre sorun, özelliğin nasıl etkinleştirildiğinden bağımsız olarak ortaya çıkıyor.
Hata mesajı bir token sorununa işaret ediyor, ancak Microsoft kök neden hakkında teknik ayrıntı paylaşmadı. Bu yüzden yazıda nedenle ilgili tahmin yürütmüyorum.
Hangi Sürümler ve Güncellemeler Etkileniyor?
| Sürüm | Sorunu başlatan önizleme | Ekim 2026 güncellemesi | Ekim sonrası build |
|---|---|---|---|
| Windows 11 24H2 | KB5124010 | KB5127648 | 26100.9711 |
| Windows 11 25H2 | KB5124010 | KB5127648 | 26200.9711 |
| Windows 11 26H2 | KB5124010 | KB5127648 | 26300.9711 |
| Windows 11 26H1 | KB5124006 | KB5127646 | 28000.3231 |
Dikkat edilmesi gereken üç nokta var:
- Ekim güncellemesi bu sorunu çözmüyor. KB5127648 ve KB5127646, bu hatayı bilinen sorun olarak listeliyor. Güncellemenin yüklü olması tek başına çözüm sayılmamalı.
- Eylül önizlemesini atlamak koruma sağlamıyor. Ekim güvenlik güncellemesi Eylül önizlemesindeki değişiklikleri içerdiği için, önizlemeyi hiç yüklemeyen cihazlar da Ekim güncellemesiyle sorunu alabilir.
- Windows 11 23H2 için bu sorun Microsoft’un release health sayfasında listelenmiyor. Windows Server da etkilenen platform olarak gösterilmiyor.
Adım 1: RDP Host’unda Administrator Protection Açık mı?
Önce sorunun gerçekten bu nedenden kaynaklandığını doğrulayın:
- Bağlanamayan kullanıcının yönetici olmadığını ve hata mesajının
The token that was passed to the function is invalid.olduğunu teyit edin. - Hedef cihazın hangi güncellemeyi aldığına bakın (KB5124010 veya sonrası).
- Cihazda Administrator protection’ı hangi yöntemin yönettiğini bulun: güvenlik baseline’ı, Intune veya Group Policy.
Group Policy tarafında hedef cihazda ilkenin sonucunu görmek için şu komutu kullanabilirsiniz:
gpresult /h C:\Temp\gpresult.html /fOluşan raporda Security Options altındaki UAC ile ilgili ilkelere ve hangi GPO’nun bunu uyguladığına bakın. Intune kullanıyorsanız ilgili cihaz için yapılandırma profili ve ayar durumu raporunu inceleyin.
Adım 2: Microsoft’un Önerdiği Geçici Çözüm
Microsoft’un önerisi, etkilenen RDP host’larında mevcut yönetim yönteminizle Administrator protection’ı geçici olarak kapatmak. Bunun için Microsoft Intune veya Group Policy üzerinden User Account Control Type Of Admin Approval Mode ilkesinin yapılandırmasını sıfırlamanız gerekiyor.
| Yöntem | Nerede | Not |
|---|---|---|
| Group Policy | Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options | UAC ilkeleri bu bölümde yer alır. Microsoft’un yazdığı ada benzer bir ilkeyi arayın ve ortamınızdaki tam etiketi doğrulayın |
| Microsoft Intune | Settings catalog veya baseline profili | Aynı ada sahip ayarı arayın ve profilde yapılandırmayı sıfırlayın |
Uygulama sırası:
- Etkilenen RDP host’larını ayrı bir OU veya güvenlik grubunda toplayın. Böylece değişiklik yalnızca bu cihazlara uygulanır.
- İlgili ilkeyi bu cihazlar için sıfırlayın. Microsoft’un ilke dokümantasyonuna göre ayarın değerleri şöyle aktarılıyor: 1 klasik Admin Approval Mode, 2 Administrator protection. Hangi değerin sizin ortamınızda sıfırlama anlamına geldiğini pilot cihazda doğrulayın.
- Hedef cihazda ilkeyi uygulayın:
gpupdate /force- Gerekirse hedef cihazı yeniden başlatın. Microsoft yeniden başlatma gereksinimi hakkında net bir bilgi vermiyor, bu yüzden pilotta test edin.
- Yönetici olmayan bir hesapla RDP bağlantısını yeniden deneyin.
Adım 3: Geçici Çözümün Güvenlik Etkisi
Administrator protection’ı kapatmak bir güvenlik özelliğinden vazgeçmek demek. Bu yüzden:
- Değişikliği yalnızca RDP host’larıyla sınırlı tutun, tüm istemcilere yaymayın.
- Değişikliği geçici olarak etiketleyin ve değişiklik kaydına Microsoft’un known issue kaydını referans olarak ekleyin.
- Yönetici olmayan kullanıcıları sırf bağlanabilsinler diye Administrators grubuna eklemeyin. Bu, sorunu güvenlik riskine çevirir.
- Microsoft’un Ekim notlarında yer alan Known Issue Rollback (KIR) paketi siyah ekran sorunu içindir. RDP 0xC000000D sorunu için KIR duyurulmadı, bu ikisini karıştırmayın.
Adım 4: Düzeltme Geldiğinde Geri Alın
Microsoft kalıcı düzeltme üzerinde çalıştığını belirtiyor ancak tarih vermiyor. Düzeltme yayımlandığında:
- İlgili güncellemeyi pilot RDP host’unda test edin.
- Administrator protection ilkesini eski haline döndürün.
- Yönetici olmayan bir hesapla RDP testini tekrarlayın.
- Ardından geniş dağıtıma geçin.
Durumu şu sayfalardan takip edebilirsiniz: Windows 11 24H2, 25H2 ve 26H2 için Microsoft Learn release health sayfaları ve KB5127648 destek makalesi.
Hızlı Kontrol Listesi
- Hata kodu 0xC000000D ve mesajı birebir aynı mı?
- Bağlanamayan kullanıcı yönetici olmayan bir hesap mı?
- Hedef cihaz Windows 11 24H2, 25H2, 26H2 veya 26H1 mi?
- KB5124010 veya sonrası (Ekim güncellemesi dahil) yüklü mü?
- Administrator protection hangi yöntemle yönetiliyor (baseline, Intune, GPO)?
- Geçici çözüm yalnızca etkilenen RDP host’larına mı uygulanıyor?
- Düzeltme için takip ve geri alma planı var mı?
Sonuç
Bu sorun, Windows 11 24H2 ve sonrasındaki güvenlik baseline’larını uygulayan kurumları doğrudan ilgilendiriyor, çünkü Administrator protection baseline’larda varsayılan olarak açık geliyor. Ekim güncellemesi sorunu çözmediği için RDP host’larınızda yönetici olmayan kullanıcılar bağlantı sorunu yaşıyorsa ilk bakılacak yer bu ilke olmalı. Geçici çözümü sadece etkilenen host’larda, kayıt altına alarak uygulayın ve Microsoft’un düzeltmesini takip edin.