


Merhaba Bu seride 18 bölüm boyunca, CISA/NSA/ASD/Five Eyes ortaklığının yayınladığı Detecting and Mitigating Active Directory Compromises raporundaki teknikleri tek tek ele aldık: Kerberoasting’den başlayıp AS-REP Roasting, Password Spraying, MachineAccountQuota istismarı, Unconstrained Delegation, GPP şifreleri, AD CS (ESC1), Golden Certificate, DCSync, ntds.dit dökümü, Golden Ticket, Silver Ticket, Golden SAML, Microsoft Entra Connect ele geçirmesi, tek yönlü […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 18: Shadow Credentials
Merhaba Önceki bölümde Domain Controller’ın kimlik doğrulama sürecinin kendisini ele geçiren Skeleton Key’i inceledik. Bu bölümde, modern, şifresiz (passwordless) kimlik doğrulama altyapısının Windows Hello for Business’ın kendine özgü bir zayıflığını istismar eden Shadow Credentials tekniğini ele alıyoruz. İroni şu ki, kuruluşları şifre tabanlı saldırılara karşı daha güvenli hale getirmesi beklenen bir özellik, doğru yapılandırılmadığında yeni […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 17: Skeleton Key
Merhaba Önceki iki bölümde trust bypass ve SID History enjeksiyonuyla domain ve forest sınırlarını nasıl aşabileceğimizi gördük. Bu bölümde çok daha doğrudan bir teknik var: bir Domain Controller’ın kimlik doğrulama sürecinin kendisini ele geçirmek. Skeleton Key, saldırganların domain’deki her kullanıcı nesnesi için geçerli olan tek bir evrensel şifre enjekte etmesini sağlıyor gerçek şifreler etkilenmeden. Skeleton […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 16: SID History’nin Ele Geçirilmesi
Merhaba Önceki bölümde tek yönlü bir domain trust’ın nasıl bypass edilebileceğini, TDO (Trusted Domain Object)’nun trust anahtarı çıkarılarak yönü tersine çevirebileceğimizi gördük. Bu bölümde, aynı iki forest lab ortamımızı kullanarak, kalıcılık (persistence) ve gizlenme amaçlı çok daha sinsi bir teknik olan SID History istismarını inceliyoruz hem tek bir domain içinde hem de domain’ler arası hopping senaryosunda. […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 15: Tek Yönlü (One-way) Domain Trust’ın İstismarı
Merhaba Önceki bölümde Microsoft Entra Connect’in ele geçirilmesini, yani hibrit kimlik mimarisindeki kurum içi/bulut köprüsünün nasıl istismar edildiğini inceledik. Bu bölümde saf kurum içi tarafa dönüyoruz ve domain’ler arasındaki güven (trust) ilişkilerinin özellikle tek yönlü (one-way) trust’ların nasıl aşılabileceğini ele alıyoruz. Bu teknik önemlidir çünkü sık karşılaşılan bir yanlış varsayımı çürütür: domain sınırları bir güvenlik […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 14: Microsoft Entra Connect’in Ele Geçirilmesi
Merhaba Önceki bölümde federasyon senaryosunda (AD FS) token imzalama sertifikasının ele geçirilmesini inceledik. Bu bölümde hibrit kimlik mimarisinin bir başka kritik bileşenine Microsoft Entra Connect’e (eski adıyla Azure AD Connect) odaklanıyoruz. Birçok organizasyon federasyon yerine, ya da federasyonla birlikte, kurum içi Active Directory kimliklerini buluta senkronize etmek için bu aracı kullanır. Bu araç, doğası gereği […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 13: Golden SAML
Merhaba Bu bölüme kadar incelediğimiz tüm teknikler Golden Ticket, Silver Ticket, DCSync Kerberos protokolü etrafında dönüyordu ve sonuçta hepsi klasik bir Active Directory ortamının sınırları içinde kalıyordu. Ancak günümüzün kurumsal ortamlarında kimlik doğrulama artık tek başına Kerberos’a dayanmıyor; birçok organizasyon, bulut hizmetlerine (Microsoft 365, Azure, üçüncü parti SaaS uygulamaları) erişimi federasyon protokolleri üzerinden sağlıyor. Bu […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 12: Silver Ticket
Merhaba Önceki bölümde Golden Ticket’ı yani krbtgt hesabının hash’i ele geçirildiğinde domain genelinde sınırsız bir kimlik sahteciliğinin nasıl mümkün olduğunu inceledik. Bu bölümde, aynı mantığın daha dar kapsamlı ama çok daha sessiz bir kuzenini ele alıyoruz: Silver Ticket. Bu teknik, saldırganın yalnızca tek bir hizmet hesabının hash’ini ele geçirmesi durumunda, o hizmete özgü sahte servis […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 11: Golden Ticket
Merhaba Son iki bölümde, saldırganın domaindeki hesapların parola hash’lerine iki farklı yoldan (DCSync ve ntds.dit‘in dökülmesi) nasıl ulaşabildiğini gördük. Bu bölümde, bu hash’lerden en kritik olanının krbtgt hesabının hash’inin ele geçirilmesi durumunda ne olduğunu inceliyoruz: Golden Ticket. Bu teknik, Kerberos kimlik doğrulamasının temelini oluşturan güven zincirini doğrudan hedef alır ve saldırgana domain üzerinde, neredeyse hiçbir […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 10: ntds.dit’in Dökülmesi
Merhaba Önceki bölümde DCSync tekniğini, yani domain controller’ın replikasyon protokolünü ağ üzerinden istismar etmeyi ele almıştık. Bu bölümde ise aynı hedefe domaindeki tüm hesapların parola hash’lerine ulaşmaya tamamen farklı bir yoldan varan bir teknik inceliyoruz: doğrudan domain controller’ın disk üzerindeki veritabanı dosyasını, ntds.dit‘i çalmak. DCSync “sessiz ve ağ tabanlı” bir yaklaşımken, bu teknik “gürültülü ama […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 9: DCSync
Merhaba Önceki iki bölümde AD CS’e yönelik teknikleri ele aldık. Bu bölümde ise, domain controller’ların birbirleriyle konuşurken kullandığı meşru bir replikasyon protokolünün, bir saldırgan tarafından nasıl silah haline getirilebildiğini inceliyoruz: DCSync. Bu teknik, hiçbir dosyaya dokunmadan, hiçbir exploit kullanmadan, sadece Active Directory’nin kendi replikasyon mekanizmasını normal şekilde kullanarak domain’deki her hesabın parola hash’ini çekebilmeyi sağlıyor. […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 8: Golden Certificate
Merhaba Bir önceki bölümde, bir sertifika şablonunun yanlış yapılandırılmasının (ESC1) nasıl domain admin ayrıcalığına sıçramaya yol açtığını gördük. Bu bölümde ise, AD CS’e yönelik tekniklerin en kritiği olan ve şablon yapılandırmasından tamamen bağımsız çalışan bir senaryoyu ele alıyoruz: saldırganın Certificate Authority’nin kendi özel anahtarını ele geçirdiği Golden Certificate tekniği. ESC1’de saldırgan CA’yı “kandırır”; Golden Certificate’te […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 7: Active Directory Certificate Services (AD CS) Üzerinden ESC1 İstismarı
Merhaba Serinin önceki bölümlerinde SYSVOL’de unutulmuş bir parola kalıntısını ele almıştık. Bu bölümde ise, çok daha modern ve giderek daha kritik hale gelen bir saldırı yüzeyine geçiyoruz: Active Directory Certificate Services (AD CS). Sertifikalar artık yalnızca web sunucularını güvenceye almak için değil, kullanıcıları ve bilgisayarları parola olmadan kimlik doğrulamasında (certificate-based authentication, PKINIT) kullanmak için de […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 6: Password in Group Policy Preferences (GPP) Compromise
Merhaba Serinin önceki bölümünde, tek bir sistemin ele geçirilmesinin nasıl domain çapında bir felakete dönüşebileceğini gördük. Bu bölümde ise, teknik olarak çok daha eski ama hala birçok kurumsal ortamda karşımıza çıkan, SYSVOL üzerinde unutulmuş bir yapılandırma kalıntısını istismar eden bir tekniği ele alıyoruz: Group Policy Preferences (GPP) içinde saklanan parolaların ele geçirilmesi. Password in Group […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 5: Unconstrained Delegation
Merhaba Serinin önceki bölümünde, varsayılan bir Active Directory ayarının nasıl istismar edilebildiğini gördük. Bu bölümde ise, çoğu zaman geriye dönük uyumluluk ya da eski uygulama gereksinimleri yüzünden hala ortamlarda varlığını sürdüren, oldukça güçlü ve tehlikeli bir yapılandırma hatasını ele alıyoruz: Unconstrained Delegation. Unconstrained Delegation Kerberos delegation, bir servisin, kendisine kimlik doğrulaması yapan bir kullanıcı adına […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 4: MachineAccountQuota Compromise
Merhaba Serinin önceki üç bölümünde Kerberoasting, AS-REP Roasting ve Password Spraying’i ele aldık; bunların hepsi kullanıcı objelerini hedef alıyordu. Bu bölümde, Active Directory’nin varsayılan bir ayarını istismar ederek yetkisiz bir kullanıcının kendi bilgisayar objesini yaratmasına izin veren MachineAccountQuota tekniğine geçiyoruz. MachineAccountQuota Compromise MachineAccountQuota compromise, kullanıcı objelerinin ms-DS-MachineAccountQuota özniteliği aracılığıyla domain’de en fazla on bilgisayar objesi […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 3: Password Spraying
Merhaba Serinin ilk iki bölümünde Kerberoasting ve AS-REP Roasting’i ele aldık; ikisi de Kerberos protokolünün meşru işlevselliğini istismar eden tekniklerdi. Bu bölümde biraz farklı bir yaklaşıma, doğrudan kimlik doğrulama denemesi yapan Password Spraying tekniğine geçiyoruz. Password Spraying Password Spraying, tek bir parola veya birden fazla parolayı, başarılı bir kimlik doğrulama gerçekleşene kadar birden fazla kullanıcı […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 2: AS-REP Roasting
Merhaba Serinin ilk bölümünde Kerberoasting’i ele almış, SPN (Service Principal Name) ile yapılandırılmış kullanıcı objelerinin nasıl hedef alındığını ve Event ID 4769 üzerinden nasıl tespit edilebileceğini kendi Windows Server 2025 lab ortamımdan örneklerle göstermiştim. Bu bölümde, rapordaki sıralamayı takip ederek benzer mantıkla çalışan ama farklı bir zafiyeti istismar eden AS-REP Roasting tekniğine geçiyorum. AS-REP Roasting […]
Active Directory’yi Ele Geçirme Teknikleri Serisi – Bölüm 1: Giriş ve Kerberoasting
Merhaba Eylül 2026’da Avustralya Signals Directorate (ASD), ABD Cybersecurity and Infrastructure Security Agency (CISA), National Security Agency (NSA), Kanada Canadian Centre for Cyber Security (CCCS), Birleşik Krallık National Cyber Security Centre (NCSC-UK) ve Yeni Zelanda National Cyber Security Centre (NCSC-NZ) ortaklaşa “Detecting and Mitigating Active Directory Compromises” başlığıyla güncellenmiş bir rehber yayımladı. Bu rehber, Active […]
CISA ve Five Eyes Ortakları, Active Directory İhlallerini Tespit ve Önleme Rehberini Güncelledi
Merhaba Devlet siber güvenlik ajansları, kurumların Microsoft Active Directory ortamlarını kimlik bilgisi hırsızlığına, yetki yükseltmeye (privilege escalation), yanal harekete (lateral movement) ve uzun süreli kalıcılık (persistence) saldırılarına karşı savunması için güncellenmiş teknik rehber yayımladı. Güncellenen Detecting and Mitigating Active Directory Compromises yayını; ABD Cybersecurity and Infrastructure Security Agency (CISA), National Security Agency (NSA), Australian Signals […]
2026’da Açık Kaynak Veritabanı Yönetimi: Percona’nın Raporu Bize Ne Anlatıyor?
Merhaba Percona her yıl yayınladığı State of Open Source Database Management Report ile veritabanı dünyasının nabzını tutuyor. 2026 raporunun başlığı bu yıl net bir mesaj veriyor: The Way Is Open: Control, Choice, and the Future of Database Infrastructure. Yani kısaca, kontrol ve seçim özgürlüğü. Rapor, Censuswide tarafından 20-27 Temmuz 2026 tarihleri arasında, en az PostgreSQL, MySQL, MongoDB, […]
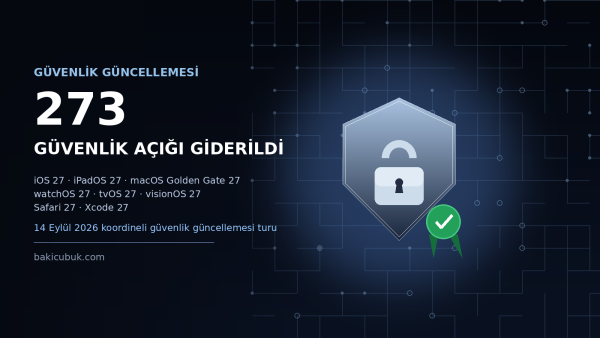
Apple’dan Dev Güvenlik Güncellemesi: Tek Seferde 273 Açık Kapatıldı
Merhaba Apple, 14 Eylül 2026 tarihinde bugüne kadarki en kapsamlı koordineli güvenlik güncellemelerinden birini yayınladı. iPhone, iPad, Mac, Apple Watch, Apple TV, Vision Pro, Safari ve Xcode’u kapsayan bu turda toplam 273 benzersiz kritik güvenlik açığı giderildi. Güncellemeler iOS 27, iPadOS 27, macOS Golden Gate 27, watchOS 27, tvOS 27, visionOS 27, Safari 27 ve […]
Windows 11 Eylül 2026 Kümülatif Güncellemeleri: KB5124008 ve KB5122880 Yayınlandı
Merhaba Microsoft, 8 Eylül 2026 tarihli Patch Tuesday kapsamında Windows 11 için iki kümülatif güncellemeyi kullanıma sundu: 24H2 ve 25H2 sürümlerini kapsayan KB5124008 ile 23H2 sürümünü kapsayan KB5122880. Bu ay hem işletim sistemi tarafında yeni özellikler hem de güvenlik tarafında rekor sayıda açık kapatılmış durumda. Aşağıda güncellemelerin teknik detaylarını, yeni gelen özellikleri ve bu ayki Patch Tuesday’in güvenlik […]
Microsoft Eylül 2026 Patch Tuesday: Rekor 966 Güvenlik Açığı ve 2 Sıfırıncı Gün (Zero-Day) Açığı
Merhaba Microsoft, 8 Eylül 2026’da yayımladığı Patch Tuesday güncellemesiyle bugüne kadarki en büyük güvenlik güncellemesini yayınladı. Microsoft’un kendi resmi kaynağı olan MSRC Security Update Guide’a (CVRF) göre bu ay toplam 974 CVE kapatıldı. Bunların arasında, düzeltme yayımlanmadan önce saldırganlar tarafından aktif olarak istismar edilen iki yetki yükseltme (privilege escalation) açığı da bulunuyor. Not: Haber sitelerinin bir kısmı […]
Kerberos Desteklenen Şifreleme Türlerinin Seçimini Çözmek
Merhaba Active Directory Sıkılaştırma serisinin Bölüm 4‘ünde Kerberos’ta AES’i zorunlu kılmayı, RC4’ü ortamdan çıkarmayı ele almıştık. Ancak pratikte pek çok yönetici şu soruyla karşılaşır: Her yeri AES’e ayarladım, ama olay kayıtlarında hala RC4 görüyorum. Neden? Bu yazı, tam olarak o kafa karışıklığını gidermek için Kerberos’un bir bilet üretirken şifreleme türünü nasıl seçtiğini adım adım açıklıyor. Kerberos’ta […]
Active Directory Sıkılaştırma Serisi Bölüm 8: Windows LAPS ile Yerel Yönetici Parola Yönetimi
Merhaba Active Directory Sıkılaştırma serisinin sekizinci bölümünde, protokol düzeyindeki sıkılaştırmalardan kimlik bilgisi hijyenine (credential hygiene) geçiyoruz. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing gibi başlıkları ele almıştık; bu bölümün konusu, saldırganların en çok istismar ettiği zayıf halkalardan biri: yerel yönetici parolaları ve bunları Windows LAPS ile yönetmek. Kurumsal güvenlikte en sinsi risklerden biri, her Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 7: En Az Yetki İlkesi (Least Privilege)
Merhaba Active Directory Sıkılaştırma serisinin yedinci ve son bölümüne geldik. Önceki altı bölümde eski protokolleri kaldırdık, imzalama ve şifrelemeyi zorunlu kıldık; yani ağdaki teknik saldırı yüzeyini daralttık. Bu bölümde ise odak değişiyor: teknik ayarlardan yetki yönetimine, yani en az yetki (least privilege) ilkesine geçiyoruz. En az yetki, güvenliğin en temel ilkelerinden biri: her hesap, her […]
Active Directory Sıkılaştırma Serisi Bölüm 6: SMB Signing Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin altıncı bölümünde, dosya paylaşımının güvenliğine geri dönüyoruz. Bölüm 2‘de eskimiş SMBv1 protokolünü ortamdan kaldırmıştık; bu bölümde ise kullanmaya devam ettiğimiz modern SMB (SMBv2/SMBv3) trafiğini imzalayarak, yani SMB signing’i zorunlu kılarak sıkılaştırıyoruz. SMB signing, LDAP signing ve channel binding ile aynı mantığın dosya paylaşımı tarafındaki karşılığıdır: bir kimlik doğrulamayı ve trafiği […]
Active Directory Sıkılaştırma Serisi Bölüm 5: LDAP Channel Binding Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin beşinci bölümünde, Bölüm 3‘te başladığımız LDAP güvenliği konusunu bir adım öteye taşıyoruz. Konu: LDAP (Lightweight Directory Access Protocol) channel binding zorlaması. Bölüm 3‘te LDAP signing’i ele almış, imzasız LDAP bağlantılarının nasıl relay saldırılarına açık olduğunu konuşmuştuk. Ancak LDAP signing tek başına tabloyu tamamlamaz. Şifreli LDAPS (LDAP over TLS) bağlantılarında saldırganların […]
Active Directory Sıkılaştırma Serisi Bölüm 4: Kerberos için AES Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin dördüncü bölümünde, kimlik doğrulamanın temel taşı olan Kerberos’un kriptografisine odaklanıyoruz. Konu: Kerberos’ta RC4 şifrelemesini bırakıp AES’i zorunlu kılmak. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing’i ele almıştık. Bu bölümde de benzer bir eski teknoloji borcunu kapatıyoruz: Kerberos biletlerinin hala zayıf RC4 ile şifrelenmesine izin veren yapılandırmayı sıkılaştırıp modern AES’e geçiyoruz. […]