Merhaba
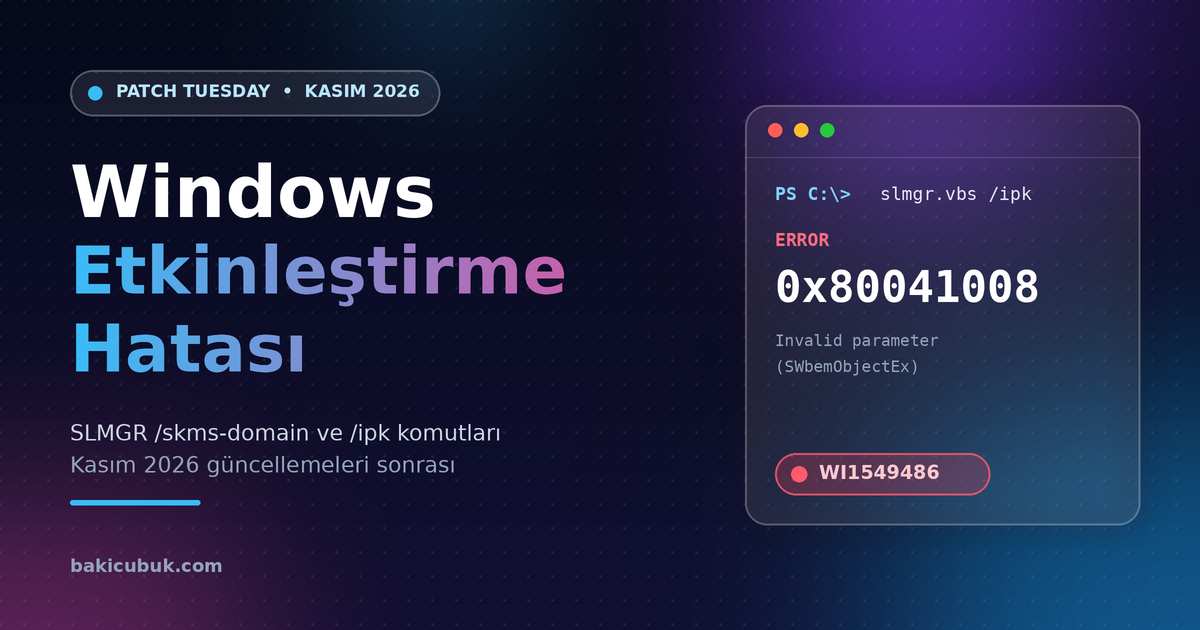
Microsoft, 10 Kasım 2026 Patch Tuesday güvenlik güncellemelerinin bazı Windows etkinleştirme ve lisanslama işlemlerini bozduğunu doğruladı. Sorun, Windows release health (Windows sürüm sağlığı) hizmetinde WI1549486 numaralı bilinen sorun (known issue) olarak izleniyor. Microsoft düzeltmeyi önümüzdeki günlerde yayımlayacağını söylüyor, ancak 13 Kasım 2026 itibarıyla yayımlanmış bir düzeltme bulunmuyor.
Bu yazıda sorunun ne olduğunu, hangi sürümlerin ve KB (Knowledge Base) numaralarının etkilendiğini, hangi senaryoların etkilenmediğini ve kurumsal ortamda şimdi neler yapabileceğimizi özetliyoruz.
Sorun Nedir?
Kasım 2026 güvenlik güncellemesini kurduktan sonra Software Licensing Management Tool (SLMGR, Yazılım Lisanslama Yönetim Aracı) ile yapılan bazı etkinleştirme ve lisanslama işlemleri başarısız olabiliyor. Etkilenen cihazlarda Windows’u etkinleştirmek, Key Management Service (KMS, Anahtar Yönetim Hizmeti) yapılandırmak veya ürün anahtarlarını yönetmek için çalıştırılan komutlar 0x80041008 hata koduyla ve Invalid parameter (SWbemObjectEx) mesajıyla sonuçlanıyor.
Microsoft hatanın şu iki komutta gözlemlendiğini belirtiyor: slmgr.vbs /skms-domain <alan_adı> komutu, KMS istemcisinin KMS SRV (Service Record, Hizmet Kaydı) kayıtlarını hangi DNS (Domain Name System, Alan Adı Sistemi) alanında arayacağını belirler. slmgr.vbs /ipk <ürün_anahtarı> komutu ise ürün anahtarını yükler.
Sorun özellikle etkinleştirme ve lisanslamayı otomatikleştiren veya SLMGR aracını kullanan kurumları ilgilendiriyor. Microsoft kök nedeni açıklamadı. Hata mesajındaki SWbemObjectEx ifadesi, aracın arka planda kullandığı Windows Management Instrumentation (WMI, Windows Yönetim Araçları) betik nesnelerine işaret ediyor olabilir, ancak bu bizim çıkarımımız, Microsoft’un resmi bir açıklaması değil.
Sorunun özeti
| Alan | Bilgi |
|---|---|
| Bilinen sorun kaydı | WI1549486 (Windows release health) |
| Hata | 0x80041008, Invalid parameter (SWbemObjectEx) |
| Tetikleyen komutlar | slmgr.vbs /skms-domain ve slmgr.vbs /ipk |
| Etkilenen işlemler | Windows etkinleştirme, Key Management Service (KMS, Anahtar Yönetim Hizmeti) yapılandırması ve ürün anahtarı yönetimi |
| Kök neden | Microsoft tarafından açıklanmadı |
| Düzeltme | Önümüzdeki günlerde yayımlanacağı bildirildi, 13 Kasım 2026 itibarıyla henüz yayımlanmadı |
| Geçici çözüm | Resmi bir teknik geçici çözüm yayımlanmadı, acil ihtiyaç için Microsoft Support for business |
Hangi Sürümler Etkileniyor?
Microsoft’un bilinen sorun kaydında şu an Windows 10 21H2 ve 22H2, Windows 11 23H2, Windows Server 2019, Windows Server 2022 ve Windows Server 2025 listeleniyor. Kasım 2026 güvenlik güncellemelerinin KB numaralarını Microsoft’un yayım duyurusundaki (Message Center, MC1547648) listeden aldık.
Bilinen sorun kaydında listelenen sürümler
| Ürün | Kasım 2026 güvenlik güncellemesi (KB, Knowledge Base, Bilgi Bankası) | Durum |
|---|---|---|
| Windows 10 21H2 ve 22H2 | KB5131096 | Etkileniyor |
| Windows 11 23H2 | KB5131087 | Etkileniyor |
| Windows Server 2019 | KB5131085 | Etkileniyor |
| Windows Server 2022 | KB5131090 | Etkileniyor |
| Windows Server 2025 | KB5131080 | Etkileniyor |
| Ürün | Kasım 2026 güvenlik güncellemesi (KB, Knowledge Base, Bilgi Bankası) | Durum |
|---|---|---|
| Windows 11 26H2, 25H2 ve 24H2 | KB5132061 | Kayıtta yok |
| Windows 11 26H1 | KB5132059 | Kayıtta yok |
| Windows Server 2016 | KB5131291 | Kayıtta yok |
Windows 11 23H2 için ayrıca bir durum var: kaynaklara göre Kasım 2026 güncellemesi, 23H2 Enterprise ve Education sürümlerinin alacağı son güvenlik güncellemesi. Düzeltmenin bu sürüm için nasıl dağıtılacağına dair yazının hazırlandığı sırada bir açıklama bulamadık, bu yüzden 23H2 kullanan kurumların Microsoft kaydını yakından izlemesi gerekiyor.
Hangi Senaryolar Etkilenmiyor?
Microsoft’un açıklamasına göre sorunun asıl etkisi yeni yapılandırma ve etkinleştirme işlemlerinde görülüyor. Daha önce etkinleştirilmiş cihazlar etkinleştirilmiş durumda kalıyor. Aşağıdaki tablo’da senaryoları topladık.
Senaryolara göre etki
| Senaryo | Durum |
|---|---|
| Zaten etkinleştirilmiş cihazlar | Etkinleştirilmiş durumda kalıyor |
| Key Management Service (KMS, Anahtar Yönetim Hizmeti) ile etkinleştirilmiş cihazlar | Başarılı etkinleştirmeden sonra genellikle 180 güne kadar etkinleştirilmiş kalıyor |
| Görüntüsünde KMS istemci anahtarı (GVLK, Generic Volume License Key, Genel Toplu Lisans Anahtarı) yüklü olan ve ek yapılandırma için Software Licensing Management Tool (SLMGR) kullanmayan sistemler | Etkilenmiyor |
| KMS kullanacak şekilde yeni yapılandırılan cihazlar | Etkinleştirme başlatılırken hata alabilir |
Komutla ürün anahtarı yükleme (slmgr.vbs /ipk) |
Hata alabilir |
| Perakende (retail) ve MAK (Multiple Activation Key, Çoklu Etkinleştirme Anahtarı) senaryoları | Haberde ayrıca ele alınmıyor, /ipk etkilenen komutlar arasında olduğundan etkilenme ihtimali yüksek (bizim çıkarımımız) |
KMS mantığını kısaca hatırlayalım: bir KMS istemcisi başarılı bir etkinleştirmeden sonra 180 gün etkin kalır ve varsayılan olarak 7 günde bir yenilemeyi dener. Bu nedenle mevcut cihazlarda hemen bir etkinleştirme kaybı beklemiyoruz. Ancak yeni kurulumlar, yeniden imajlama ve KMS sunucusu değişikliği gibi işler SLMGR komutlarına dayanıyorsa, bu işler düzeltme gelene kadar aksayabilir.
Kurumsal Ortamda Risk Nerede?
Risk, SLMGR komutlarını betik veya otomasyon içinde çağıran süreçlerde yoğunlaşıyor. Örnek olarak yeni cihaz kurulum görev dizilerini, Microsoft Deployment Toolkit (MDT, Microsoft Dağıtım Araç Seti) tabanlı kurulumları, imaj hazırlama sonrası çalışan betikleri, Group Policy veya uç nokta yönetimi üzerinden dağıtılan lisanslama betiklerini ve KMS sunucusu taşıma çalışmalarını sayabiliriz. Bu işlemlerden biri Kasım 2026 güncellemesi kurulu bir cihazda slmgr.vbs /skms-domain veya slmgr.vbs /ipk komutunu çağırıyorsa adım hata koduyla düşecek ve cihaz etkinleştirilmeden kalabilir. Hataları yutan betiklerde bu durum fark edilmeyebilir.
Şimdi Ne Yapıyoruz?
Önce hangi cihazlarda Kasım 2026 güncellemesinin kurulu olduğunu belirliyoruz. Yerel bir cihazda aşağıdaki PowerShell komutuyla ilgili KB numaralarını sorguluyoruz. Get-HotFix tüm güncellemeleri göstermeyebileceği için toplu envanterde yönetim aracımızın güncelleme raporunu esas alıyoruz.
Get-HotFix -Id KB5131096, KB5131087, KB5131085, KB5131090, KB5131080 -ErrorAction SilentlyContinue | Select-Object Source, HotFixID, InstalledOnArdından SLMGR çağıran betikleri ve görev dizilerini tarıyoruz. Aşağıdaki örnekte betik deposunun yolunu kendi ortamımıza göre değiştiriyoruz.
Get-ChildItem -Path \\sunucu\betikler -Recurse -Include *.ps1,*.cmd,*.bat,*.vbs | Select-String -Pattern 'slmgr' | Select-Object Path, LineNumber, Line\\sunucu\betikler yolu örnek amaçlıdır, kendi betik paylaşımımızın veya klasörümüzün yoluyla değiştiriyoruz. Komut bu klasörün altındaki tüm alt klasörlerde .ps1, .cmd, .bat ve .vbs dosyalarını bulup içinde slmgr geçen satırları dosya yolu ve satır numarasıyla listeliyor. Yol yerel bir klasör (Örneğin D:\Scripts), bir dosya sunucusu paylaşımı veya MDT dağıtım paylaşımı olabilir. Group Policy başlangıç betiklerini taramak için ilgili ilkenin SYSVOL altındaki klasörünü de aynı komuta veriyoruz.
Cihazların mevcut etkinleştirme durumunu salt okunur komutlarla doğruluyoruz. Bu komutlar Microsoft’un hatalı olarak listelediği komutlar arasında değil, ancak etkilenmiş bir sistemde sonuçlarını kendi laboratuvarımızda doğrulamadık.
cscript //nologo C:\Windows\System32\slmgr.vbs /dli
cscript //nologo C:\Windows\System32\slmgr.vbs /xpr
Yeni KMS yapılandırması veya anahtar değişikliği gerektiren işler ertelenebiliyorsa düzeltme yayımlanana kadar erteliyoruz. İmaj hazırlayan ekipler için Microsoft’un etkilenmeyen olarak belirttiği durum şu: KMS istemci anahtarı imajda zaten yüklüyse ve lisanslama için ek SLMGR yapılandırması yapılmıyorsa sorun yaşanmıyor. Bu nedenle imajları Kasım 2026 güncellemesi kurulmadan önce anahtar yüklenmiş halde saklamak ve yeni cihazlarda ek SLMGR yapılandırmasından kaçınmak sorunu atlatabilir. KMS istemcileri sunucuyu DNS’teki _vlmcs._tcp SRV kaydı üzerinden otomatik de bulabildiği için /skms-domain ile alanı elle vermek bazı ortamlarda gerekmeyebilir. Microsoft bu yaklaşımların sorun için güvenli olduğunu doğrulamadı, bu yüzden üretime almadan önce laboratuvarda test ediyoruz.
Acil bir ihtiyaç varsa Microsoft’un yönlendirdiği kanal olan Microsoft Support for business (engagecenter.microsoft.com) üzerinden destek talebi açıyoruz. Microsoft’un söylediğine göre teknik bir geçici çözüm kamuya açık olarak yayımlanmış değil.
Takip için Microsoft 365 yönetim merkezinde WI1549486 kaydını ve ilgili KB sayfalarındaki Known issues (Bilinen sorunlar) bölümünü izliyoruz. Kayda yalnızca Microsoft 365 yönetim portalı üzerinden erişilebiliyor. Düzeltme yayımlandığında önce bir pilot gruba uyguluyor, ardından slmgr.vbs /skms-domain ve slmgr.vbs /ipk adımlarını içeren dağıtım senaryomuzu yeniden çalıştırıp sonucu doğruluyoruz.
Sonuç
Kasım 2026 güncellemeleri mevcut etkinleştirmeleri bozmuyor, ancak SLMGR ile /skms-domain ve /ipk komutlarını çalıştıran yeni kurulum ve yapılandırma süreçlerini durdurabiliyor. Etki alanı Windows 10 21H2 ve 22H2, Windows 11 23H2 ve Windows Server 2019, 2022 ve 2025 ile sınırlı görünüyor. Microsoft düzeltmenin önümüzdeki günlerde geleceğini söylüyor. O zamana kadar envanteri çıkarmak, SLMGR çağıran otomasyonları belirlemek ve kritik kurulumları ertelemek en güvenli yol. Bu yazı yayımlandığı sırada hatayı kendi laboratuvar ortamımızda yeniden üretmiş değiliz, test sonuçlarını elde ettiğimizde yazıyı güncelleyeceğiz.
Başka bir yazımızda görüşmek dileğiyle…