


Merhaba Microsoft henüz Windows 11 27H2 sürümünü resmen duyurmadı, ancak adı Windows’un kendi dosyalarında görünmeye başladı. Bir Windows araştırmacısı, en yeni Insider önizleme yapısında Group Policy (Grup İlkesi) şablonlarına ait bir dil dosyasında Windows 11, version 27H2 or later ifadesini fark etti. Bu yazıda bulgunun tam olarak ne olduğunu, dosyayı kendi test ortamımızda nasıl inceleyebileceğimizi, neyin […]
KB5127648 Sonrası Smart App Control Yeniden Açılamıyor: Etkilenen Sürümler ve Geçici Çözümler
Merhaba Microsoft, 13 Ekim 2026’da yayımlanan Windows 11 güvenlik güncellemesi KB5127648 (Knowledge Base, KB) sonrasında bazı cihazlarda Smart App Control (Akıllı Uygulama Denetimi) özelliğinin yeniden etkinleştirilemediğini doğruladı. Kalıcı bir düzeltme henüz yayımlanmadı. Bu yazıda sorunun kapsamını, Microsoft’un paylaştığı iki geçici çözümü ve aynı güncellemeyle ilgili diğer bilinen konuları özetliyorum. Kısaca ne oldu? Smart App Control’ü […]
Windows 11 Güncellemeleri Sonrası RDP Bağlantılarında 0xC000000D Hatası: Administrator Protection ve Geçici Çözüm
Merhaba Eylül 2026 sonunda yayımlanan Windows 11 önizleme güncellemesinden itibaren bazı kurumsal ortamlarda yönetici olmayan kullanıcılar Uzak Masaüstü (RDP) ile bağlanmaya çalışırken 0xC000000D hatası alıyor. Microsoft sorunu 13 Ekim 2026’da bilinen sorun olarak yayımladı ve durumunu Mitigated olarak işaretledi: geçici bir çözüm var, ancak kalıcı düzeltme henüz yok. Bu yazıda sorunun kapsamını, hangi cihazların etkilendiğini, […]
Group Policy Serisi Bölüm 8: GPO Hijyeni ve Raporlama
Merhaba Yedi bölümde GPO’ların (Group Policy Object) nasıl çalıştığını, nasıl yazıldığını, nasıl sorun giderildiğini ve nasıl sıkılaştırıldığını gördük. Geriye en az konuşulan, ama yıllar geçtikçe en çok sorun çıkaran konu kaldı: bakım. Bir etki alanı (domain) yıllarca kullanıldığında içinde kimsenin hatırlamadığı onlarca GPO birikir. Hiçbir yere bağlı olmayanlar, içi boş olanlar, geçici diye açılıp unutulanlar, silinmiş […]
Group Policy Serisi Bölüm 7: Security Baseline ile GPO Sıkılaştırma
Merhaba Şimdiye kadar GPO’ları (Group Policy Object) nasıl yazdığımızı, nasıl işlendiğini, nasıl sorun giderildiğini ve saldırganın gözünden nerelerinin zayıf olduğunu gördük. Bu bölümde işin tersine bakıyoruz: hangi ayarları, kaç tanesini ve hangi değerlerle yazmalıyız ki bir Windows istemcisi ya da sunucusu makul ölçüde sıkı olsun? Bu soruyu sıfırdan cevaplamak aylar alır. Neyse ki Microsoft bunun […]
Group Policy Serisi Bölüm 6: Saldırgan Gözünden Group Policy
Merhaba Beşinci bölümün sonunda duvar kağıdı paylaşımındaki bir izin hatasının GPO’yu (Group Policy Object) nasıl uygulanmış ama çalışmıyor durumuna getirdiğini gördük. Bu bölümde aynı düzeneğe tersten bakıyoruz: izin yanlış yöne kaydığında, yani ihtiyaç duyulandan fazla yetki verildiğinde ne olur? Group Policy, bir etki alanındaki yüzlerce makineye aynı anda, çoğu zaman SYSTEM yetkisiyle ayar ve kod ulaştırabilen […]
Group Policy Serisi Bölüm 5: Yenileme Döngüsü ve Sorun Giderme
Merhaba Dördüncü bölümün sonunda bir GPO’nun (Group Policy Object) kime ve hangi makineye uygulanacağını belirlemeyi öğrendik. Gerçek hayatta en sık karşılaşılan soru ise başka bir yerden gelir: GPO’yu oluşturdum, link ettim, ama istemcide ayar görünmüyor. Bu sorunun cevabı çoğu zaman GPO’nun kendisinde değil, GPO’nun istemciye ne zaman ulaştığında ya da ulaştıktan sonra neyin eksik kaldığındadır. Bu […]
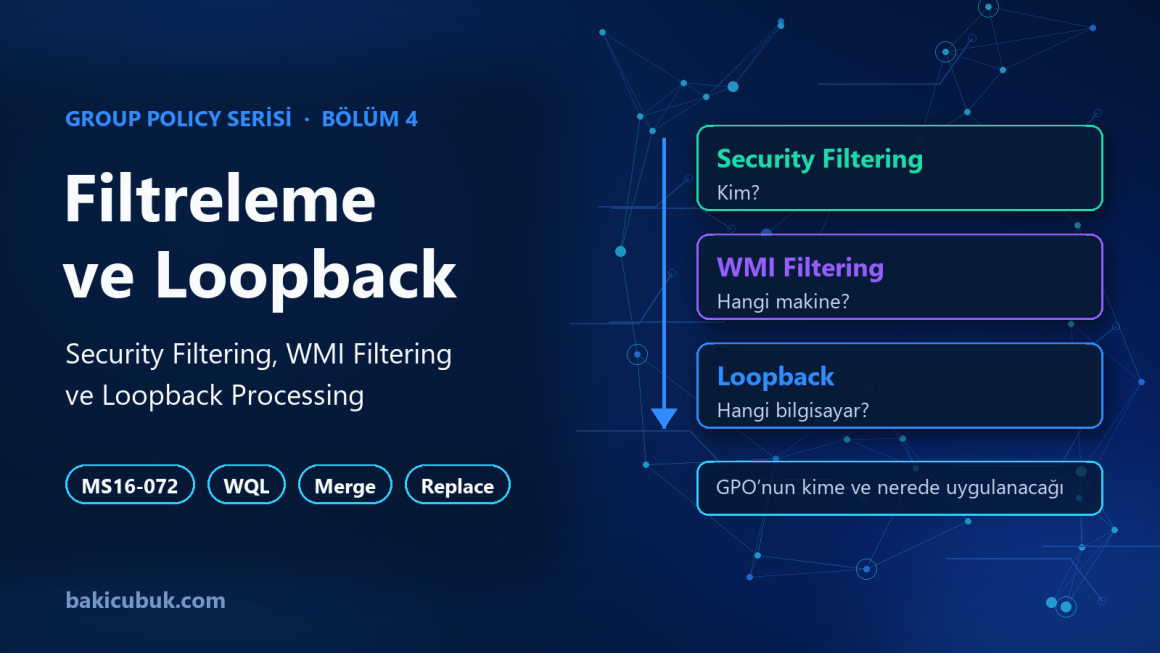
Group Policy Serisi Bölüm 4: Security Filtering, WMI Filtering ve Loopback Processing
Merhaba Bölüm 3‘te bir GPO’nun (Group Policy Object) hangi sırayla işlendiğini ve çakışmada hangisinin kazandığını gördük. Ancak tüm bu kuralların temelinde tek bir varsayım vardı: GPO’yu bir OU’ya (Organizational Unit) link ettiğimizde, o OU’daki her kullanıcıya ve bilgisayara uygulanır. Gerçek hayatta bu çoğu zaman yeterli değildir. Satış OU’sundaki kullanıcıların yalnızca bir kısmına kısıtlama uygulamak, bir […]
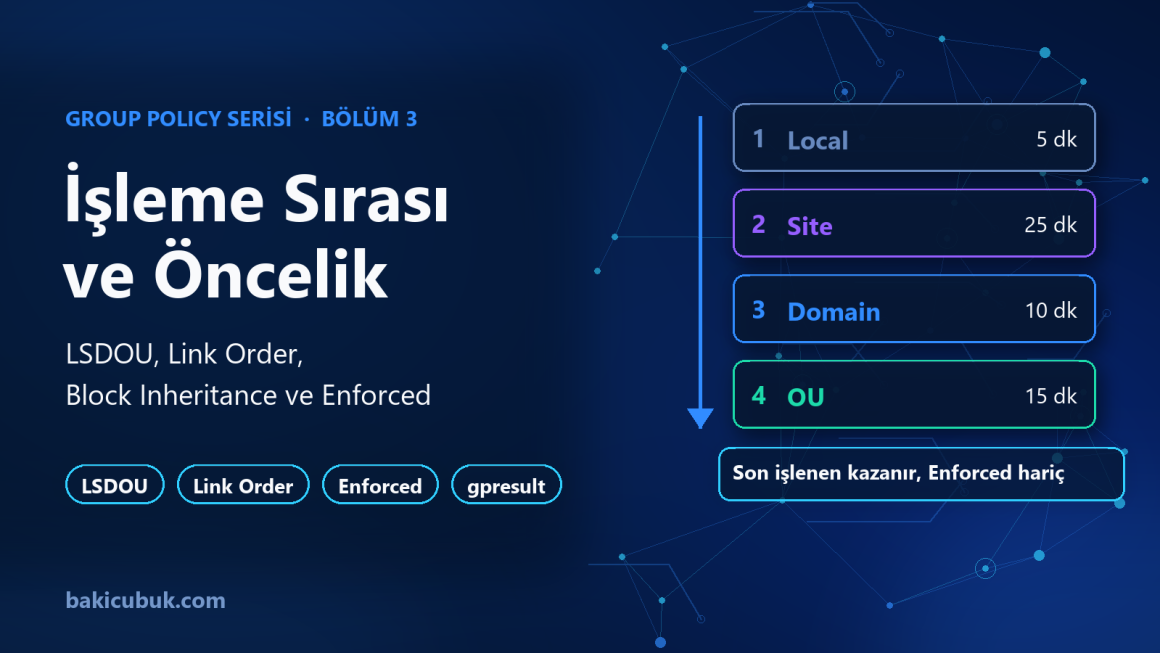
Group Policy Serisi Bölüm 3: İşlenme Sırası, Link Order, Block Inheritance ve Enforced
Merhaba İlk iki bölümde tek tek GPO’lar (Group Policy Object) oluşturduk: Bölüm 1‘de Satış kullanıcılarının ekranını 15 dakikada kilitleyen bir Policy, Bölüm 2‘de de drive, registry ve kısayol dağıtan Preference öğeleri. Bu GPO’ların hiçbiri birbiriyle çakışmıyordu. Gerçek bir domain’de ise durum farklıdır: domain’e link edilmiş güvenlik GPO’ları, departman OU’larına (Organizational Unit) link edilmiş özel GPO’lar, […]
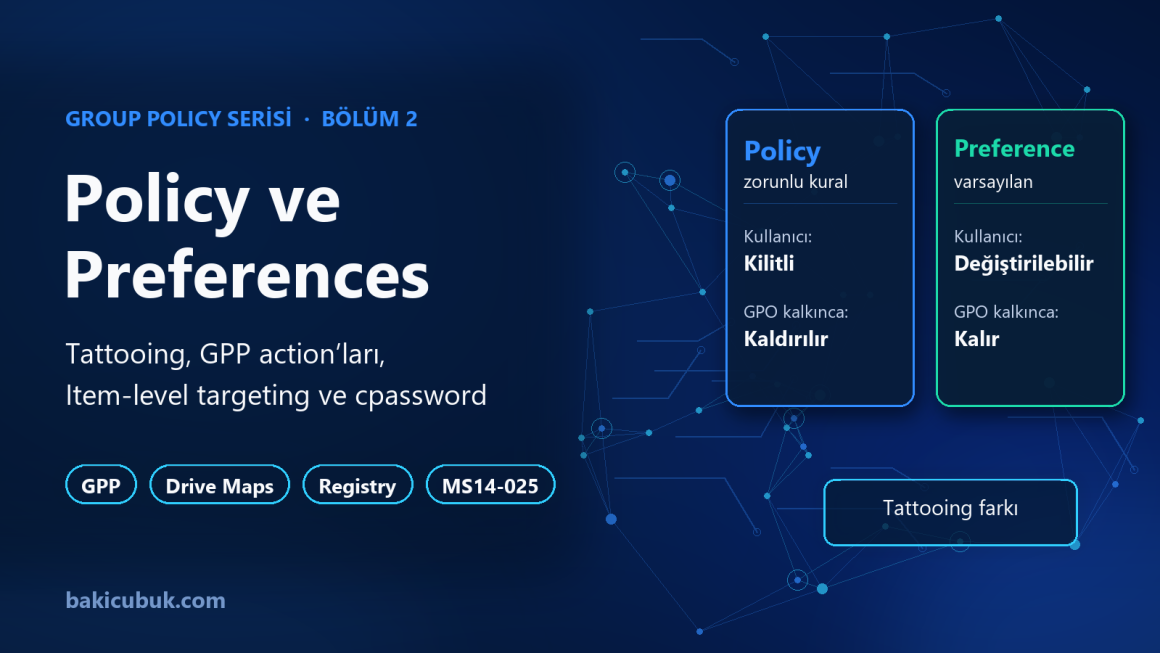
Group Policy Serisi Bölüm 2: Policy ve Group Policy Preferences
Merhaba Serinin ilk bölümünde bir GPO’nun (Group Policy Object) AD (Active Directory) ve SYSVOL (System Volume) içinde nasıl tutulduğunu inceledik ve ilk GPO’muzla Satış kullanıcılarının ekranını 15 dakika sonra kilitledik. O GPO’da kullandığımız ayarların hepsi Policies dalındaki Administrative Templates ayarlarıydı. Ancak her GPO’nun içinde ikinci bir büyük dal daha var: Preferences. Policy ve Preference aynı […]
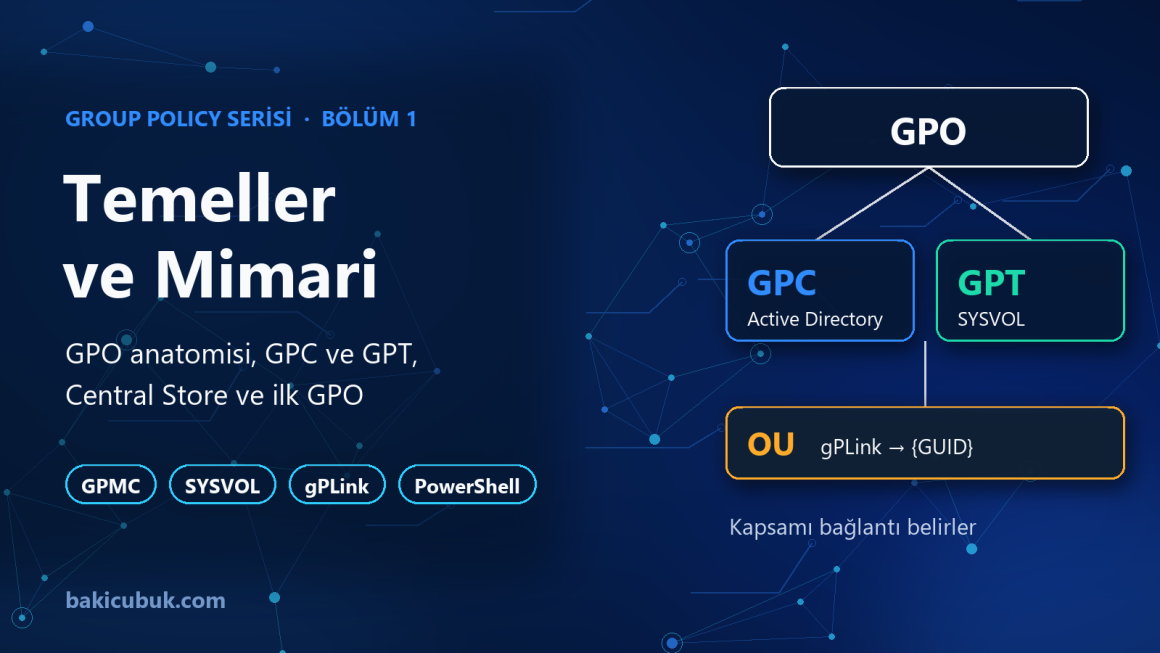
Group Policy Serisi Bölüm 1: Temeller ve Mimari
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak için […]
Windows 11 26H2 (2026 Update) Yayınlandı: Neler Değişti, Nasıl Geçilir?
Merhaba Microsoft, 29 Eylül 2026 itibarıyla Windows 11’in yıllık özellik güncellemesi olan version 26H2’yi (2026 Update) genel kullanıma açtı. İlk bakışta Yeni ne var ki? dedirten bir sürüm gibi görünse de, 26H2 aslında son bir yılda aylık güncellemelerle parça parça gelen yeniliklerin tek bir noktada toplandığı ve destek süresinin sıfırlandığı önemli bir kilometre taşı. Bu yazıda […]
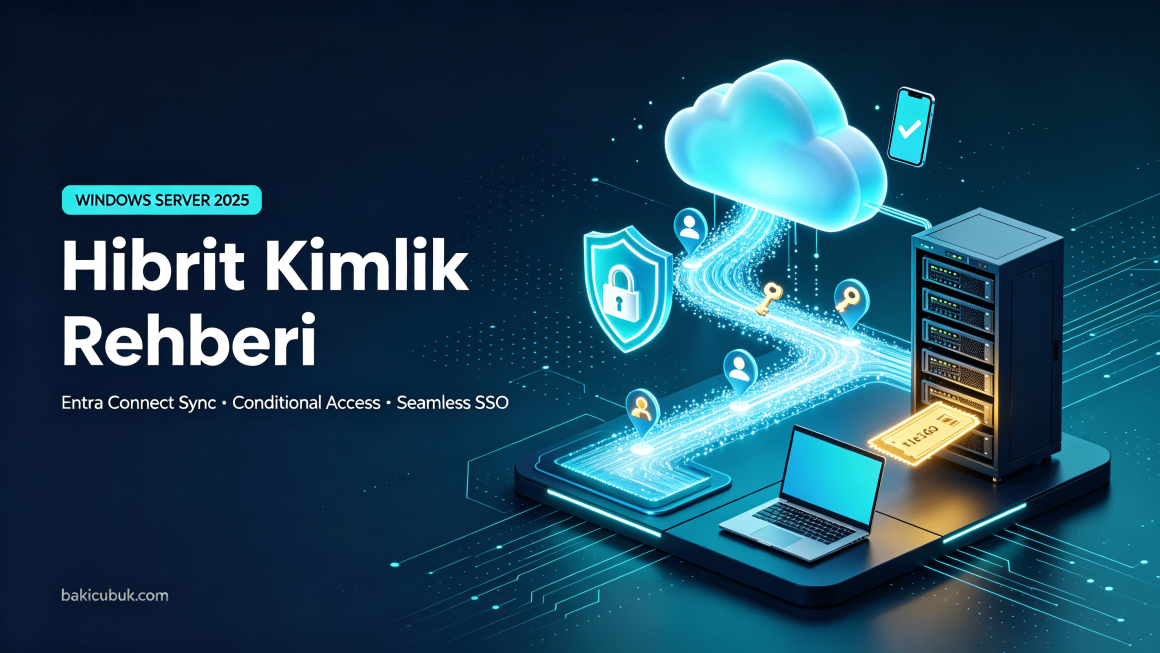
Windows Server 2025 ile Hibrit Kimlik, Bölüm 4: Seamless SSO ve Uçtan Uca Doğrulama
Merhaba Serinin son bölümüne geldik. Şu ana kadar bakicubuk.tech alan adını tenant’ımızda doğruladık, Microsoft Entra Connect Sync ile kullanıcılarımızı Entra ID’ye senkronize ettik ve Conditional Access politikalarıyla tüm kullanıcılardan MFA istemeye başladık. Bölüm 2’de Entra Connect kurulumunda Seamless SSO’yu etkinleştirmiştik, ancak özelliğin istemci tarafında çalışması için bir grup ilkesi daha gerekiyor. Bu bölümde grup ilkesini […]
Microsoft Edge (Chromium): Edge (Regular) ile Edge for Business Arasındaki Farklar
Merhaba Microsoft’un Chromium tabanlı Edge tarayıcısının kurumsal ortamlar için sunduğu “for Business” sürümü, standart Edge’den birçok noktada ayrışıyor. Bu yazıda Edge for Business’ın ne olduğunu, WebView2 bileşenini, dağıtım (distribution) yöntemlerindeki farkları ve Ağustos 2023’te gelen entegrasyonla birlikte durumun nasıl değiştiğini ele alıyoruz. Edge for Business Nedir? Microsoft Edge for Business, Chromium tabanlı Edge tarayıcısının kurumsal […]
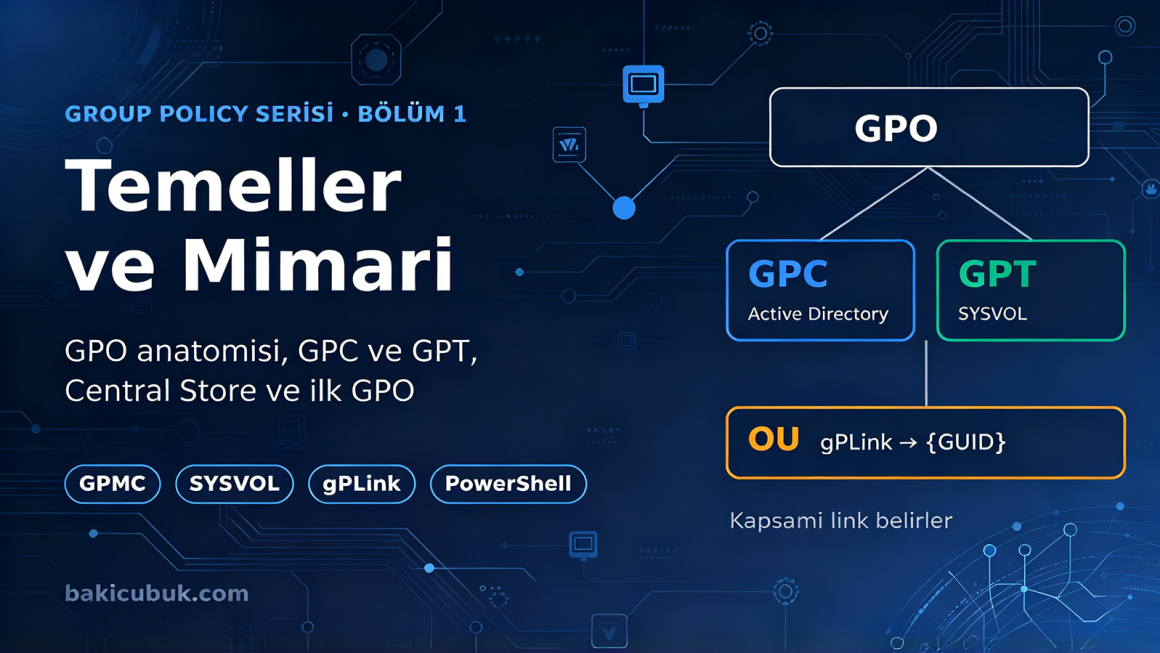
Group Policy Temelleri: Kapsam, İşlenme Sırası ve Sorun Giderme
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın Neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak […]
Active Directory Sıkılaştırma Serisi Bölüm 8: Windows LAPS ile Yerel Yönetici Parola Yönetimi
Merhaba Active Directory Sıkılaştırma serisinin sekizinci bölümünde, protokol düzeyindeki sıkılaştırmalardan kimlik bilgisi hijyenine (credential hygiene) geçiyoruz. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing gibi başlıkları ele almıştık; bu bölümün konusu, saldırganların en çok istismar ettiği zayıf halkalardan biri: yerel yönetici parolaları ve bunları Windows LAPS ile yönetmek. Kurumsal güvenlikte en sinsi risklerden biri, her Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 7: En Az Yetki İlkesi (Least Privilege)
Merhaba Active Directory Sıkılaştırma serisinin yedinci ve son bölümüne geldik. Önceki altı bölümde eski protokolleri kaldırdık, imzalama ve şifrelemeyi zorunlu kıldık; yani ağdaki teknik saldırı yüzeyini daralttık. Bu bölümde ise odak değişiyor: teknik ayarlardan yetki yönetimine, yani en az yetki (least privilege) ilkesine geçiyoruz. En az yetki, güvenliğin en temel ilkelerinden biri: her hesap, her […]
Active Directory Sıkılaştırma Serisi Bölüm 6: SMB Signing Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin altıncı bölümünde, dosya paylaşımının güvenliğine geri dönüyoruz. Bölüm 2‘de eskimiş SMBv1 protokolünü ortamdan kaldırmıştık; bu bölümde ise kullanmaya devam ettiğimiz modern SMB (SMBv2/SMBv3) trafiğini imzalayarak, yani SMB signing’i zorunlu kılarak sıkılaştırıyoruz. SMB signing, LDAP signing ve channel binding ile aynı mantığın dosya paylaşımı tarafındaki karşılığıdır: bir kimlik doğrulamayı ve trafiği […]
Active Directory Sıkılaştırma Serisi Bölüm 5: LDAP Channel Binding Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin beşinci bölümünde, Bölüm 3‘te başladığımız LDAP güvenliği konusunu bir adım öteye taşıyoruz. Konu: LDAP (Lightweight Directory Access Protocol) channel binding zorlaması. Bölüm 3‘te LDAP signing’i ele almış, imzasız LDAP bağlantılarının nasıl relay saldırılarına açık olduğunu konuşmuştuk. Ancak LDAP signing tek başına tabloyu tamamlamaz. Şifreli LDAPS (LDAP over TLS) bağlantılarında saldırganların […]
Active Directory Sıkılaştırma Serisi Bölüm 4: Kerberos için AES Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin dördüncü bölümünde, kimlik doğrulamanın temel taşı olan Kerberos’un kriptografisine odaklanıyoruz. Konu: Kerberos’ta RC4 şifrelemesini bırakıp AES’i zorunlu kılmak. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing’i ele almıştık. Bu bölümde de benzer bir eski teknoloji borcunu kapatıyoruz: Kerberos biletlerinin hala zayıf RC4 ile şifrelenmesine izin veren yapılandırmayı sıkılaştırıp modern AES’e geçiyoruz. […]
Active Directory Sıkılaştırma Serisi Bölüm 3: LDAP Signing Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin üçüncü bölümünde, domain’in kalbindeki dizin sorgularının güvenliğine odaklanıyoruz. Konu: LDAP (Lightweight Directory Access Protocol) signing. Bölüm 1‘de NTLMv1’i, Bölüm 2‘de SMBv1’i ele almış, eski ve savunmasız protokolleri ortamdan temizlemenin yollarını konuşmuştuk. Bu bölümde ise bir protokolü kaldırmıyoruz; kullanmaya devam ettiğimiz ama güvenliğini zorunlu hale getirmemiz gereken bir protokolü, LDAP’ı sıkılaştırıyoruz. […]
Active Directory Sıkılaştırma Serisi Bölüm 2: SMBv1’i Kaldırmak
Merhaba Active Directory Sıkılaştırma serisinin ikinci bölümünde, kimlik doğrulama katmanından dosya paylaşım katmanına iniyoruz. Bu bölümün konusu, yıllardır güvenlik ekiplerinin listesinin en üstünde yer alması gereken bir protokol: SMBv1. Bölüm 1‘de NTLMv1’i ele almış, eski kimlik doğrulama protokollerini ortamdan temizlemenin önemini konuşmuştuk. SMBv1 de aynı ailenin bir üyesi: modası geçmiş, saldırılara açık ve modern Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 1: NTLMv1’i Devre Dışı Bırakmak
Merhaba Active Directory ortamlarını yıllardır rahatsız eden eski kimlik doğrulama protokollerinin başında NTLMv1 geliyor. Windows Server 2025 ile birlikte Microsoft bu protokolü resmen kaldırma yoluna girdi. Bu, güvenlik ekipleri için hem bir fırsat hem de dikkatli yönetilmesi gereken bir geçiş süreci anlamına geliyor. Bu yazı, Active Directory Sıkılaştırma (AD Hardening) serisinin ilk bölümü. Seri boyunca […]
Active Directory’yi PowerShell ile Denetlemek: Active Directory Audit Suite
Merhaba Bir Active Directory ortamını hiçbir şeyi değiştirmeden tarayan ve size ortamın fotoğrafını tek parça, çevrimdışı bir HTML raporu olarak veren 6 PowerShell modülü. Bu yazıda ne yaptıklarını, nasıl çalıştırıldıklarını ve ürettikleri raporların KVKK, ISO 27001 ve CIS açısından ne anlama geldiğini anlatıyorum. Her Active Directory ortamı zamanla birikir. Yıllar içinde açılıp unutulan servis hesapları, […]
Group Policy ile Proxy Ayarı
Merhaba Group Policy veya Login Script kolayca kullanıcıların etki alanı veya OU düzeyinde Proxy ayarı uygulamak mümkündür. Active Directory Users and Computers. Proxy uygulayacağınız OU üzerinde sağ tıklayarak Properties tıklayın ben deneme adında bir OU oluşturdum ve buraya iki tane user adında kullanıcı oluşturdum. Group Policy tıklayın.Yeni bir Group Policy oluşturun ben proxy adını verdim. […]
Group Policy ile USB Flash Disk Engelleme
Merhaba USB Flash Disk kullanımını engellemek için Logon.vbs scripti. Uzun süredir şirjetimizde ki kullanıcıların USB Flash Disk kullanmalarını engellemeye çalışıyorduk. İnternetten çektiğimiz templatelerden bir çoğu sağlıklı çalışmadı. Registry değerlerinde bir kaç değişiklik yapan Logon Scripti ile sorunun önüne geçmiş olduk. Script aşağıdaki gibidir. Notepad e kopyalayıp yapıştırarak dosyayı Logon.vbs olarak kaydedin. Daha sonra group policyde […]
Group Policy Nedir
Günümüzde bilgisayarlar ev yada iş ortamlarında çok yaygın olarak kullanılmaktadır. Özellikle internet’in çok geniş kullanımı da göz önüne alındığında bilgisayarların ihtiyaç duyduğu güvenlik göz ardı edilemeyecek bir hal alır. 1. Policy Nedir? Günümüzde bilgisayarlar ev yada iş ortamlarında çok yaygın olarak kullanılmaktadır. Özellikle internet’in çok geniş kullanımı da göz önüne alındığında bilgisayarların ihtiyaç duyduğu güvenlik […]