


Merhaba Microsoft Exchange ekibi 16 Ekim 2026 tarihli bir duyuru yayımladı. 13 Ekim 2026 Patch Tuesday döngüsünde yayımlanan bazı Windows Server güncellemelerinden sonra Exchange sunucularının kararsız hale geldiği bildirimleri alınıyor. Sorun Exchange güvenlik güncellemesinden değil, Windows güncellemelerinden kaynaklanıyor. Yani Exchange tarafında Ekim SU’sunu (Security Update, güvenlik güncellemesi) henüz kurmamış olsanız bile etkilenebilirsiniz. Gözlemlenen belirtiler Microsoft […]
Windows 11 Güncellemeleri Sonrası RDP Bağlantılarında 0xC000000D Hatası: Administrator Protection ve Geçici Çözüm
Merhaba Eylül 2026 sonunda yayımlanan Windows 11 önizleme güncellemesinden itibaren bazı kurumsal ortamlarda yönetici olmayan kullanıcılar Uzak Masaüstü (RDP) ile bağlanmaya çalışırken 0xC000000D hatası alıyor. Microsoft sorunu 13 Ekim 2026’da bilinen sorun olarak yayımladı ve durumunu Mitigated olarak işaretledi: geçici bir çözüm var, ancak kalıcı düzeltme henüz yok. Bu yazıda sorunun kapsamını, hangi cihazların etkilendiğini, […]
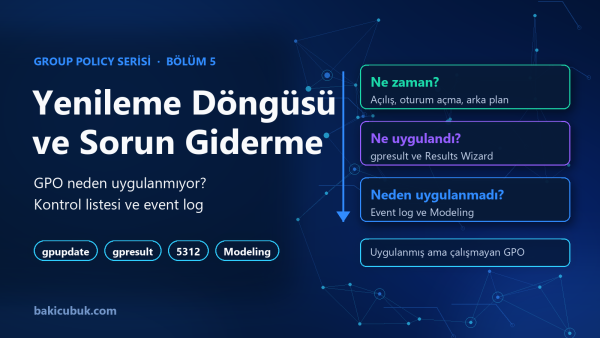
Group Policy Serisi Bölüm 5: Yenileme Döngüsü ve Sorun Giderme
Merhaba Dördüncü bölümün sonunda bir GPO’nun (Group Policy Object) kime ve hangi makineye uygulanacağını belirlemeyi öğrendik. Gerçek hayatta en sık karşılaşılan soru ise başka bir yerden gelir: GPO’yu oluşturdum, link ettim, ama istemcide ayar görünmüyor. Bu sorunun cevabı çoğu zaman GPO’nun kendisinde değil, GPO’nun istemciye ne zaman ulaştığında ya da ulaştıktan sonra neyin eksik kaldığındadır. Bu […]
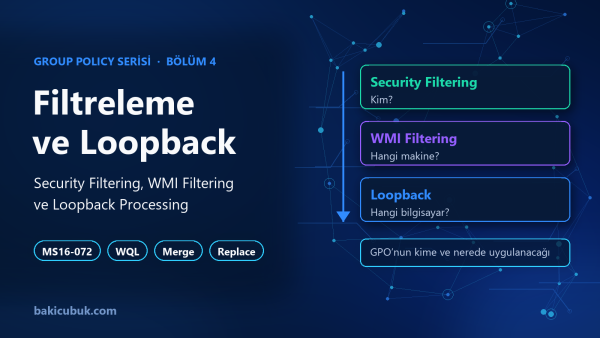
Group Policy Serisi Bölüm 4: Security Filtering, WMI Filtering ve Loopback Processing
Merhaba Bölüm 3‘te bir GPO’nun (Group Policy Object) hangi sırayla işlendiğini ve çakışmada hangisinin kazandığını gördük. Ancak tüm bu kuralların temelinde tek bir varsayım vardı: GPO’yu bir OU’ya (Organizational Unit) link ettiğimizde, o OU’daki her kullanıcıya ve bilgisayara uygulanır. Gerçek hayatta bu çoğu zaman yeterli değildir. Satış OU’sundaki kullanıcıların yalnızca bir kısmına kısıtlama uygulamak, bir […]
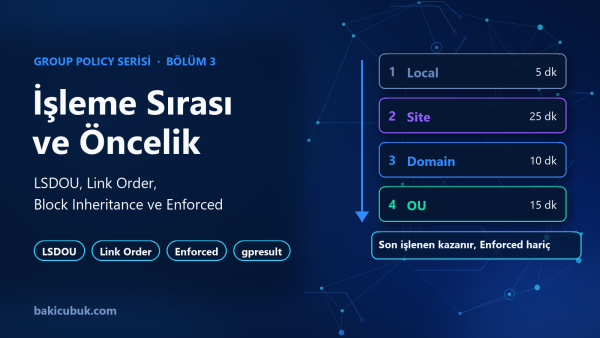
Group Policy Serisi Bölüm 3: İşlenme Sırası, Link Order, Block Inheritance ve Enforced
Merhaba İlk iki bölümde tek tek GPO’lar (Group Policy Object) oluşturduk: Bölüm 1‘de Satış kullanıcılarının ekranını 15 dakikada kilitleyen bir Policy, Bölüm 2‘de de drive, registry ve kısayol dağıtan Preference öğeleri. Bu GPO’ların hiçbiri birbiriyle çakışmıyordu. Gerçek bir domain’de ise durum farklıdır: domain’e link edilmiş güvenlik GPO’ları, departman OU’larına (Organizational Unit) link edilmiş özel GPO’lar, […]
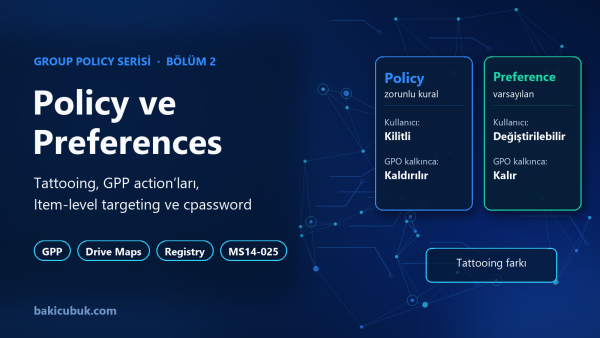
Group Policy Serisi Bölüm 2: Policy ve Group Policy Preferences
Merhaba Serinin ilk bölümünde bir GPO’nun (Group Policy Object) AD (Active Directory) ve SYSVOL (System Volume) içinde nasıl tutulduğunu inceledik ve ilk GPO’muzla Satış kullanıcılarının ekranını 15 dakika sonra kilitledik. O GPO’da kullandığımız ayarların hepsi Policies dalındaki Administrative Templates ayarlarıydı. Ancak her GPO’nun içinde ikinci bir büyük dal daha var: Preferences. Policy ve Preference aynı […]
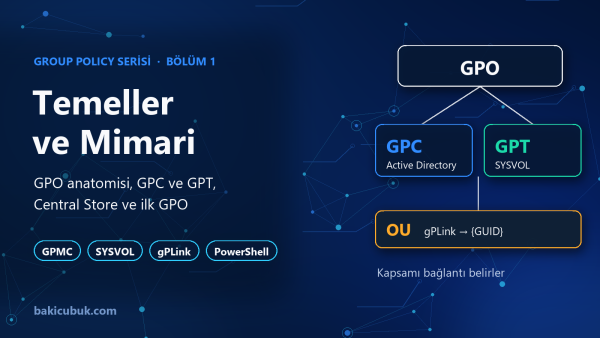
Group Policy Serisi Bölüm 1: Temeller ve Mimari
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak için […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 4: Seamless SSO ve Uçtan Uca Doğrulama
Merhaba Serinin son bölümüne geldik. Şu ana kadar bakicubuk.tech alan adını tenant’ımızda doğruladık, Microsoft Entra Connect Sync ile kullanıcılarımızı Entra ID’ye senkronize ettik ve Conditional Access politikalarıyla tüm kullanıcılardan MFA istemeye başladık. Bölüm 2’de Entra Connect kurulumunda Seamless SSO’yu etkinleştirmiştik, ancak özelliğin istemci tarafında çalışması için bir grup ilkesi daha gerekiyor. Bu bölümde grup ilkesini […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 3: Security Defaults’tan Conditional Access’e Geçiş
Merhaba İlk iki bölümde on-premises Active Directory ortamımızı kurduk ve Microsoft Entra Connect Sync ile kullanıcılarımızı Entra ID’ye senkronize ettik. Kullanıcılarımız artık on-premises parolalarıyla buluta oturum açabiliyor. Bu bölümde tenant’ın güvenlik tarafına geçiyoruz: yeni tenant’larda varsayılan olarak açık gelen Security Defaults’u kapatıp yerine break-glass hesapları ve Conditional Access politikalarıyla daha esnek, denetlenebilir ve istisnaları belgelenmiş […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 2: Microsoft Entra Connect Sync Kurulumu
Merhaba Serinin ilk bölümünde bakicubuk.tech alan adını tenant’ımıza ekleyip doğruladık, Active Directory tarafındaki ön koşulları kontrol ettik ve Entra Connect’i kuracağımız W25ENTRA sunucusunu sanal TPM ile hazırladık. Bu bölümde W25ENTRA üzerinde Microsoft Entra Connect Sync’i kuruyoruz. Sihirbazın her ekranında karşımıza çıkan seçenekleri tek tek açıklayacak, hangisiyle neden devam ettiğimizi gerekçeleriyle anlatacağız. Eski sürümlerden bilinen TLS […]
Windows Server 2025 ile Hibrit Kimlik, Bölüm 1: Lab Mimarisi, Active Directory ve Ön Hazırlık
Merhaba Kurumların büyük bölümü kimlik altyapısını hala on-premises Active Directory üzerinde tutuyor, ancak kullanıcıların oturum açtığı uygulamaların neredeyse tamamı artık bulutta. Microsoft 365, Azure portalı ve SaaS uygulamaları için aynı kullanıcı adı ve parolayla, aynı güvenlik politikalarıyla oturum açabilmek hibrit kimlik (hybrid identity) mimarisinin temel amacı. Bu seride on-premises Active Directory ortamımızı Microsoft Entra Connect […]
WSUS Windows Server 2025’te Başlangıç Senkronizasyonunu Tamamlayamıyor: WSL Kategorisi Sorunu ve Geçici Çözüm
Merhaba Windows Server 2025 üzerinde sıfırdan kurulan WSUS (Windows Server Update Services) sunucularında, initial synchronization (başlangıç senkronizasyonu) aşamasında takılan ve bir türlü tamamlanamayan bir sorun gündeme geldi. Sorun Haziran 2026’dan bu yana yeni kurulan WSUS (Windows Server Update Services) sunucularını etkiliyor ve kaynağı net: Windows Subsystem for Linux (WSL) ürün kategorisi. Bu yazıda sorunun ne […]
Windows 11 Eylül 2026 Kümülatif Güncellemeleri: KB5124008 ve KB5122880 Yayınlandı
Merhaba Microsoft, 8 Eylül 2026 tarihli Patch Tuesday kapsamında Windows 11 için iki kümülatif güncellemeyi kullanıma sundu: 24H2 ve 25H2 sürümlerini kapsayan KB5124008 ile 23H2 sürümünü kapsayan KB5122880. Bu ay hem işletim sistemi tarafında yeni özellikler hem de güvenlik tarafında rekor sayıda açık kapatılmış durumda. Aşağıda güncellemelerin teknik detaylarını, yeni gelen özellikleri ve bu ayki Patch Tuesday’in güvenlik […]
Microsoft Eylül 2026 Patch Tuesday: Rekor 966 Güvenlik Açığı ve 2 Sıfırıncı Gün (Zero-Day) Açığı
Merhaba Microsoft, 8 Eylül 2026’da yayımladığı Patch Tuesday güncellemesiyle bugüne kadarki en büyük güvenlik güncellemesini yayınladı. Microsoft’un kendi resmi kaynağı olan MSRC Security Update Guide’a (CVRF) göre bu ay toplam 974 CVE kapatıldı. Bunların arasında, düzeltme yayımlanmadan önce saldırganlar tarafından aktif olarak istismar edilen iki yetki yükseltme (privilege escalation) açığı da bulunuyor. Not: Haber sitelerinin bir kısmı […]
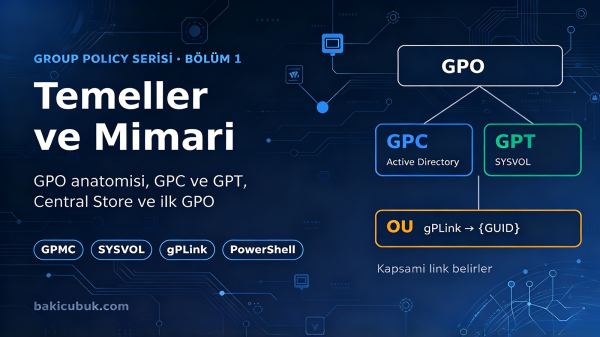
Group Policy Temelleri: Kapsam, İşlenme Sırası ve Sorun Giderme
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın Neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak […]
Active Directory’yi PowerShell ile Denetlemek: Active Directory Audit Suite
Merhaba Bir Active Directory ortamını hiçbir şeyi değiştirmeden tarayan ve size ortamın fotoğrafını tek parça, çevrimdışı bir HTML raporu olarak veren 6 PowerShell modülü. Bu yazıda ne yaptıklarını, nasıl çalıştırıldıklarını ve ürettikleri raporların KVKK, ISO 27001 ve CIS açısından ne anlama geldiğini anlatıyorum. Her Active Directory ortamı zamanla birikir. Yıllar içinde açılıp unutulan servis hesapları, […]
Microsoft 365 Business paketleri için yeni 100 GB posta kutusu hakkını anlamak
Merhaba Microsoft 365 Business Basic, Business Standard ve Business Premium artık uygun kullanıcılar için 50 GB’lık ek birincil e-posta depolama alanı içeriyor. Bu değişiklikle desteklenen birincil posta kutusu hakkı 50 GB’tan en fazla 100 GB’a çıkıyor. Bu yazıda, Exchange Online yöneticilerinin bu artışın nasıl sağlandığını anlaması için yalnızca posta kutusu boyutuna odaklanıyoruz. Business paketlerinde ne […]
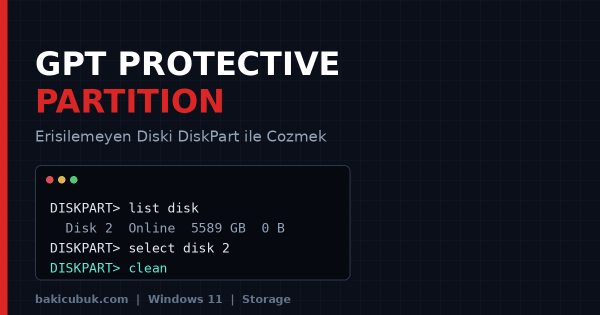
GPT Protective Partition Hatası ve Erişilemeyen Disk Sorununu
Merhaba Yeni taktığınız bir diski Disk Management (Disk Yönetimi) ekranında açtığınızda bazen hoş olmayan bir tabloyla karşılaşırsınız: Disk “Online” görünür, sağlıklı olduğu yazar, ancak bölüm alanında Healthy (GPT Protective Partition) ifadesi yer alır. Diske sağ tıkladığınızda ise Format, Delete Volume, Change Drive Letter gibi tüm seçenekler gri (pasif) durumdadır. Explorer’da disk hiç görünmez. Bu yazıda, 5,5 TB’lık […]
Active Directory Envanterini Tek Ekranda Görmek: Get-ADInfo
Merhaba Devraldığınız bir Active Directory ortamında ilk 10 dakikada cevaplamanız gereken birkaç soru vardır: Kaç hesap var? Kaç sunucu, kaç iş istasyonu? Forest hangi fonksiyonel seviyede? Şema hangi sürüme kadar hazırlanmış? FSMO (Flexible Single Master Operation) rolleri kimin üzerinde? Bu soruların hepsinin cevabı zaten Active Directory’nin içinde duruyor. Sorun, onları toplamak için beş ayrı cmdlet, […]