


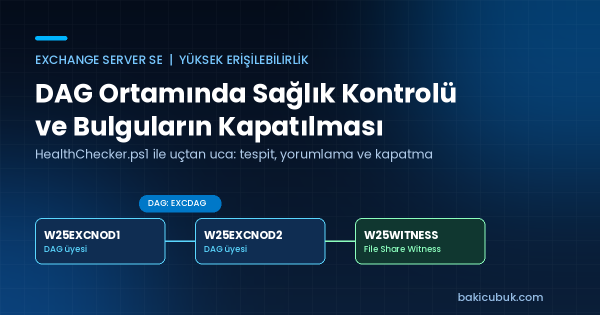
Merhaba Bir önceki yazı olan Exchange Server SE DAG Ortamında Sağlık Kontrolü: HealthChecker.ps1 ile Uçtan Uca yazısında, iki node ve bir File Share Witness’tan oluşan EXCDAG ortamında HealthChecker.ps1 ile uçtan uca sağlık kontrolü yapmış, çıkan raporu satır satır yorumlamıştık. Sonuç 4 Kırmızı ve 7 Sarı bulgu bulgu olmuştu. Bu yazıda o bulguları sırayla kapatıyoruz. Tek sunuculu bir […]
Exchange Server SE DAG Ortamında Sağlık Kontrolü: HealthChecker.ps1 ile Uçtan Uca
Merhaba Daha önce yayınladığım Exchange Server SE Sağlık Kontrolü: HealthChecker.ps1 ile Uçtan Uca yazısında, tek sunuculu bir ortamda HealthChecker.ps1 scriptinin nasıl indirileceğini ve çalıştırılacağını anlatmıştım. Bu yazıda ise aynı işlemi Database Availability Group (DAG) yapısında, iki node ve bir File Share Witness (FSW) üzerinde uçtan uca uyguluyoruz. DAG ortamında sağlık kontrolü, tek sunucudaki adımların iki kez tekrarlanmasından […]
WSUS Windows Server 2025’te Başlangıç Senkronizasyonunu Tamamlayamıyor: WSL Kategorisi Sorunu ve Geçici Çözüm
Merhaba Windows Server 2025 üzerinde sıfırdan kurulan WSUS (Windows Server Update Services) sunucularında, initial synchronization (başlangıç senkronizasyonu) aşamasında takılan ve bir türlü tamamlanamayan bir sorun gündeme geldi. Sorun Haziran 2026’dan bu yana yeni kurulan WSUS (Windows Server Update Services) sunucularını etkiliyor ve kaynağı net: Windows Subsystem for Linux (WSL) ürün kategorisi. Bu yazıda sorunun ne […]
Kerberos Desteklenen Şifreleme Türlerinin Seçimini Çözmek
Merhaba Active Directory Sıkılaştırma serisinin Bölüm 4‘ünde Kerberos’ta AES’i zorunlu kılmayı, RC4’ü ortamdan çıkarmayı ele almıştık. Ancak pratikte pek çok yönetici şu soruyla karşılaşır: Her yeri AES’e ayarladım, ama olay kayıtlarında hala RC4 görüyorum. Neden? Bu yazı, tam olarak o kafa karışıklığını gidermek için Kerberos’un bir bilet üretirken şifreleme türünü nasıl seçtiğini adım adım açıklıyor. Kerberos’ta […]
Active Directory Sıkılaştırma Serisi Bölüm 8: Windows LAPS ile Yerel Yönetici Parola Yönetimi
Merhaba Active Directory Sıkılaştırma serisinin sekizinci bölümünde, protokol düzeyindeki sıkılaştırmalardan kimlik bilgisi hijyenine (credential hygiene) geçiyoruz. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing gibi başlıkları ele almıştık; bu bölümün konusu, saldırganların en çok istismar ettiği zayıf halkalardan biri: yerel yönetici parolaları ve bunları Windows LAPS ile yönetmek. Kurumsal güvenlikte en sinsi risklerden biri, her Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 7: En Az Yetki İlkesi (Least Privilege)
Merhaba Active Directory Sıkılaştırma serisinin yedinci ve son bölümüne geldik. Önceki altı bölümde eski protokolleri kaldırdık, imzalama ve şifrelemeyi zorunlu kıldık; yani ağdaki teknik saldırı yüzeyini daralttık. Bu bölümde ise odak değişiyor: teknik ayarlardan yetki yönetimine, yani en az yetki (least privilege) ilkesine geçiyoruz. En az yetki, güvenliğin en temel ilkelerinden biri: her hesap, her […]
Active Directory Sıkılaştırma Serisi Bölüm 6: SMB Signing Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin altıncı bölümünde, dosya paylaşımının güvenliğine geri dönüyoruz. Bölüm 2‘de eskimiş SMBv1 protokolünü ortamdan kaldırmıştık; bu bölümde ise kullanmaya devam ettiğimiz modern SMB (SMBv2/SMBv3) trafiğini imzalayarak, yani SMB signing’i zorunlu kılarak sıkılaştırıyoruz. SMB signing, LDAP signing ve channel binding ile aynı mantığın dosya paylaşımı tarafındaki karşılığıdır: bir kimlik doğrulamayı ve trafiği […]
Active Directory Sıkılaştırma Serisi Bölüm 5: LDAP Channel Binding Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin beşinci bölümünde, Bölüm 3‘te başladığımız LDAP güvenliği konusunu bir adım öteye taşıyoruz. Konu: LDAP (Lightweight Directory Access Protocol) channel binding zorlaması. Bölüm 3‘te LDAP signing’i ele almış, imzasız LDAP bağlantılarının nasıl relay saldırılarına açık olduğunu konuşmuştuk. Ancak LDAP signing tek başına tabloyu tamamlamaz. Şifreli LDAPS (LDAP over TLS) bağlantılarında saldırganların […]
Active Directory Sıkılaştırma Serisi Bölüm 4: Kerberos için AES Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin dördüncü bölümünde, kimlik doğrulamanın temel taşı olan Kerberos’un kriptografisine odaklanıyoruz. Konu: Kerberos’ta RC4 şifrelemesini bırakıp AES’i zorunlu kılmak. Önceki bölümlerde NTLMv1, SMBv1 ve LDAP signing’i ele almıştık. Bu bölümde de benzer bir eski teknoloji borcunu kapatıyoruz: Kerberos biletlerinin hala zayıf RC4 ile şifrelenmesine izin veren yapılandırmayı sıkılaştırıp modern AES’e geçiyoruz. […]
Active Directory Sıkılaştırma Serisi Bölüm 3: LDAP Signing Zorlaması
Merhaba Active Directory Sıkılaştırma serisinin üçüncü bölümünde, domain’in kalbindeki dizin sorgularının güvenliğine odaklanıyoruz. Konu: LDAP (Lightweight Directory Access Protocol) signing. Bölüm 1‘de NTLMv1’i, Bölüm 2‘de SMBv1’i ele almış, eski ve savunmasız protokolleri ortamdan temizlemenin yollarını konuşmuştuk. Bu bölümde ise bir protokolü kaldırmıyoruz; kullanmaya devam ettiğimiz ama güvenliğini zorunlu hale getirmemiz gereken bir protokolü, LDAP’ı sıkılaştırıyoruz. […]
Active Directory Sıkılaştırma Serisi Bölüm 2: SMBv1’i Kaldırmak
Merhaba Active Directory Sıkılaştırma serisinin ikinci bölümünde, kimlik doğrulama katmanından dosya paylaşım katmanına iniyoruz. Bu bölümün konusu, yıllardır güvenlik ekiplerinin listesinin en üstünde yer alması gereken bir protokol: SMBv1. Bölüm 1‘de NTLMv1’i ele almış, eski kimlik doğrulama protokollerini ortamdan temizlemenin önemini konuşmuştuk. SMBv1 de aynı ailenin bir üyesi: modası geçmiş, saldırılara açık ve modern Windows […]
Active Directory Sıkılaştırma Serisi Bölüm 1: NTLMv1’i Devre Dışı Bırakmak
Merhaba Active Directory ortamlarını yıllardır rahatsız eden eski kimlik doğrulama protokollerinin başında NTLMv1 geliyor. Windows Server 2025 ile birlikte Microsoft bu protokolü resmen kaldırma yoluna girdi. Bu, güvenlik ekipleri için hem bir fırsat hem de dikkatli yönetilmesi gereken bir geçiş süreci anlamına geliyor. Bu yazı, Active Directory Sıkılaştırma (AD Hardening) serisinin ilk bölümü. Seri boyunca […]

Exchange Server SE Güncelleme: HealthChecker ile Tespit Edilen Açıkları Kapatma
Merhaba Bir önceki yazımda HealthChecker.ps1 ile Exchange Server SE sağlık kontrolünü uçtan uca anlatmıştım. Raporu çalıştırdığınızda Kırmızı satırlarda Vulnerable to CVE-XXXX-XXXXX şeklinde güvenlik açıkları görmüş olabilirsiniz. Bu açıklar neredeyse her zaman eksik bir Güvenlik Güncellemesine (SU) işaret eder. Bu yazıda, tespit edilen açıkları kapatmak için Exchange Server SE üzerine en güncel SU’yu adım adım nasıl kuracağımızı […]

Active Directory Envanterini Tek Ekranda Görmek: Get-ADInfo
Merhaba Devraldığınız bir Active Directory ortamında ilk 10 dakikada cevaplamanız gereken birkaç soru vardır: Kaç hesap var? Kaç sunucu, kaç iş istasyonu? Forest hangi fonksiyonel seviyede? Şema hangi sürüme kadar hazırlanmış? FSMO (Flexible Single Master Operation) rolleri kimin üzerinde? Bu soruların hepsinin cevabı zaten Active Directory’nin içinde duruyor. Sorun, onları toplamak için beş ayrı cmdlet, […]

Microsoft SQL Server 2025 Always On Availability Group Kurulumu 2
Merhaba Bu yazı dizimizde Microsoft SQL Server 2025 Always On Availability Group mimarisinin kurulumunu ve yapılandırmasını detaylı şekilde inceleyecek, High Availability (Yüksek Erişilebilirlik) ve Disaster Recovery (Felaket Kurtarma) senaryolarını örnek bir mimari üzerinden açıklayacak ve üretim ortamları için gerekli tüm ön koşulları ele alacağız. Yazı dizisi beş bölümden oluşuyor: Bölüm 1 – Windows Server Failover Cluster (WSFC) Kurulumu Bölüm 2 – Microsoft SQL […]
Microsoft SQL Server 2025 Always On Availability Group Kurulumu 1
Merhaba Bu yazı dizimizde Microsoft SQL Server 2025 Always On Availability Group mimarisinin kurulumunu ve yapılandırmasını detaylı şekilde inceleyecek, High Availability (Yüksek Erişilebilirlik) ve Disaster Recovery (Felaket Kurtarma) senaryolarını örnek bir mimari üzerinden açıklayacak ve üretim ortamları için gerekli tüm ön koşulları ele alacağız. Yazı dizisi beş bölümden oluşuyor: Bölüm 1 – Windows Server Failover Cluster (WSFC) Kurulumu (Bu Yazı) Bölüm 2 – Microsoft […]
Windows Server 2025 Remote Desktop Licensing Services Yapılandırması
Merhaba Daha önceki yazımızda Windows Server 2025 Remote Desktop Session Host Kurulumu Windows Server 2025 üzerinde Remote Desktop Session Host (RDSH) kurulumunu önceki yazımızda başarıyla tamamlamıştık. Bu yazımızda ise Windows Server 2025 Remote Desktop Licensing Services rolünün kurulumunu ve lisans yapılandırma adımlarını detaylı olarak ele alıyor olacağız. Windows Server 2008 R2 öncesinde Terminal Services Licensing […]
Windows Server 2025 Yeniden Başlatmadan Güvenlik Güncelleştirmeleri
Merhaba Microsoft bugün Hotpatching’in Windows Server 2025 için genel önizleme sürümünde kullanıma sunulduğunu ve güvenlik güncelleştirmelerinin yeniden başlatılmadan yüklenmesine olanak tanıdığını duyurdu. Hotpatching, Windows güvenlik güncelleştirmelerini, her yüklemeden sonra yeniden başlatmadan çalışan işlemlerin bellek içi kodlarına yama uygulayarak yeniden başlatma gerektirmeden dağıtır. Windows Hotpatching’in faydaları arasında Redmond, daha hızlı yüklemeler ve daha az kaynak kullanımı, […]
Windows Server 2025 Kurulumu
Merhaba Microsoft’un yeni sunucu işletim sistemini Windows Server 2025 olarak gelmesi bekleniyordu. Microsoft Windows Server Insider Preview programı üzerinden indirerek denemek için kullanıma sunuldu. Bir önceki işletim sistemi Windows Server 2025 23H2 (OS Build 25941.1000) olarak görünmekteydi. Sonraki işletim sistemi Windows Server 2025 23H2 (OS Build 26040.1000) olarak görünmektedir. Microsoft yeni versiyonu Windows Server 2025 23H2 […]