


Merhaba Microsoft, Exchange Server 2016 ve 2019 ile Skype for Business Server 2015 ve 2019 için sunduğu ücretli Genişletilmiş Güvenlik Güncellemesi (Extended Security Update, ESU) programını Ekim 2026 itibarıyla sonlandırdı. Bu ürünler için son güvenlik güncellemeleri Ekim 2026 Salı Yaması kapsamında yayımlandı ve yalnızca ESU Period 2 sözleşmesi olan kuruluşlara iletildi. Bu yazıda sürecin nasıl […]
Windows 11 Güncellemeleri Sonrası RDP Bağlantılarında 0xC000000D Hatası: Administrator Protection ve Geçici Çözüm
Merhaba Eylül 2026 sonunda yayımlanan Windows 11 önizleme güncellemesinden itibaren bazı kurumsal ortamlarda yönetici olmayan kullanıcılar Uzak Masaüstü (RDP) ile bağlanmaya çalışırken 0xC000000D hatası alıyor. Microsoft sorunu 13 Ekim 2026’da bilinen sorun olarak yayımladı ve durumunu Mitigated olarak işaretledi: geçici bir çözüm var, ancak kalıcı düzeltme henüz yok. Bu yazıda sorunun kapsamını, hangi cihazların etkilendiğini, […]
Windows 11 23H2 Enterprise ve Education için Güvenlik Güncellemeleri 10 Kasım 2026’da Sona Eriyor
Merhaba Microsoft, Windows 11 23H2 Enterprise, Education ve IoT Enterprise sürümlerinin servis süresinin 10 Kasım 2026’da dolacağını bir kez daha hatırlattı. O gün yayımlanacak Kasım güvenlik güncellemesi bu sürümler için gelecek son paket olacak. Bitişe yaklaşık dört hafta kaldı. Bu yazıda neyin değiştiğini, hangi sürüme geçmenin mantıklı olduğunu ve geçişten önce kontrol etmeniz gerekenleri özetliyorum. […]
Ekim 2026 Windows Güncellemesi Sonrası 802.1X PEAP-MSCHAPv2 Kimlik Doğrulama Sorunu: BlockNtlmv1SSO Değişikliği ve Çözüm Yolları
Merhaba 13 Ekim 2026 tarihli Windows 11 güncellemesinden (KB5127648, OS Build 26100.9711, 26200.9711 ve 26300.9711) sonra, NPS (Network Policy Server) üzerinde PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol, Microsoft Challenge Handshake Authentication Protocol version 2) kullanan kablolu ve kablosuz 802.1X (IEEE 802.1X, port tabanlı ağ erişim kontrolü) ağlarında bilgisayar kimlik doğrulaması başarısız olmaya başladı. Microsoft Q&A üzerindeki […]
Group Policy Serisi Bölüm 8: GPO Hijyeni ve Raporlama
Merhaba Yedi bölümde GPO’ların (Group Policy Object) nasıl çalıştığını, nasıl yazıldığını, nasıl sorun giderildiğini ve nasıl sıkılaştırıldığını gördük. Geriye en az konuşulan, ama yıllar geçtikçe en çok sorun çıkaran konu kaldı: bakım. Bir etki alanı (domain) yıllarca kullanıldığında içinde kimsenin hatırlamadığı onlarca GPO birikir. Hiçbir yere bağlı olmayanlar, içi boş olanlar, geçici diye açılıp unutulanlar, silinmiş […]
Group Policy Serisi Bölüm 7: Security Baseline ile GPO Sıkılaştırma
Merhaba Şimdiye kadar GPO’ları (Group Policy Object) nasıl yazdığımızı, nasıl işlendiğini, nasıl sorun giderildiğini ve saldırganın gözünden nerelerinin zayıf olduğunu gördük. Bu bölümde işin tersine bakıyoruz: hangi ayarları, kaç tanesini ve hangi değerlerle yazmalıyız ki bir Windows istemcisi ya da sunucusu makul ölçüde sıkı olsun? Bu soruyu sıfırdan cevaplamak aylar alır. Neyse ki Microsoft bunun […]
Group Policy Serisi Bölüm 6: Saldırgan Gözünden Group Policy
Merhaba Beşinci bölümün sonunda duvar kağıdı paylaşımındaki bir izin hatasının GPO’yu (Group Policy Object) nasıl uygulanmış ama çalışmıyor durumuna getirdiğini gördük. Bu bölümde aynı düzeneğe tersten bakıyoruz: izin yanlış yöne kaydığında, yani ihtiyaç duyulandan fazla yetki verildiğinde ne olur? Group Policy, bir etki alanındaki yüzlerce makineye aynı anda, çoğu zaman SYSTEM yetkisiyle ayar ve kod ulaştırabilen […]
Group Policy Serisi Bölüm 5: Yenileme Döngüsü ve Sorun Giderme
Merhaba Dördüncü bölümün sonunda bir GPO’nun (Group Policy Object) kime ve hangi makineye uygulanacağını belirlemeyi öğrendik. Gerçek hayatta en sık karşılaşılan soru ise başka bir yerden gelir: GPO’yu oluşturdum, link ettim, ama istemcide ayar görünmüyor. Bu sorunun cevabı çoğu zaman GPO’nun kendisinde değil, GPO’nun istemciye ne zaman ulaştığında ya da ulaştıktan sonra neyin eksik kaldığındadır. Bu […]
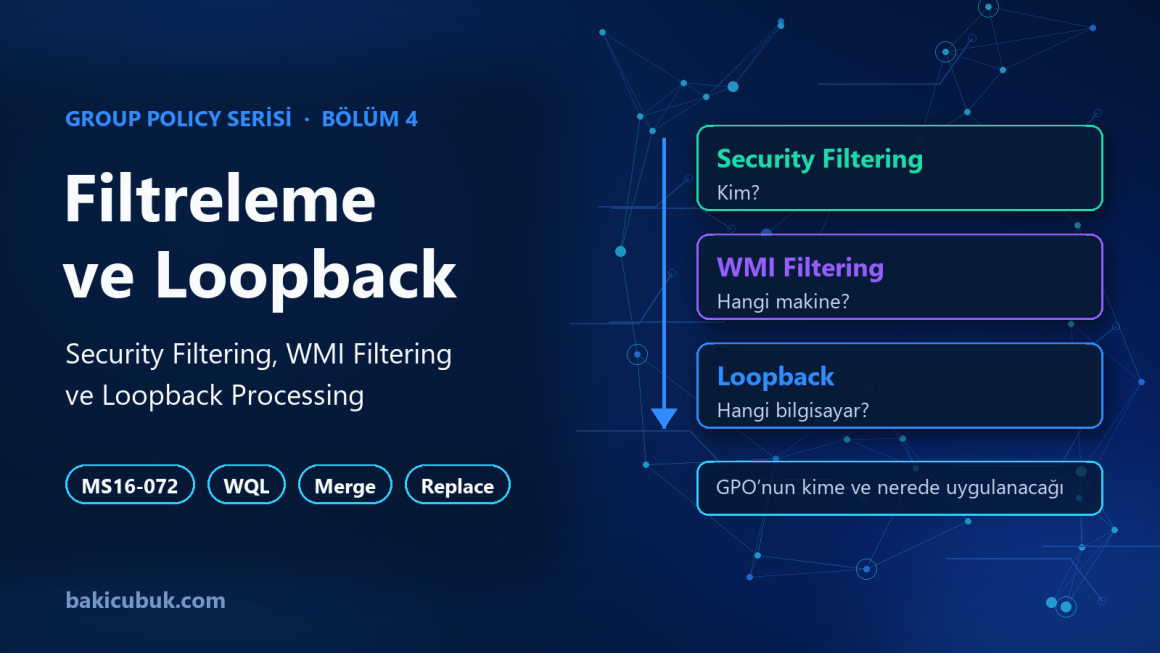
Group Policy Serisi Bölüm 4: Security Filtering, WMI Filtering ve Loopback Processing
Merhaba Bölüm 3‘te bir GPO’nun (Group Policy Object) hangi sırayla işlendiğini ve çakışmada hangisinin kazandığını gördük. Ancak tüm bu kuralların temelinde tek bir varsayım vardı: GPO’yu bir OU’ya (Organizational Unit) link ettiğimizde, o OU’daki her kullanıcıya ve bilgisayara uygulanır. Gerçek hayatta bu çoğu zaman yeterli değildir. Satış OU’sundaki kullanıcıların yalnızca bir kısmına kısıtlama uygulamak, bir […]
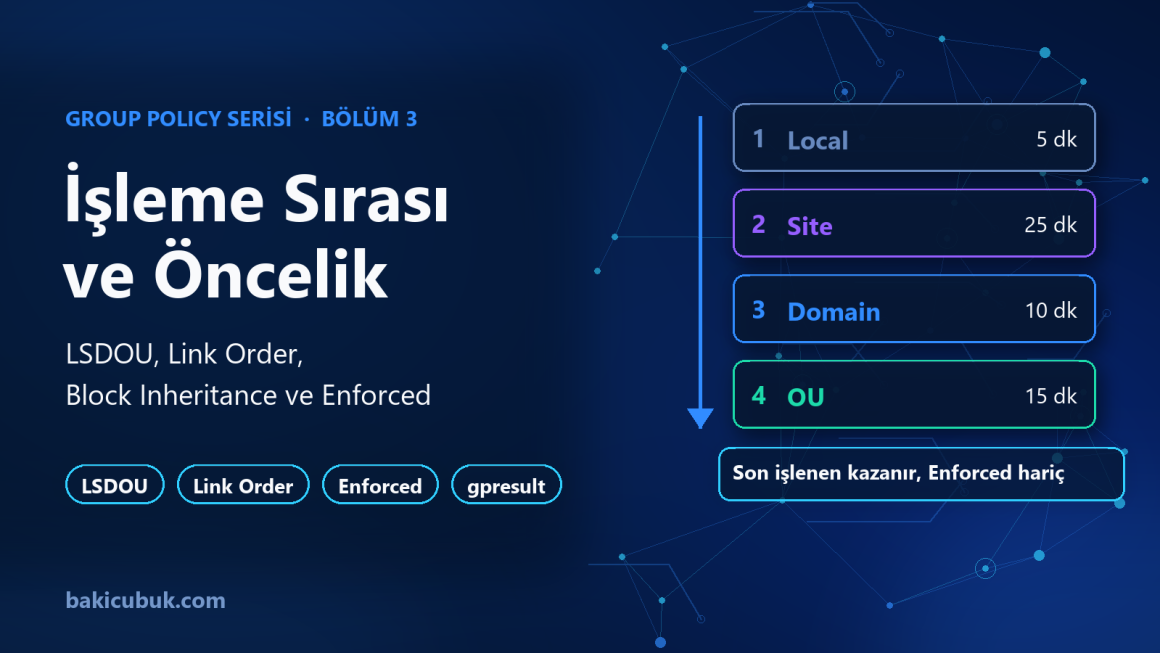
Group Policy Serisi Bölüm 3: İşlenme Sırası, Link Order, Block Inheritance ve Enforced
Merhaba İlk iki bölümde tek tek GPO’lar (Group Policy Object) oluşturduk: Bölüm 1‘de Satış kullanıcılarının ekranını 15 dakikada kilitleyen bir Policy, Bölüm 2‘de de drive, registry ve kısayol dağıtan Preference öğeleri. Bu GPO’ların hiçbiri birbiriyle çakışmıyordu. Gerçek bir domain’de ise durum farklıdır: domain’e link edilmiş güvenlik GPO’ları, departman OU’larına (Organizational Unit) link edilmiş özel GPO’lar, […]
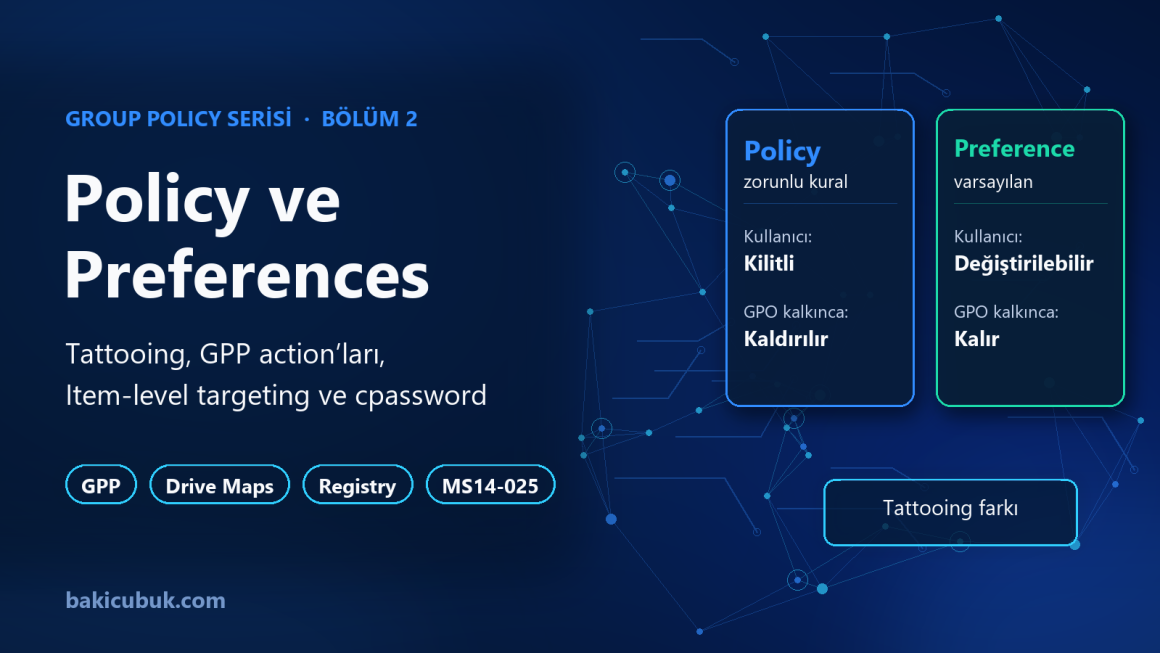
Group Policy Serisi Bölüm 2: Policy ve Group Policy Preferences
Merhaba Serinin ilk bölümünde bir GPO’nun (Group Policy Object) AD (Active Directory) ve SYSVOL (System Volume) içinde nasıl tutulduğunu inceledik ve ilk GPO’muzla Satış kullanıcılarının ekranını 15 dakika sonra kilitledik. O GPO’da kullandığımız ayarların hepsi Policies dalındaki Administrative Templates ayarlarıydı. Ancak her GPO’nun içinde ikinci bir büyük dal daha var: Preferences. Policy ve Preference aynı […]
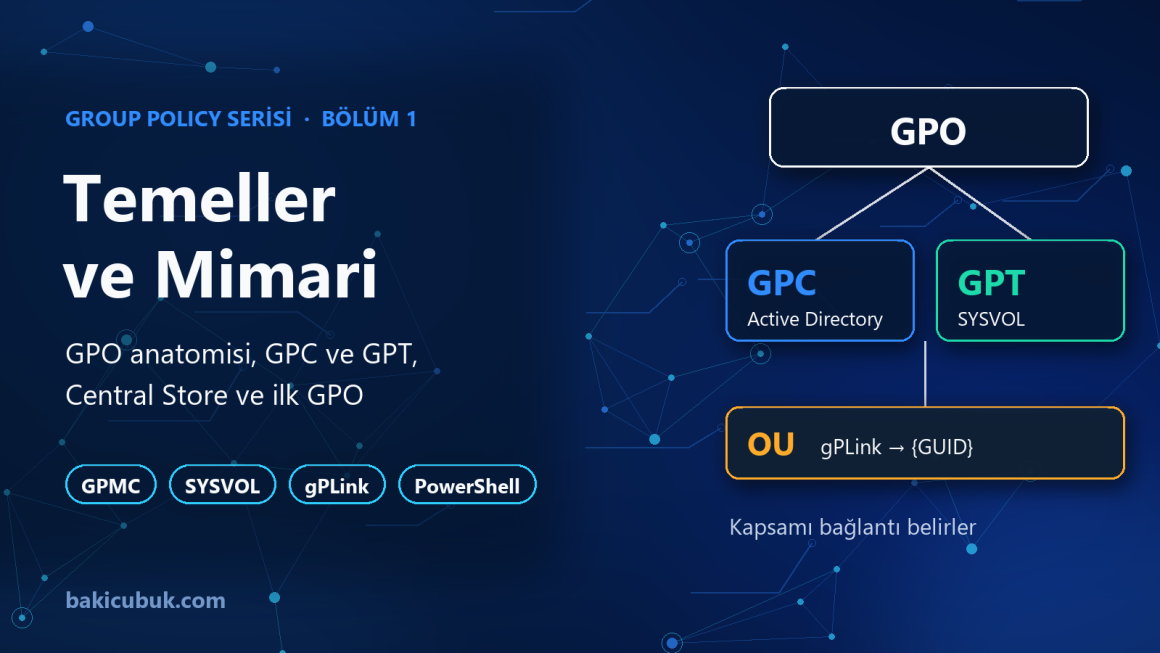
Group Policy Serisi Bölüm 1: Temeller ve Mimari
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak için […]
Windows 11 26H2 (2026 Update) Yayınlandı: Neler Değişti, Nasıl Geçilir?
Merhaba Microsoft, 29 Eylül 2026 itibarıyla Windows 11’in yıllık özellik güncellemesi olan version 26H2’yi (2026 Update) genel kullanıma açtı. İlk bakışta Yeni ne var ki? dedirten bir sürüm gibi görünse de, 26H2 aslında son bir yılda aylık güncellemelerle parça parça gelen yeniliklerin tek bir noktada toplandığı ve destek süresinin sıfırlandığı önemli bir kilometre taşı. Bu yazıda […]
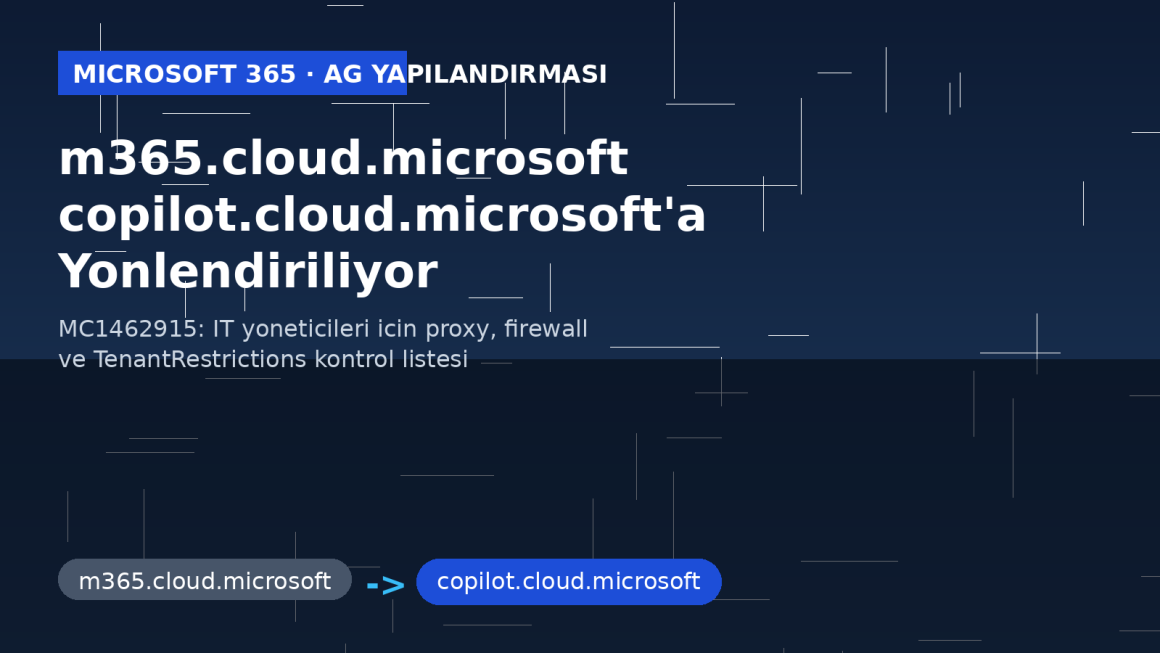
Microsoft 365 Web Erişiminde Alan Adı Değişikliği
Merhaba Microsoft, web üzerinden Microsoft 365 erişiminde kullanılan m365.cloud.microsoft alan adını copilot.cloud.microsoft adresine yönlendirmeye başladı. Değişiklik, kurumların proxy, güvenlik duvarı ve ağ geçidi (gateway) yapılandırmalarında yeni adresin engellenmemesini gerektiriyor; erişim sorunu yaşayan kuruluşlar için ise ek bir geçiş süreci uygulanacak. Microsoft, IT yöneticilerinden ağ yapılandırmalarını gecikmeden kontrol etmelerini istiyor; yeni adresin ekim ayında da erişilebilir olmaması durumunda iş süreçlerinde […]
WSUS Windows Server 2025’te Başlangıç Senkronizasyonunu Tamamlayamıyor: WSL Kategorisi Sorunu ve Geçici Çözüm
Merhaba Windows Server 2025 üzerinde sıfırdan kurulan WSUS (Windows Server Update Services) sunucularında, initial synchronization (başlangıç senkronizasyonu) aşamasında takılan ve bir türlü tamamlanamayan bir sorun gündeme geldi. Sorun Haziran 2026’dan bu yana yeni kurulan WSUS (Windows Server Update Services) sunucularını etkiliyor ve kaynağı net: Windows Subsystem for Linux (WSL) ürün kategorisi. Bu yazıda sorunun ne […]
Windows 11 Eylül 2026 Kümülatif Güncellemeleri: KB5124008 ve KB5122880 Yayınlandı
Merhaba Microsoft, 8 Eylül 2026 tarihli Patch Tuesday kapsamında Windows 11 için iki kümülatif güncellemeyi kullanıma sundu: 24H2 ve 25H2 sürümlerini kapsayan KB5124008 ile 23H2 sürümünü kapsayan KB5122880. Bu ay hem işletim sistemi tarafında yeni özellikler hem de güvenlik tarafında rekor sayıda açık kapatılmış durumda. Aşağıda güncellemelerin teknik detaylarını, yeni gelen özellikleri ve bu ayki Patch Tuesday’in güvenlik […]
Microsoft Eylül 2026 Patch Tuesday: Rekor 966 Güvenlik Açığı ve 2 Sıfırıncı Gün (Zero-Day) Açığı
Merhaba Microsoft, 8 Eylül 2026’da yayımladığı Patch Tuesday güncellemesiyle bugüne kadarki en büyük güvenlik güncellemesini yayınladı. Microsoft’un kendi resmi kaynağı olan MSRC Security Update Guide’a (CVRF) göre bu ay toplam 974 CVE kapatıldı. Bunların arasında, düzeltme yayımlanmadan önce saldırganlar tarafından aktif olarak istismar edilen iki yetki yükseltme (privilege escalation) açığı da bulunuyor. Not: Haber sitelerinin bir kısmı […]
Windows 10 KB5122878 Extended Security Update Yayımlandı: Eylül 2026 Yaması İki Zero-Day Açığını Kapatıyor
Merhaba Microsoft, 8 Eylül 2026 tarihinde Windows 10 için ESU (Extended Security Updates) programı kapsamında KB5122878 güncellemesini yayımladı. Windows 10 için ana destek 14 Kasım 2025’te sona erdiği için bu ve bundan sonraki tüm yamalar yalnızca ESU programına kayıtlı sistemlere ulaşıyor. Bu yazıda güncellemenin içeriğini, Eylül 2026 Patch Tuesday’de kapatılan iki aktif zero-day açığını ve […]
Microsoft Edge (Chromium): Edge (Regular) ile Edge for Business Arasındaki Farklar
Merhaba Microsoft’un Chromium tabanlı Edge tarayıcısının kurumsal ortamlar için sunduğu “for Business” sürümü, standart Edge’den birçok noktada ayrışıyor. Bu yazıda Edge for Business’ın ne olduğunu, WebView2 bileşenini, dağıtım (distribution) yöntemlerindeki farkları ve Ağustos 2023’te gelen entegrasyonla birlikte durumun nasıl değiştiğini ele alıyoruz. Edge for Business Nedir? Microsoft Edge for Business, Chromium tabanlı Edge tarayıcısının kurumsal […]
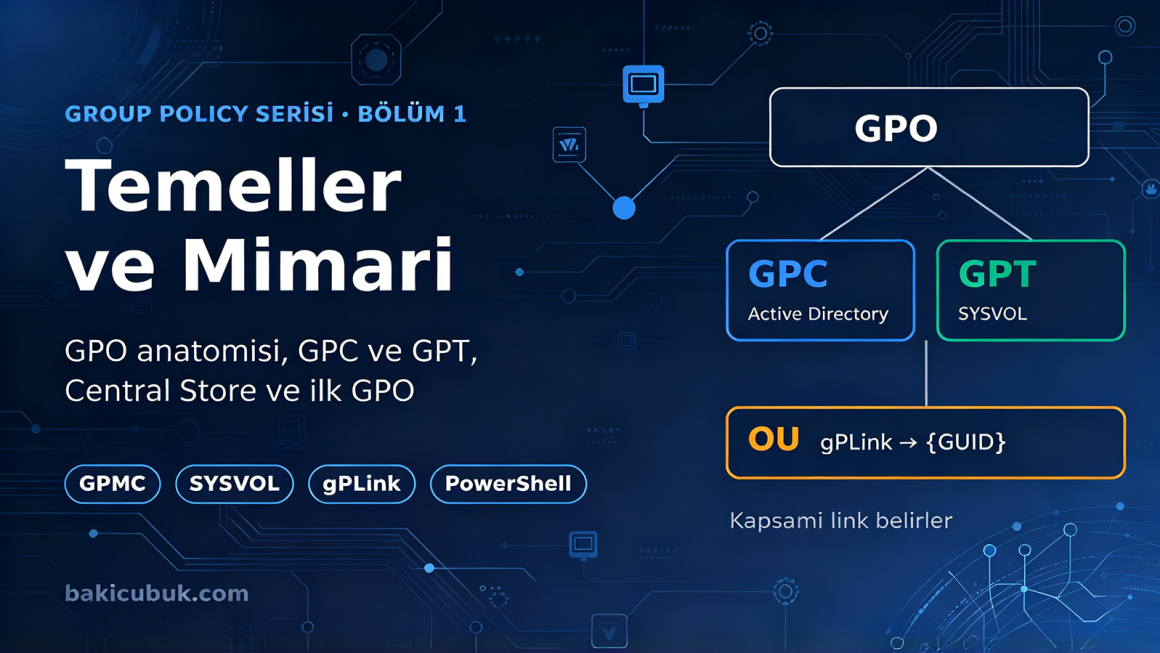
Group Policy Temelleri: Kapsam, İşlenme Sırası ve Sorun Giderme
Merhaba Active Directory (AD) ortamlarında en sık kullanılan ama en çok yanlış anlaşılan araçlardan biri Group Policy. Bir ayarın Neden uygulanmadığı sorusu çoğu zaman GPO’nun (Group Policy Object) içeriğinden değil, nereye bağlandığından, hangi yarısında tanımlandığından ya da hangi sırayla işlendiğinden kaynaklanıyor. Üstelik Group Policy yalnızca bir yönetim aracı değil, doğru korunmadığında saldırganların domain içinde yayılmak […]
Microsoft 365 Business paketleri için yeni 100 GB posta kutusu hakkını anlamak
Merhaba Microsoft 365 Business Basic, Business Standard ve Business Premium artık uygun kullanıcılar için 50 GB’lık ek birincil e-posta depolama alanı içeriyor. Bu değişiklikle desteklenen birincil posta kutusu hakkı 50 GB’tan en fazla 100 GB’a çıkıyor. Bu yazıda, Exchange Online yöneticilerinin bu artışın nasıl sağlandığını anlaması için yalnızca posta kutusu boyutuna odaklanıyoruz. Business paketlerinde ne […]

Microsoft 365 Lisanslama: 300 Kullanıcı Sınırı ve Business’tan Enterprise’a Geçiş
Merhaba Microsoft, Office 365 plan seçenekleri hizmet tanımını yakın zamanda güncelledi. Bu güncellemede, Microsoft 365 Business ailesi planlarındaki 300 kullanıcı sınırı daha açık ve tartışmaya yer bırakmayacak bir dille yeniden tarif edildi. Küçük gibi görünen bu düzenleme, aslında yıllardır lisanslama tarafında kafa karıştıran önemli bir noktayı netleştiriyor. Çünkü bu güncellemeye kadar sektörde çok yaygın bir kabul vardı: “Bir […]

Microsoft Ağustos 2026 Yamaları: Üç Zero-Day, Aktif Sömürülen Bir WinSock Açığı ve Kritik Sunucu RCE’leri
Merhaba Microsoft, ağustos 2026 aylık güvenlik güncellemelerini 11 Ağustos’ta yayınladı. Bu sürüm Windows, Office, SharePoint Server, Azure servisleri, .NET, PowerShell, Visual Studio Code ve diğer kurumsal ürünler genelinde çok sayıda açığı kapatıyor. Toplam tabloya bakıldığında büyük bir yayın sürümü söz konusu, ancak asıl önemli olan rakamlar değil; hangi açığın aktif sömürüldüğü, hangisinin kamuya açıklandığı ve […]


Microsoft, Exchange Server 2016 ve 2019 İçin Ekim 2026 Son Tarihini Kesinleştirdi
Merhaba Microsoft, Exchange Server 2016 ve Exchange Server 2019 için güvenlik güncelleştirmelerinin Ekim 2026’dan sonra kalıcı olarak sona ereceğini doğruladı. Böylece, henüz geçişlerini tamamlamamış kurumları koruyan geçici Extended Security Update (ESU) programı için başka bir uzatma ihtimali ortadan kalkmış oldu. Bu karar, halen iki üründen birini kullanan işletmeler için nihai bir son tarih belirliyor. Program sona erdiğinde […]

Microsoft Defender Güncellemesi Linux Sunucularında Korumayı Devre Dışı Bırakabilir
Merhaba Microsoft, Defender for Endpoint’in Linux sürümünde iki ayrı kusuru gidermiş bulunuyor. Bir güncelleme, bazı makinelerde yeniden başlatmanın ardından güvenlik servisinin devre dışı kalmasına yol açtı; federal kriptografik gereksinimleri karşılayacak şekilde yapılandırılmış bazı Red Hat Enterprise Linux sistemlerinde ise kurulumu engelledi. Başlıkları okurken kolayca yanlış anlaşılabilecek bir noktayı en baştan netleştirelim: Bu, ev kullanıcılarının Windows […]

Microsoft 365 ve Teams’i Vuran Küresel Kesinti: Neler Yaşandı?
Merhaba 23 Temmuz 2026’da Microsoft 365 servisleri, özellikle Kuzey Amerika’daki kullanıcıları etkileyen geniş çaplı bir kesintiyle sarsıldı. SharePoint, OneDrive, Teams ve Copilot Chat dahil olmak üzere pek çok servis saatler boyunca erişim sorunları yaşadı. Zaman Çizelgesi (TSİ Karşılıklarıyla) Kaynaklarda geçen saatler ET (Eastern Time / ABD Doğu Saati) cinsindendir. Yaz saati uygulaması nedeniyle bu dönemde ET, EDT (UTC-4) olarak […]

Passwordless Kullanıcılar Artık Eski Parolayı Bilmeden Parola Değiştirebilecek
Merhaba Microsoft, Entra ID tarafında küçük ama pratikte epey iş kolaylaştıracak bir değişiklik duyurdu. MC1437671 numaralı Message Center kaydına göre, passwordless kimlik doğrulamaya geçmiş kullanıcılar artık My Sign-Ins üzerinden, mevcut parolalarını bilmeden ve SSPR (Self-Service Password Reset) kaydı olmadan parola değiştirebilecek. Duyuru ilk bakışta rutin görünüyor. Ancak Microsoft’un bu özelliği hayata geçirme biçiminde, pilot uygulama planlayan kurumları doğrudan ilgilendiren kritik bir […]

Microsoft Entra ID’de SMS ve Sesli Arama ile MFA Dönemi Kapanıyor: Passkey Varsayılan Oluyor
Merhaba Microsoft, kimlik doğrulama tarafında yıllardır sinyalini verdiği adımı sonunda resmileştirdi. 13 Temmuz 2026 tarihli MC1426371 numaralı Message Center duyurusu ile Microsoft Entra ID’de passkey’ler varsayılan kimlik doğrulama yöntemi haline geliyor, Microsoft tarafından sağlanan SMS (Short Message Service) ve sesli arama (voice) ile MFA (Multi-Factor Authentication) yöntemleri ise 1 Şubat 2027’de tamamen emekliye ayrılıyor. Bu, 2024’te başlayan yönetim […]